 フレアはゆる
・Cloudflareのログを全件残して調べたい人
・Logpushと何が違うのか知りたい人
・メニューから消えて戸惑っている人
Cloudflare Log Explorer は、Cloudflare を通った HTTP リクエストやセキュリティのログを Cloudflare の中に30日貯め、画面・SQL・API で探せる有料のアドオン(契約に追加する機能)です。外部のツールへ転送する手間をかけずに、起きたことを後から調べられます。
2026年10月からは「Observability」→「Logs」の画面で使い、公式ドキュメントでは「Log Explorer (Legacy)」と表示されています。この記事では、保存できるログ、探し方、Logpush との違い、料金、始め方を2026年11月時点の公式情報で整理します。
この記事のゴール(読了目安 約8分)
貯められるログ・探し方・料金を知り、Logpushとどちらを使うか決められるようになる
Cloudflare Log Explorerとは
公式の概要ページによると、Log Explorer は、Cloudflare のログをダッシュボードや API の中に保存し、そのまま探せるようにする製品です。公式ドキュメントが挙げる使いどころには、次のものがあります。
- 起きたあとのセキュリティの事案を調べる
- 多数のリクエストにまたがるパターンを探す
- 性能や傾向の推移を見る
ログは R2 に顧客ごとに分けて保存されます。置き場所は Cloudflare が管理する内部のバケットなので、自分の R2 の画面には出ません。
2025年6月に一般提供(GA)となり、2026年10月7日の更新で左のメニューから「Log Explorer」が消えました。今は「Observability」→「Logs」で調べ、有効にしたデータセットや保存した検索もそのまま使えます。Legacy の表示は Logs への統合が進んでいる印で、データセット・契約・API は続けて使えます。
同じ Logs の画面には Workers のログも並びます。Worker のコードが出すログやトレースは、Workers Observabilityとは?ログ・トレースの見方と料金で解説しています。
保存できるログの種類
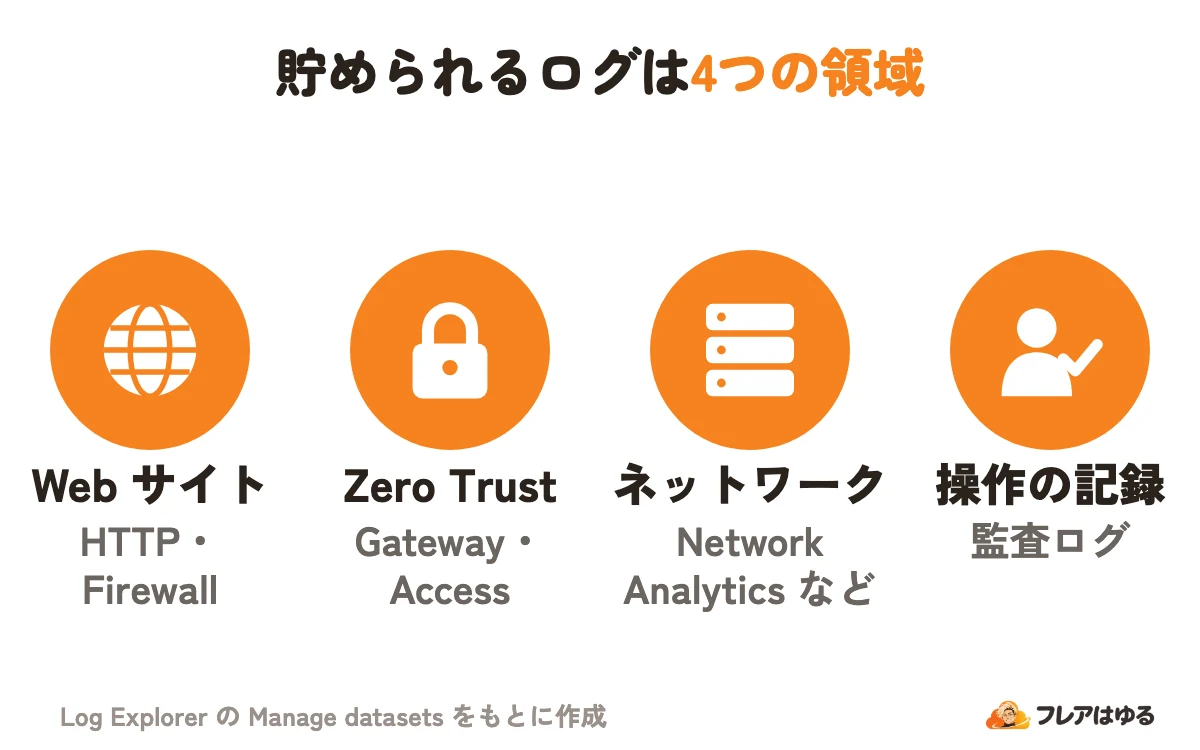
ログはデータセット(ログの種類ごとのまとまり)を選んで貯めます。ゾーン(Cloudflare に登録したドメイン1つ分)単位のものと、アカウント単位のものがあります。
サイトの通信に限らず、Zero Trust や操作の記録も同じ場所に貯められます。 監査ログそのものの見方は、Cloudflare Audit Logsとは?記録される操作・保存期間・見方にまとめています。
検索できる項目は、Logpush の各データセットの項目と同じです。取り込む項目(Select fields)と、取り込むイベントの条件(Filter logs)を選べるので、量を絞れます。ヘッダーや Cookie を調べるなら、先に Custom fields(記録する項目を足す設定)で対象を決めておきます。
ファイアウォールのイベントで見つけた怪しい IP アドレスを、Network Analytics や Access のログに切り替えて追うこともできます。
ログの探し方:画面・SQL・API
「Observability」→「Logs」でデータセットを選び、期間と条件で絞り込みます。
- 「Observability」→「Logs」を開く
- Log Explorer のデータセット(例:HTTP requests)を選ぶ。ゾーン単位なら1つかすべてのドメイン
- 期間を選ぶ
- 項目・条件・値で絞り込む。SQL なら「Open SQL editor」で書き、「Run query」を選ぶ
SQL が使えるのは Log Explorer のデータセットだけです。公式の例では、Ray ID(リクエスト1件ごとに付く番号)で1件を探します。
SELECT
	clientRequestScheme,
	clientRequestHost,
	clientRequestMethod,
	edgeResponseStatus,
	clientRequestUserAgent
FROM http_requests
WHERE RayID = '806c30a3cec56817'
LIMIT 1速く返すには、date の列で日付を指定し、期間を狭めて必要な列だけを選びます。 LIMIT を書かないと結果は 10,000件までで、WHERE の条件は25個まで書けます。
作った検索は「Save search」で保存でき、アカウントのほかの Log Explorer の利用者も使えます。Security Analytics(セキュリティの分析画面)から開くと、そこでの絞り込みが引き継がれます。
API でも、ゾーン単位・アカウント単位それぞれに SQL を送って検索できます。API トークンには「Logs Read」の権限が要ります。トークンの作り方は、Cloudflare APIとは?APIトークンの作り方と権限・上限で解説しています。
Logpushとの違いと使い分け
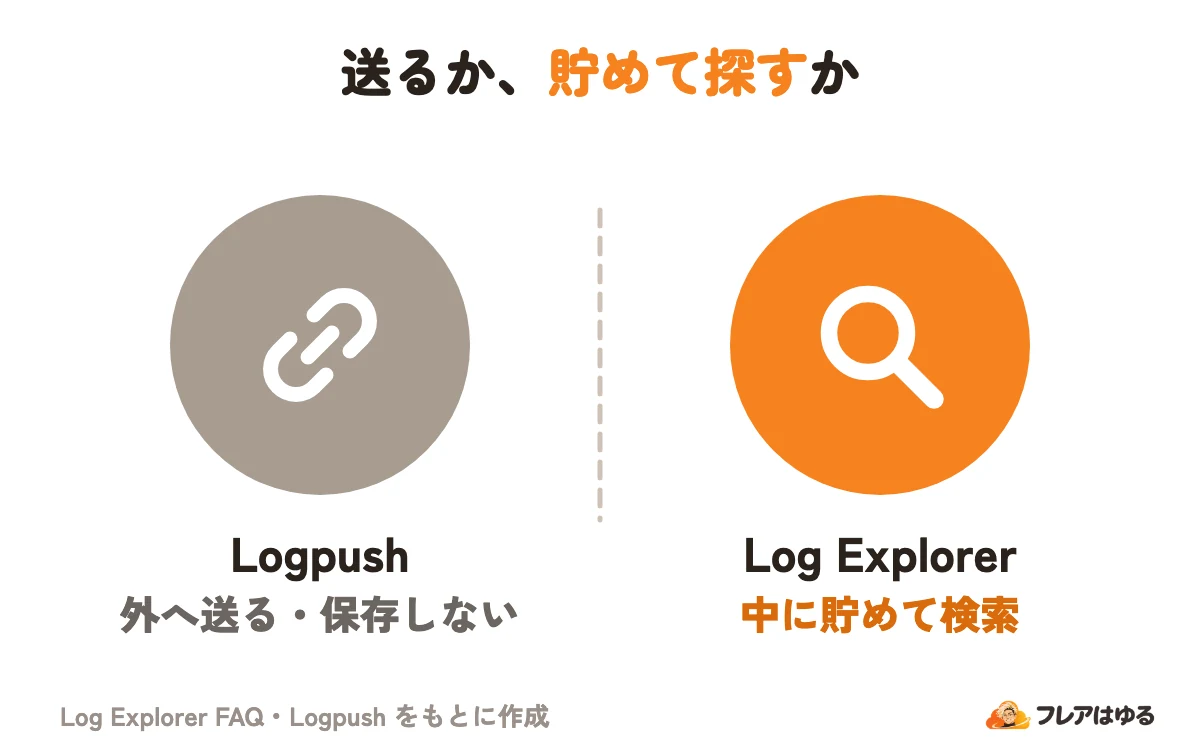
Logpush は、ログを外部の SIEM(セキュリティのログを集めて分析する仕組み)や保存先へ送る機能で、ログの保存や検索はできません。Log Explorer は Cloudflare の中に貯めて探します。
料金は2026年11月時点の公式ページによります。公式 FAQ では、ふつうはどちらか一方で足りるとしています。すばやい調査に Log Explorer、長期の保存やほかのツールとの連携に Logpush と、両方を使う顧客もいます。
Cloudflare の中ですぐ調べるなら Log Explorer、自分のツールで扱うなら Logpush です。 Logpush で送ったログを R2 の表にして SQL で集計する方法は、Cloudflare Basinとは?R2で分析データを集める仕組みと料金で説明しています。
料金と使える契約
2026年11月時点の公式ページでは、Log Explorer は有料のアドオンで、取り込んだログの量で料金が決まります。
セルフサーブは、ダッシュボードから自分で申し込む契約です。2026年12月1日から Workers のログなどに使う Observability の新しい料金は、Log Explorer のデータセットには使いません。
Log Explorerなしで見られる範囲
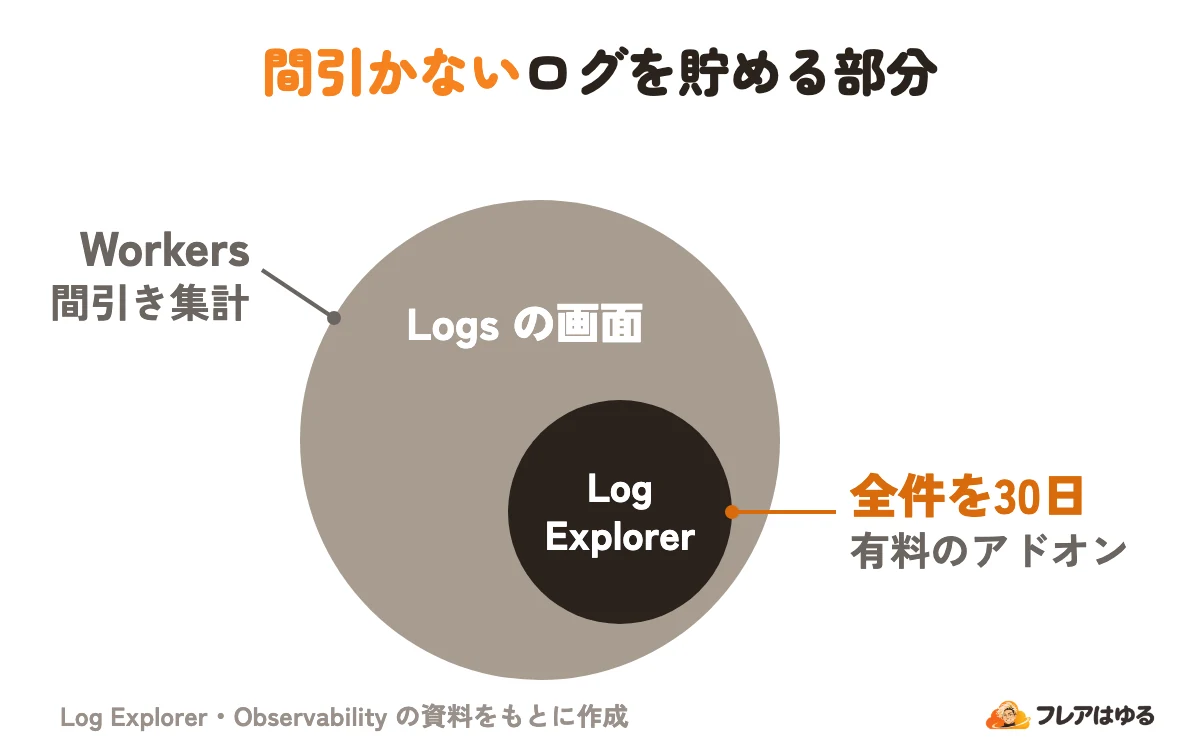
Logs の画面では、次の2つを何も有効にせず、追加料金なしで少なくとも31日見られます。
- 間引いた(一部から全体を推定する)HTTP リクエスト:全プラン
- 間引いたファイアウォールのイベント:Pro・Business・Enterprise
ただし一部のイベントが抜け、件数が推定値になることがあります。間引きのない全件が要るときに、Log Explorer を付けます。
量は、Analytics でリクエストの量を見て、1件の平均の大きさから見積もります。公式の目安では、HTTP Requests が 1.56KB、Firewall Events が 1.36KB です。無料で使える分の扱いはページによって書き方が分かれるため、申し込む前に公式の料金ページで確かめてください。
始め方と使う前の注意点
ログは、データセットを有効にした時点から貯まり始めます。調べたいログを先に決めて、早めに有効にしておくことをおすすめします。
- 「Observability」→「Logs」で、Log Explorer のデータセットの横の「Configure」から「Manage datasets」を開く
- 「Add dataset」でデータセットを選ぶ(ゾーン単位ならゾーンも)
- 「Select fields」で項目を、「Filter logs」で条件を選ぶ
- 「Add」を選ぶ。検索できるまで数分かかることがある
検索には「Log Share Reader」の役割、データセットの追加には Super Administrator か Administrator が要ります。Zero Trust のログには「Cloudflare Zero Trust PII」、監査ログには「Audit Logs Viewer」も必要です。
- 有効にする前のログは見られない
- データセットを削除すると、保存したログも消えて戻せない
- 結果が大量になる検索は時間切れになることがある
- Customer Metadata Boundary(メタデータを置く地域を限る機能)には未対応
- 取り込みは毎秒 50,000件まで。超えるなら担当チームへ相談する
やめるときは、アカウントとゾーンの両方のデータセットを止め、請求の画面の「Subscriptions」で契約を「Cancel」します。契約を取り消すだけでは、今の請求期間の取り込みは止まりません。
よくある質問
Log Explorerは無料で使えますか?
有料のアドオンで、2026年11月時点ではセルフサーブが取り込み 1GB あたり1ドルです。無料分の有無は公式のページで表記が違うため、料金ページで確かめてください。
R2の料金も別にかかりますか?
かかりません。保存先は Cloudflare が管理する内部の R2 バケットで、自分の R2 の画面には出ず、Log Explorer の使用量に含まれます。
攻撃のログでも料金は増えますか?
攻撃の通信のログも課金の対象です。ただし L7 の DDoS 攻撃の通信のログは既定で取り込まず、使用量に数えません。急な増加に備えて、「Usage-based Billing」の通知でしきい値を決めておけます。
ログを30日より長く残せますか?
契約(Contract)の顧客は、1GB あたり月0.10ドルを追加すると最長2年残せます。担当チームに頼んで契約に加えます。公式 FAQ には、長期の保存に Logpush を使う顧客もいるとあります。
Instant Logsとは何が違いますか?
Instant Logs は、ドメインの通信をライブで流して見る機能で、保存はしません。Business と Enterprise で使え、いまは Logs の画面のライブ表示に入っています。
この記事のポイント
- Cloudflareのログを30日貯め、画面・SQL・APIで探せる有料の機能
- 2026年10月からObservabilityのLogsの画面で使う
- Logpushは外へ送るだけ。貯めて探すならLog Explorer
- 2026年11月時点の料金は取り込み1GBあたり1ドル、検索は追加料金なし
まとめ
Log Explorer は、Cloudflare を通った通信やセキュリティのログを Cloudflare の中に30日貯め、画面・SQL・API で探す有料のアドオンです。今は Observability の Logs の画面で使い、Legacy と表示されても、データセットや契約は続けて使えます。
外へ送って自分のツールで扱うなら Logpush、Cloudflare の中ですぐ調べるなら Log Explorer です。まず Logs の画面の間引いた集計で足りるかを確かめ、全件が要るログだけをデータセットとして有効にしてみてください。