 フレアはゆる
・誰がいつ何を変えたか確かめたい人
・Cloudflareの設定変更を記録に残したい人
・v1とv2のどちらを見ればよいか迷う人
Cloudflare Audit Logs は、Cloudflare のアカウントで「誰が・いつ・何を変えたか」を自動で残す記録(監査ログ)です。API とダッシュボードで利用者が行った操作に加え、Cloudflare のシステムが自動で行った操作も残ります。すべてのプランで使え、記録に追加の設定は要りません。
この記事では、記録される中身、保存期間とプランごとの違い、画面・API・Logpush での見方、v1 と v2 の関係、使う前の注意点を、Audit Logs の公式ドキュメントに沿って整理します。サイトへのアクセスや Worker の動きの記録は扱いません。
この記事のゴール(読了目安 約8分)
監査ログで見られる中身と保存期間を知り、画面・API・Logpushで記録を確かめられるようになる
Cloudflare Audit Logsとは
Audit Logs は、アカウントの中で行われた変更の履歴を残す機能です。ログインのようなアカウントの操作も、ゾーン(ドメインごとの設定のまとまり)の設定の変更も入ります。
- 記録はアカウント単位で、1人で使うアカウントでも複数人の組織でも残る
- 設定の更新や裏側の処理など、システムが自動で行った操作も残る
公式ブログは使いどころとして、セキュリティの弱点探し、規制への対応(コンプライアンス)の確認、運用のトラブルの調査を挙げています。
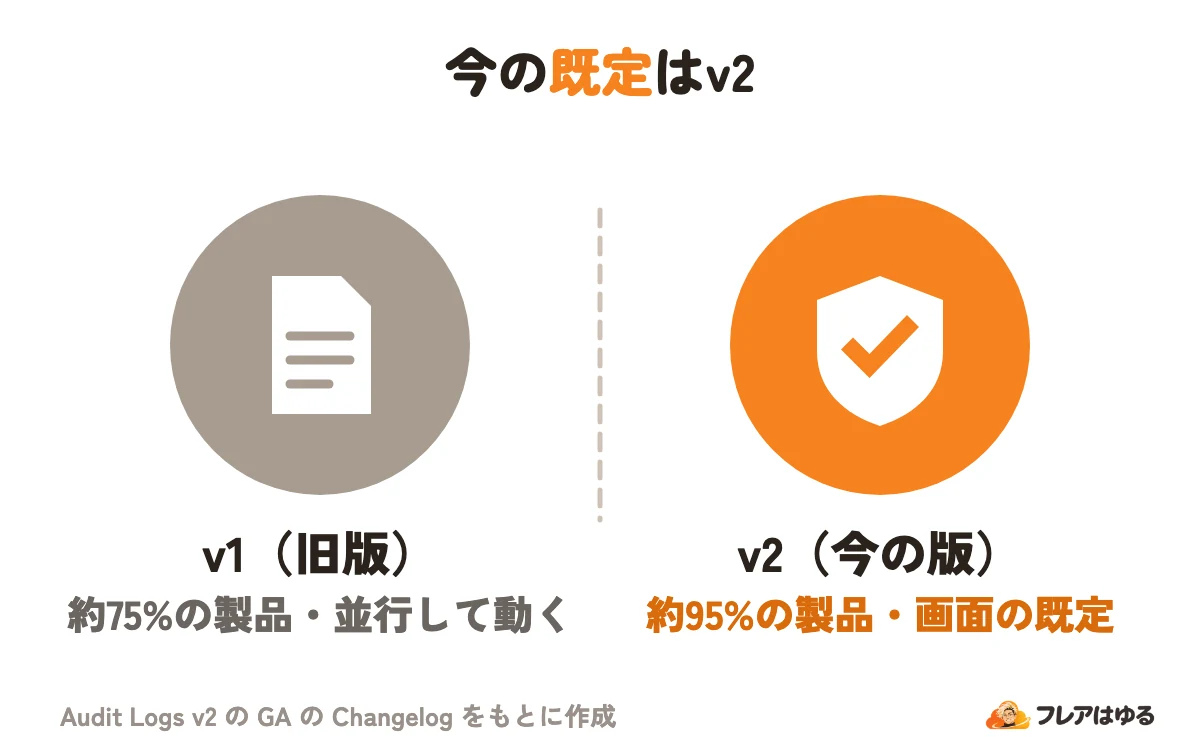
今の版は Audit Logs v2 で、2026年3月10日に一般提供(GA)となりました。旧版の v1 も並行して動いており、違いは後の章で比べます。
監査ログは「誰が・いつ・何を変えたか」の記録で、サイトへのアクセスの記録ではありません。 Worker のコードが本番でどう動いたかを見るログは、Workers Observabilityとはで解説しています。
記録される操作と中身
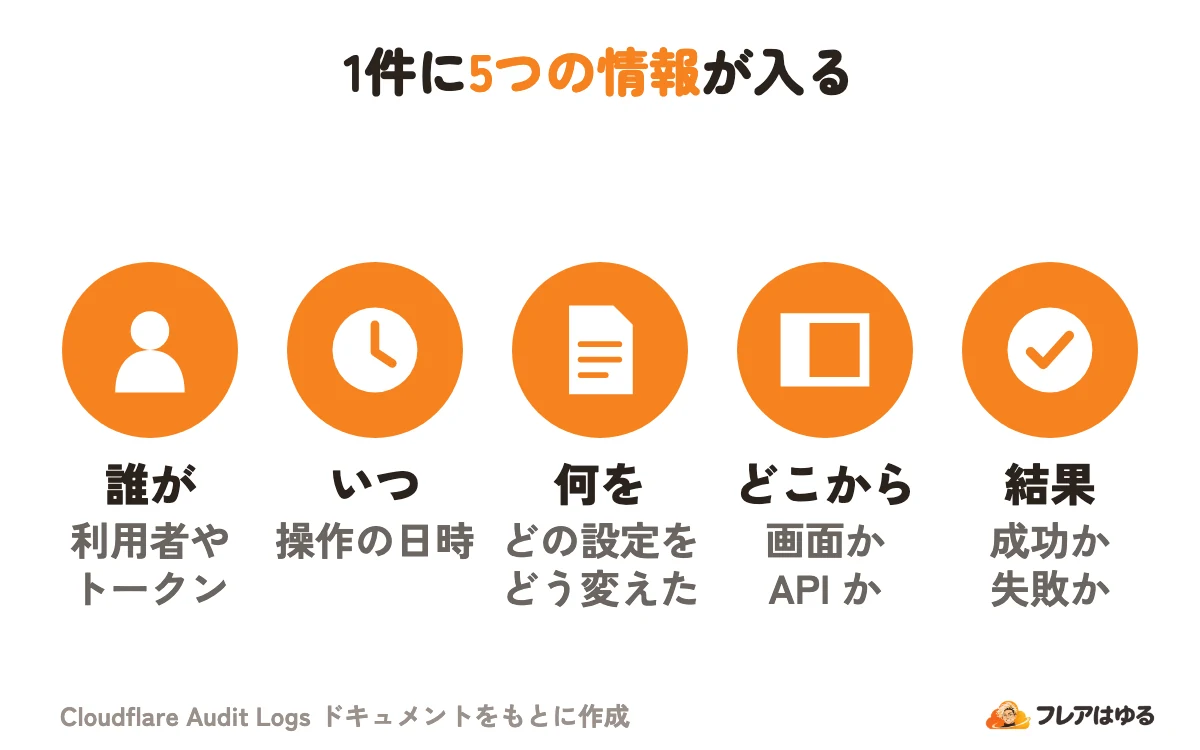
1件の記録には、誰が・いつ・何を・どこから・結果が入ります。記録する操作は作成・更新・削除・閲覧(view)で、閲覧は 2026年10月13日から加わりました。
- action:操作の種類と説明、日時、結果(成功か失敗か)
- resource:対象の種類・ID・範囲(user・account・zone)
- ID:Ray ID(リクエストごとの ID)と、1件ごとの Audit Log ID
「誰が」に当たる actor は、次の5種類に分かれます。
actor には経路(context)も入り、dash(ダッシュボード)や api_token(API トークン)などで区別されます。Audit Log ID を控えておけば、調査のときに特定の操作を指し示せます。
記録の範囲は、アカウント、複数のアカウントにまたがる本人の操作(ユーザープロファイル)、組織の3つです。
保存期間とプランごとの違い
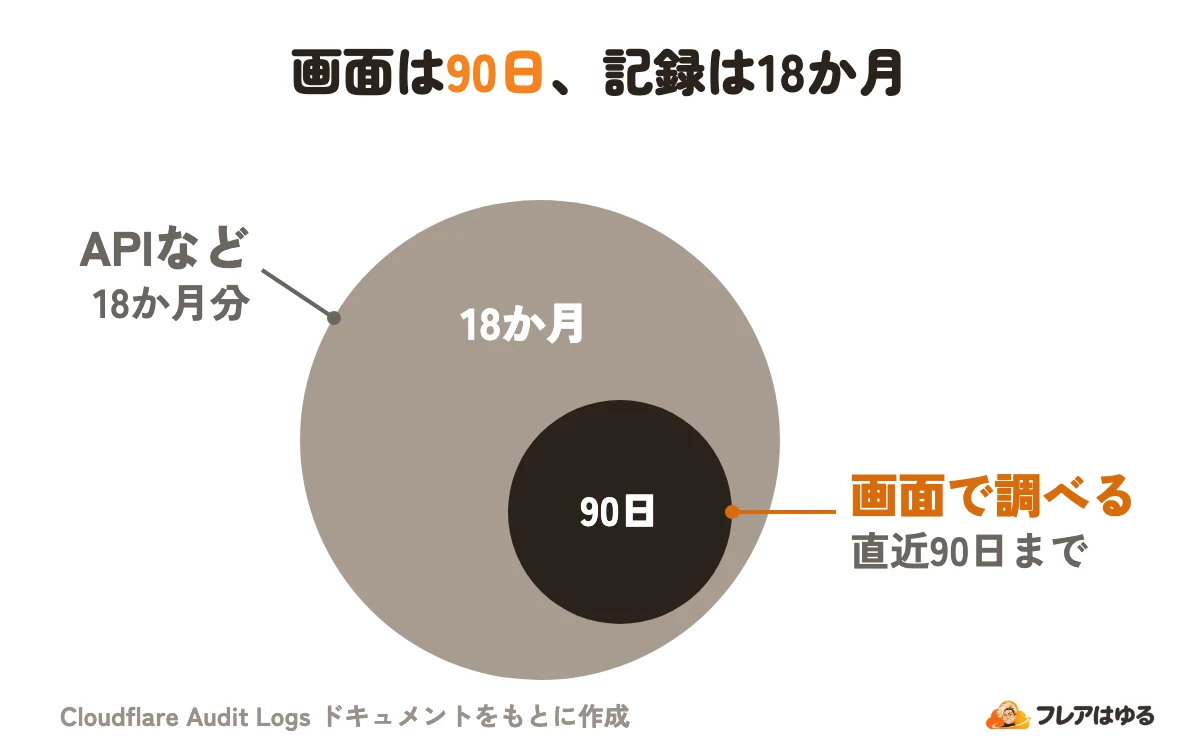
2026年11月時点の公式ページでは、記録は18か月たつと削除されます。v2 の画面で検索できるのは、そのうち直近90日に限られます。
GA の 2026年3月10日より前の記録は、v1 で見ます。プランごとの違いは次のとおりです。
2026年11月時点の公式ページでは、Logpush の料金は使った量で決まり、アカウントごとに月25GB までは含まれます。超えた分は外部の送り先で 1GB 0.10ドル、R2 などの内部の送り先で 0.03ドルです。監査ログのデータセットを選べるかは、自分の Logpush の画面で確かめます。 使えるデータセットは、アカウントで使う製品によって変わります。
監査ログは、Log Explorer の追加の契約で使えるデータセットにもあり、既定の保存は30日です。監査ログを Cloudflare の中に貯めて検索する方法は、Cloudflare Log Explorerとはで扱います。
ダッシュボードでの見方
ダッシュボードの「Manage Account」→「Audit Logs」で開きます。v2 が既定で、必要なら v1 に切り替えられます。
- 閲覧(view)は既定で除かれている。「Action type is not view」の絞り込みを外すと含まれる
- 2026年10月30日から、アカウントの分析で成功と失敗の推移をグラフで見られる
- 2026年7月27日から、記録の「History」タブで同じ設定への過去の変更を見られる(Resource History)
分析のカード4枚は、選ぶと次の詳細を出します。
設定が知らないうちに変わっていたら、その記録の History タブで前との差分を見ます。 前の記録を選ぶと、変わった項目が左右に並びます。対象を特定できない一部のシステムの操作では使えません。
見るだけのメンバーには「Audit Logs Viewer」という役割があります。組織の監査ログは「Organizations」→ 組織 →「Manage Organization」→「Audit Logs」で開き、組織の Super Administrator が見られます。
APIとLogpushで取り出す
90日より前の記録を調べるなら API、外の保管先に残し続けるなら Logpush を使います。
APIで取り出す
v2 のエンドポイントは /accounts/{account_id}/logs/audit で、開始の since と終了の before が必須です。日付は yyyy-mm-dd(UTC)か RFC3339 の時刻で書きます。公式の例は次のとおりです。
GET https://api.cloudflare.com/client/v4/accounts/1234567890abcdef/logs/audit?since=2025-03-01T00:00:00Z&before=2025-03-26T23:59:59ZAPI トークンには Account Settings Read か Account Settings Write の権限が要ります。API トークンの作り方と権限の選び方は、Cloudflare APIとはで説明しています。
API で使える条件は20を超え、actor・操作の種類・ゾーンなどで絞れます。1回に返すのは最大1000件で、続きは cursor で取ります。閲覧も返るので、公式は条件を付けて量を抑えるよう勧めています。
Logpushで外へ送り続ける
Logpush(ログを外の保管先へ送り続ける機能)のジョブは、次の5段で作ります。
- ダッシュボードの「Logpush」のページを開く
- 「Create a Logpush job」を選ぶ
- 「Select a destination」で送り先を選び、送り先の情報を入れる
- データセットで「Audit Logs v2」を選ぶ
- 「Submit」を選ぶ
v1 用のジョブがあっても、v2 には別のジョブが要ります。Logpush は過去の分をさかのぼって送れず、止まっている間の記録は失われます。 残したい期間が始まる前に作っておくのが安全です。Logpush は送るだけの仕組みで、保存や検索の機能はありません。
v1とv2の違い
公式の位置づけでは、今の版は v2 です。v1 は並行して動く旧版で、移行の計画と廃止の時期は追って知らせるとされています。
GA の時点(2026年3月)で公式は、変更前と後の値を見るなら v1 を勧めていました。その後、2026年7月27日に v2 へ Resource History が入り、記録どうしの差分を見られるようになっています。
v2 は API Shield/OpenAPI のゲートウェイの上に作られ、製品のチームが手で組み込まなくても記録が自動で作られます。v1 の廃止日はまだ発表されておらず、時期は公式が追って知らせるとしています。
使う前の注意点
編集部の整理では、つまずきやすいのは次の点です。
- 画面は直近90日まで。それより前は API で取り出す
- Logpush は過去の分を送れず、止まっている間の記録も失われる
- 閲覧(view)を含めると、記録の量が増える
- v1 の Logpush のジョブは、v2 に引き継がれない
delegated_serviceの記録には、始めた利用者が出ない- 組織の監査ログは今は利用者の操作だけ。システムの操作と Logpush は今後
古い記録が要る場面に備えるなら、API で取り出すか、Logpush を先に設定しておきます。
よくある質問
サイトへのアクセスの記録も見られますか?
見られません。監査ログはアカウントの設定の変更などの記録です。サイトへのリクエストや WAF などで止めた通信は、Logpush の HTTP Requests や Firewall Events という別のデータセットにあります。
Cloudflare側の操作も残りますか?
残ります。Cloudflare が行った操作は actor の種類が cloudflare_admin に、Cloudflare のシステムが自動で行った操作は system になります。
APIトークンでの操作はどう残りますか?
経路(context)が api_token になり、公式の応答例ではトークンの ID と名前も入っています。アカウントの API トークンなら、actor の種類は account です。
18か月より前の記録を残すには?
Logpush で外の保管先に送り続けます。公式は、Enterprise なら Logpush で18か月より長く保存できるとしています。さかのぼって送れないので、早めに設定してください。
複数のアカウントをまとめて見られますか?
Organizations(Enterprise とパートナー向け)の組織の監査ログで、組織の単位の操作を見られます。アカウントの中の操作は、各アカウントの監査ログに残ります。本人の操作(ユーザープロファイル)は、当時アクセスできたどのアカウントからも見えます。
この記事のポイント
- APIと画面での操作を自動で記録。システムの操作も残り全プランで使える
- 保存は18か月。画面で調べられるのは直近90日まで
- 今の版はv2。v1も並行して動き、移行の時期は追って発表
- 長く残すならLogpush。さかのぼって送れないので早めに設定
まとめ
Cloudflare Audit Logs は、アカウントで誰がいつ何を変えたかを、利用者の操作からシステムの操作まで自動で残す記録です。全プランで使え、記録は18か月残ります。今の版は v2 で、画面で調べられるのは直近90日までです。
まずはダッシュボードの「Manage Account」→「Audit Logs」で最近の変更を1件開き、History タブで前との差分を見てください。記録を外にも残す必要があるなら、さかのぼれない点を踏まえて Logpush を早めに設定します。