 フレアはゆる
・社内ネットワークの見直しを任された
・MPLSやSD-WANとの違いを知りたい
・今のルーターでつなげるか確かめたい
Cloudflare WAN(旧 Magic WAN)は、本社・支店・データセンター・クラウドを Cloudflare の網でつなぐ企業向けの製品です。本社経由の経路や MPLS 回線の代わりに、通信は最寄りの Cloudflare のデータセンターを通り、そこで守りの決まりが当たります。使えるのは Enterprise だけです。
この記事では、名前の変更、仕組み、つなぎ方、MPLS との違い、関連する製品、契約、始め方の注意を、Cloudflare WAN の公式ドキュメントに沿って整理します。
この記事のゴール(読了目安 約8分)
Cloudflare WANが何をつなぐ製品かを知り、自社のつなぎ方と契約の条件を説明できるようになる
Cloudflare WANとは
WAN(Wide Area Network)は、離れた場所のネットワークどうしをつなぐネットワークです。Cloudflare WAN はその役目を Cloudflare の網で受け持つ、単独の WAN-as-a-Service 製品です。支店・店舗・データセンターのどこからどこへもつなぎ、パケットの層の守り(Cloudflare Network Firewall)も含まれます。
名前は2026年2月17日の変更履歴で変わり、関連する製品も同時に改名されました。
Magic WAN と Cloudflare WAN は同じ製品で、変わったのは名前だけです。 機能・設定・請求はそのままです。旧名での発表は2021年3月で、当時は限定ベータでした。
Cloudflare WANの仕組み
拠点は「オンランプ」(自社から Cloudflare への入口)でつなぎます。代表は GRE か IPsec のトンネルで、元のパケットを外側のパケットで包んで運びます。
Cloudflare 側のトンネルの端は、アカウントに割り当てられる anycast の IP です。同じ IP を多くの場所で共有するので、送り元に一番近いデータセンターがトンネルを受けます。IPsec でも、交渉した鍵を全データセンターに配るため、どこでも同じトンネルを扱えます。
拠点は最寄りの Cloudflare のデータセンターにつなぐだけで、ほかの拠点にも届きます。 発表時の公式の言葉では「ハブがどこにでもあるハブ&スポーク」です。
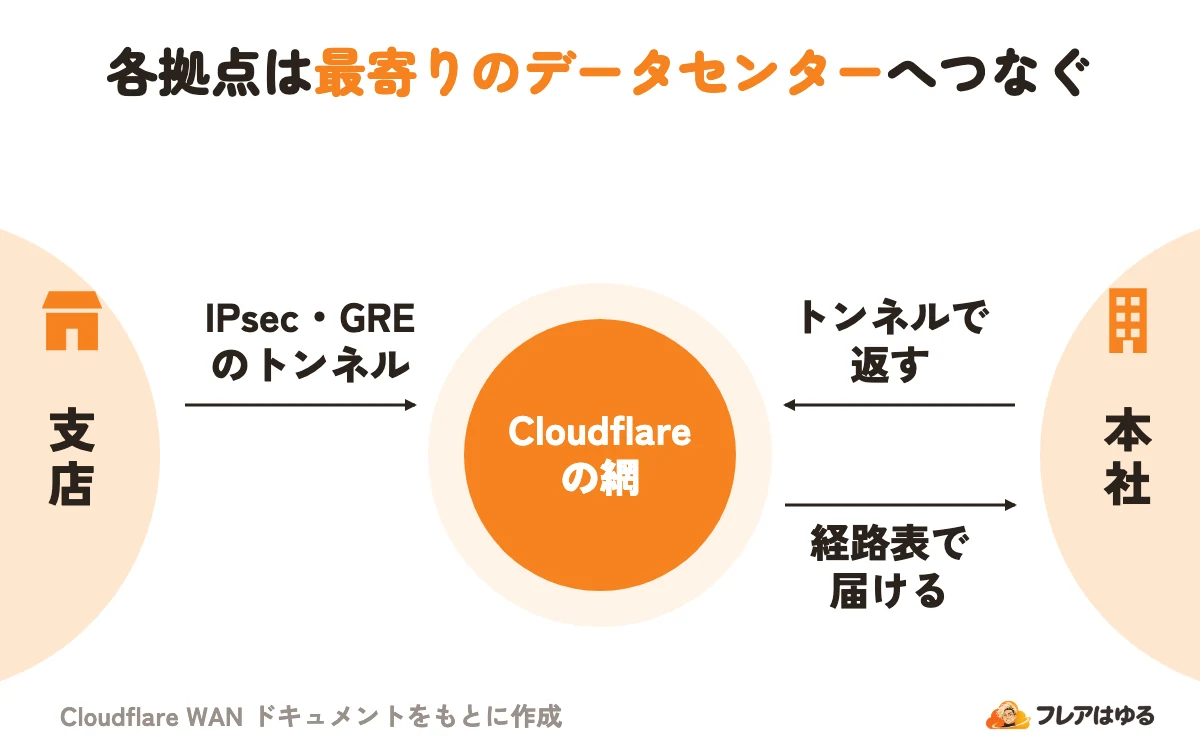
行き先は、アカウント専用の仮想ネットワークの経路表で決まります。経路は静的ルートか BGP で入れ、対象は私的アドレス(RFC 1918)です。トンネルが不調になれば別の経路へ自動で振り替わり、自社側の故障には別々のルーターから2本張って備えます。
運ぶ通信は、外向き(拠点→インターネット)・東西(拠点↔拠点)・内向き(インターネット→自社)の3種類です。内向きは Magic Transit の場面が典型です。
拠点・データセンター・クラウドのつなぎ方
つなぎ方は IPsec・GRE・Cloudflare One Appliance・CNI(Cloudflare Network Interconnect)の4つです。Cloudflare Tunnel や、端末用の Cloudflare One Client(旧 WARP)も入口になります。
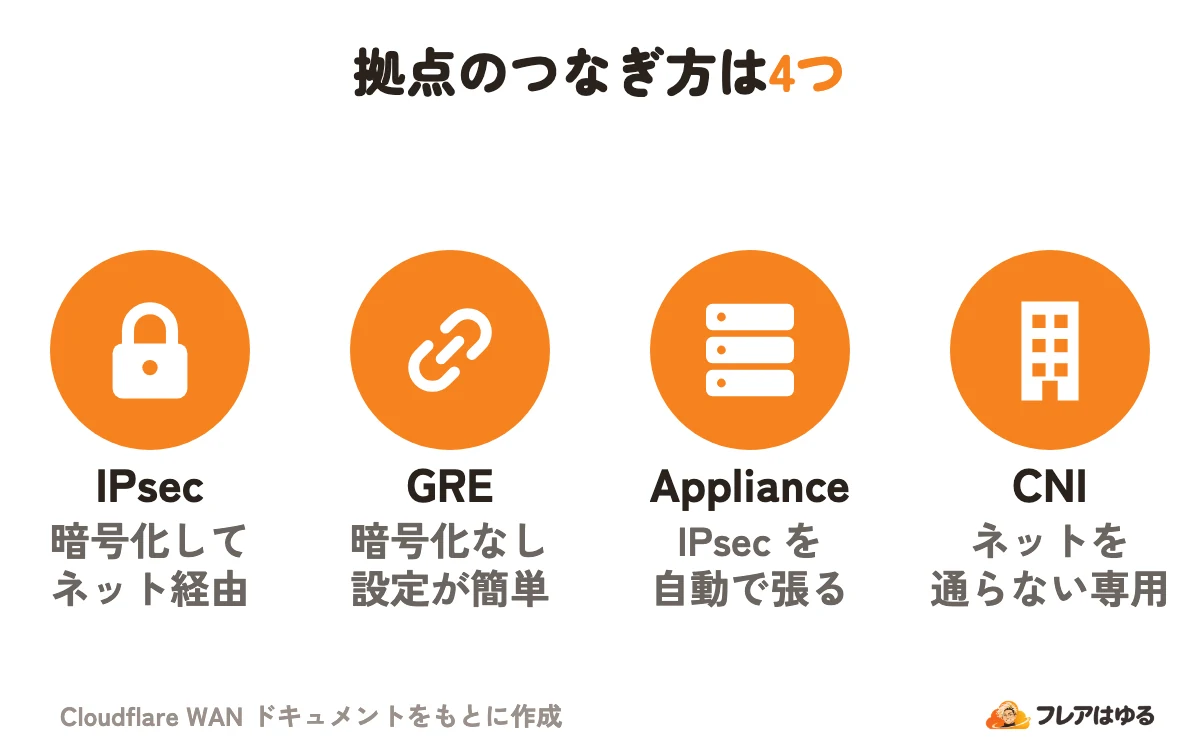
今の機器は、決められた設定項目どおりの IPsec か、GRE に対応していれば使えます。公式の手順書は Cisco や Fortinet などのほか、ヤマハ RTX840・RTX1300 と古河電気工業の FITELnet F220・F70 にもあります。
IPsec か GRE に対応したルーターなら、機器を取り替えずにつなげます。
クラウドは AWS・Azure・Google Cloud・Oracle Cloud・Alibaba Cloud に IPsec の手順書があります。専用の接続では、AWS Direct Connect(ベータ)と Google Cloud Interconnect の手順が用意されています。CNI の種類と条件は、Cloudflare Network Interconnectとはで解説しています。
MPLS・SD-WANとの違い
従来の WAN は、MPLS などの私的な回線、本社のデータセンターを経由する経路、支店ごとの専用の機器に頼る作りでした。クラウドや在宅勤務が増えると、本社に戻す経路がクラウド向けの通信を遅くし、支店の機器の保守も続きます。
公式の比較は、Cloudflare WAN 単独ではなく Cloudflare One としてのものです。
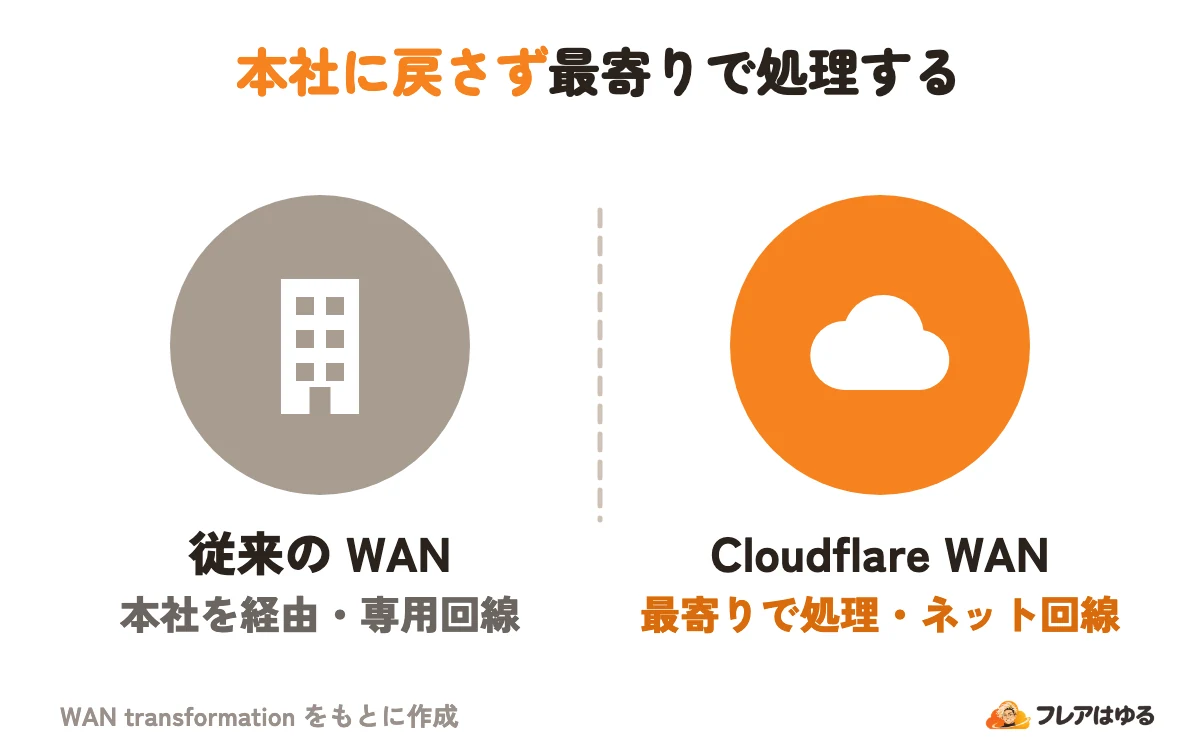
本社に戻していた通信を、各拠点に近い Cloudflare のデータセンターで処理します。 支店から直接出すと守りを素通りし、本社に戻すと遅くなる板挟みを、こうして解きます。
SD-WAN との違いとして、製品ページはネットワークと守りをクラウドで一緒に作っている点を挙げます。使うのは IPsec・GRE・BGP という公開の標準です。移行は一度に全部でなくてよく、公式は人のアクセス・ネットワーク・出口の守り・機器の削減の順に進める4段を示しています。
関連する製品との使い分け
WAN の役目は拠点をつなぐことで、守りや別の用途は関連する製品が受け持ちます。
Network Firewall の標準の機能は WAN の利用者に自動で付き、IP リストや国による遮断、IDS などは購入で足します。機能の違いとルールの作り方は、Cloudflare Network Firewallとはにまとめています。
WAN だけで足りるのは、拠点をつなぎ、ネットワークの層で絞るところまでです。 公式ドキュメントは、人ごとの決まりや出口の守りが要るときに Cloudflare One の機能を足す形で説明しています。同じ基盤なので移行は要りません。全体像は Cloudflare Oneとはで整理しています。
自社の公開 IP の範囲を DDoS から守る仕組みは、Cloudflare Magic Transitとはで解説しています。
使える契約と料金
2026年11月時点の公式ページの内容は次のとおりです。
- 使える契約:Enterprise のみ。Cloudflare に問い合わせて手に入れる
- 料金:金額は公開されておらず、Network Services の料金ページも問い合わせで見積もる形
- 利用量の測り方:使った帯域の95パーセンタイル(5分ごとに記録し、上位5%を捨てた残りの最大値)
- Appliance:WAN を先に買う。仮想版はダッシュボードか API で自分で登録できる
Free・Pro・Business のプランでは使えず、料金は問い合わせで決まります。
始め方とつまずきやすい所
始め方は、Appliance で自動につなぐ方法(公式が勧める方法)と、自社のルーターで手動で設定する方法の2通りです。手動の流れは次の4段です。
- 「Address Space > Leased IPs」で Cloudflare 側の anycast の IP を確かめる
- 「Connectors」の「Create a tunnel」でトンネルを作る(IPsec は PSK を生成するか入れる)
- 「Routes」の「Create route」でルートを足し、「Test routes」で確かめる
- 「Network health」の「Add a site」で拠点をまとめ、通知を設定する
つまずきやすいのは次の点です。
- MSS クランプ(TCP の大きさを途中で合わせる設定)は GRE で 1,436 バイト、IPsec で最大 1,360 バイト
- IPsec は IKEv2 と事前共有鍵(PSK)が必須。Cloudflare は応答する側だけなので、自社の機器から交渉を始める
- リプレイ対策は無効が勧められる(Cloudflare 側は既定で無効)
- Network Firewall を使うなら、Cloudflare の公開 IP からの ICMP を通す(通さないとヘルスチェックが失敗する)
- BGP を使うには Unified Routing が要る
MSS を合わせないと、大きなパケットが捨てられたり分割されたりして、遅くなるかつながりません。 公式は、MTU を変えずに MSS クランプで合わせることを勧めています。
よくある質問
旧名のMagic WANと同じものですか?
同じ製品です。2026年2月17日に名前が変わり、機能・設定・請求はそのままです。API のパスや権限の名前には、旧名の magic が残っています。
無料プランやProプランで使えますか?
使えません。2026年11月時点の公式ページでは Enterprise だけの製品です。通信の見える化だけなら、全プランで使える別の製品 Network Flow があります。
今使っているルーターのままつなげますか?
IPsec か GRE に対応し、ISP ごとにトンネルを張れて、MSS クランプができる機器ならつなげます。ヤマハ RTX や FITELnet には公式の手順書があります。
在宅勤務の端末からも社内につなげますか?
つなげます。Cloudflare One Client を入れた端末を入口にでき、WAN でつないだネットワークへ届きます。先に Zero Trust の組織を作っておきます。
トンネルが切れたら通信はどうなりますか?
Cloudflare がトンネルの不調を見つけると、別の経路へ自動で振り替えます。自社側は別々のルーターから2本張って備えます。Appliance は1拠点に2台まで置け、2台にするかは最初に決めます。
この記事のポイント
- 旧Magic WAN。拠点やクラウドをCloudflareの網でつなぐ
- つなぎ方はIPsec・GRE・Appliance・CNIの4つ
- 本社を経由せず、最寄りのデータセンターで通信を守る
- Enterprise専用・料金は問い合わせ。Network Firewall付き
まとめ
Cloudflare WAN は旧 Magic WAN で、拠点やクラウドを IPsec・GRE・Appliance・CNI で最寄りの Cloudflare のデータセンターにつなぎます。本社経由や MPLS の代わりになり、Network Firewall の標準の機能も付きます。使えるのは Enterprise だけです。
次は、今のルーターが IPsec(IKEv2・事前共有鍵)か GRE と、MSS クランプに対応しているかを確かめます。そのうえで拠点とつなぎ方を整理し、Cloudflare に問い合わせます。ID の決まりも要るなら、Cloudflare One の全体像もあわせて見てください。