 フレアはゆる
・DNSの変更やデプロイを自動化したい
・APIトークンの権限の選び方を知りたい
・Global API Keyとの違いが分からない
Cloudflare API は、ダッシュボードで行う設定や情報の取得を、プログラムやコマンドから行うための入口です。認証には API トークンを使い、DNS レコードの書き換えやデプロイを、CI(自動でテスト・公開する仕組み)や外部のツールから行えます。
この記事では、呼び出しの仕組み、トークンの種類と作り方、権限、レート制限、SDK・Terraform・cf CLI との関係、注意点を整理します。自分のサイトの API を守る API Shield は扱いません。
この記事のゴール(読了目安 約8分)
必要な権限だけのAPIトークンを作ってAPIを呼び、目的に合う道具を選べるようになる
Cloudflare APIとは
Cloudflare API は、Cloudflare のサービスをプログラムから操作するための API です。設定を読み書きする REST API と、分析のデータを取り出す GraphQL API があります。
REST API の最新版は第4版(v4)で、エンドポイント(操作ごとの URL)はすべて https://api.cloudflare.com/client/v4/ の下にあります。各エンドポイントの中身は API リファレンス で調べられます。できることの例は次のとおりです。
- ゾーン(ドメイン)の一覧を取る・DNS レコードを作る
- アカウントにメンバーを追加する
- 通信の分析のデータを取り出す(GraphQL)
- API トークンを API で作る
名前の似た API Shield は、自分のサイトの API の弱点を見つけて守る別の製品です。Cloudflare API Shieldとは?APIを守る機能と使えるプランで解説しています。
APIを呼び出す仕組み
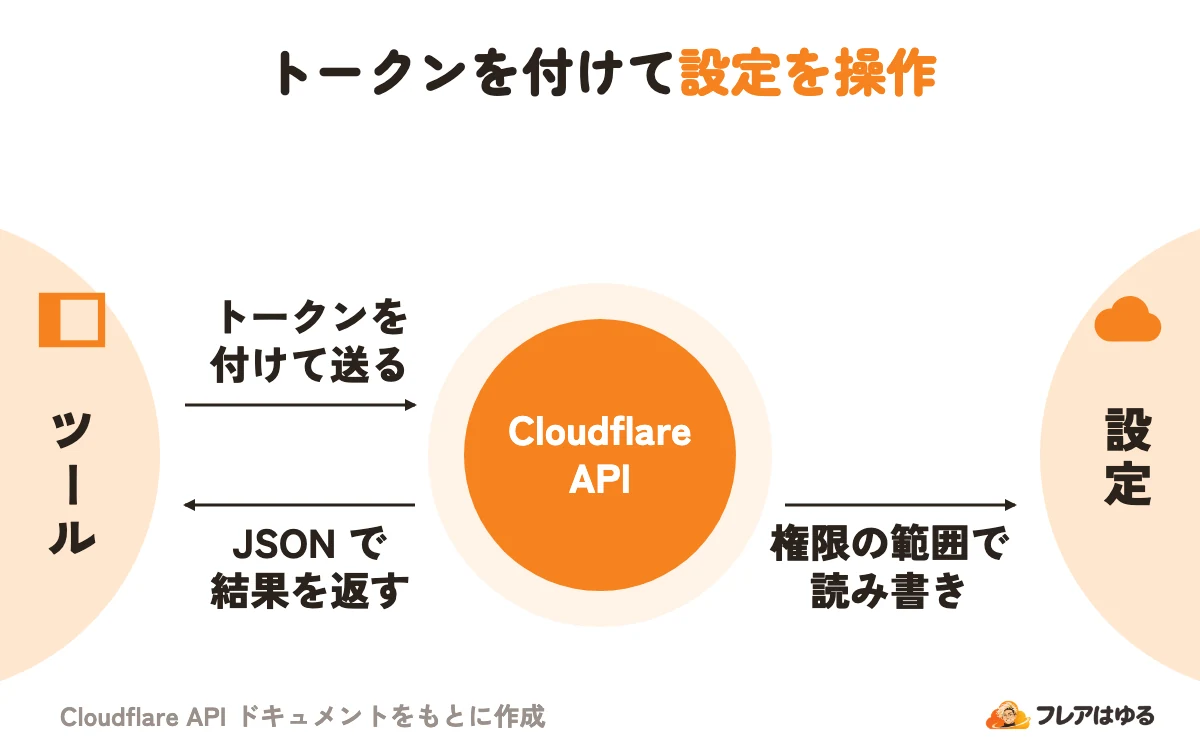
API の URL に、API トークンを付けたリクエストを送ると、Cloudflare はトークンの権限の範囲で処理し、結果を JSON で返します。用意するのは API トークンと、アカウント ID・ゾーン ID です(ID の場所はよくある質問で)。
認証はどの API でも Authorization: Bearer <API_TOKEN> のヘッダーで行います。 次はゾーン1件の情報を取る公式の例で、トークンとゾーン ID を環境変数に入れています。
curl "https://api.cloudflare.com/client/v4/zones/$ZONE_ID" \
--header "Authorization: Bearer $CLOUDFLARE_API_TOKEN" | jq .
jq は JSON を読みやすく整えるコマンドです。応答には success(成功したか)・errors・messages・result(中身)が入ります。
条件を付けた URL は二重引用符で囲みます。単引用符では環境変数が置き換わりません。件数の多い一覧は page と per_page で分けて取ります。
分析用の GraphQL API は、/graphql の1つの入口に POST で問い合わせます。取れる値を請求の利用量の目安にしないよう、公式は注意しています。
APIトークンとGlobal API Keyの違い
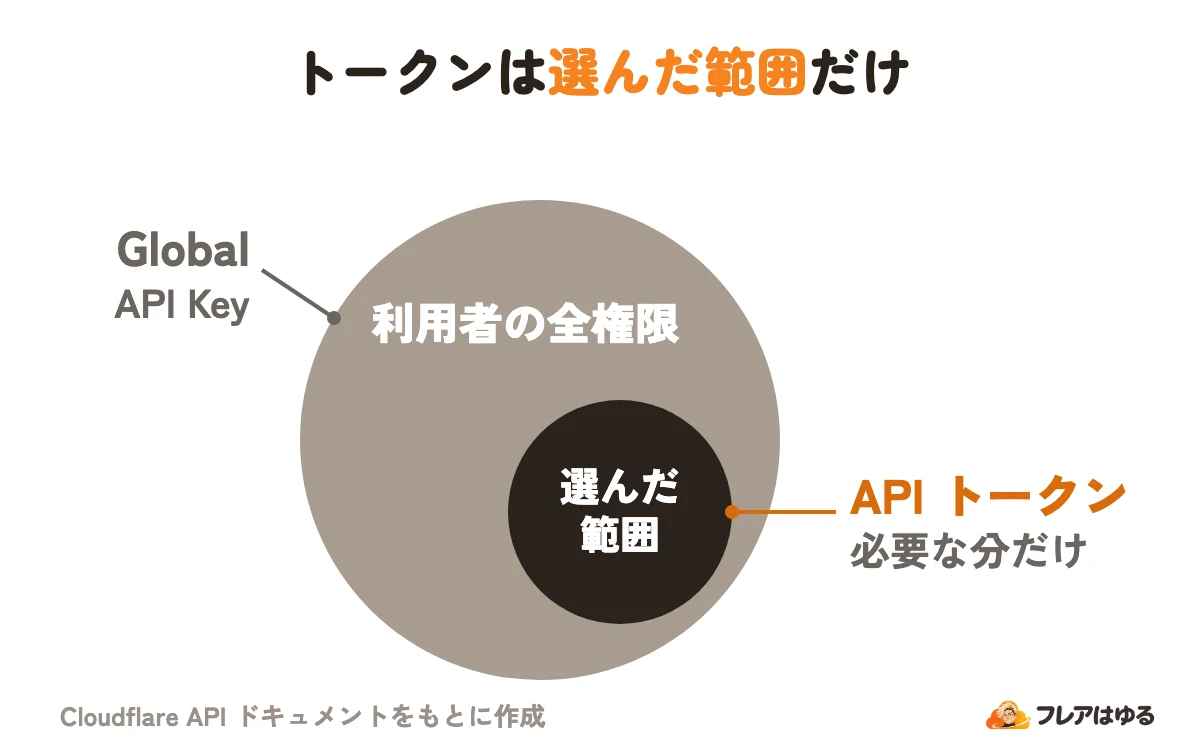
これから使うなら API トークンです。Global API Key は以前の方式で、公式は新しい利用者に勧めず、今の利用者にもトークンへの移行を勧めています。
アカウントのトークンは利用者に結び付きません。作った人が辞めても止めたくない連携には、アカウントのトークンを使います。 ただし Turnstile・Registrar など、まだ対応していない製品もあります。
Global API Key は、利用者と同じ権限でその人のすべてのリソースに届き、1人に1つしか作れず、期限や IP でも絞れません。
2026年4月からは、トークンが種類ごとの文字で始まる形式になり、秘密情報の検出ツールで見つけやすくなりました。前からあるトークンもそのまま使えます。
APIトークンの作り方と権限
ダッシュボードでテンプレートを選んで作り、対象と権限を用途の分まで絞ります。
作る手順
- ユーザーのトークンは「My Profile」の「API Tokens」、アカウントのトークンはアカウントの管理(Manage Account)の API トークンを開く
- 「Create Token」を選び、用途の分かる名前を付ける
- テンプレートを選ぶか、一から作る
- 種類(Account・User・Zone)と対象、与える権限を選ぶ
- 必要なら期限(Token expiration)と使える IP(Client IP Address Filtering)を決める
- 要約を見直し、「Create Token」で作る
秘密の値は1回しか表示されないので、その場で安全な場所へ写します。 作った後の画面に出る次のコマンドで、"status": "active" が返れば有効です。
curl "https://api.cloudflare.com/client/v4/user/tokens/verify" \
--header "Authorization: Bearer <API_TOKEN>"
権限の選び方
権限はゾーン・アカウント・ユーザーの3区分で、DNS はゾーン、請求はアカウントの区分です。多くの権限は Read(読むだけ)か Edit(作成・変更・削除まで)から選べ、一覧によっては Edit を Write と書きます。
テンプレートで始め、対象のゾーンと権限を用途の分まで減らしてから作ります。 自分の持つ権限を超えるトークンは作れません。
AI Gateway のように、権限をアカウント単位でしか付けられない製品もあります。トークンの用意は、Cloudflare AI Gatewayとは?AI APIの記録・節約・制限の始め方で説明しています。
レート制限と上限
2026年11月時点の公式ページでは、API の呼び出しは5分で1,200回までです。超えると次の5分間はすべての呼び出しが止められ、429 Too Many Requests が返ります。
1,200回は利用者1人あたりの合計で、ダッシュボードの操作も合算されます。Cache Purge(キャッシュの削除)など、別に上限を持つ API もあります。
応答の Ratelimit のヘッダーで残りの回数が分かり、超えたときは retry-after に待つ秒数が入ります。公式の SDK はこれを読んで自動で待ちます。大量の変更は連打せず、retry-after を見て待つか SDK に任せます。 Enterprise はサポートに頼んで上限を上げられます。
SDK・Terraform・cf CLIとの関係
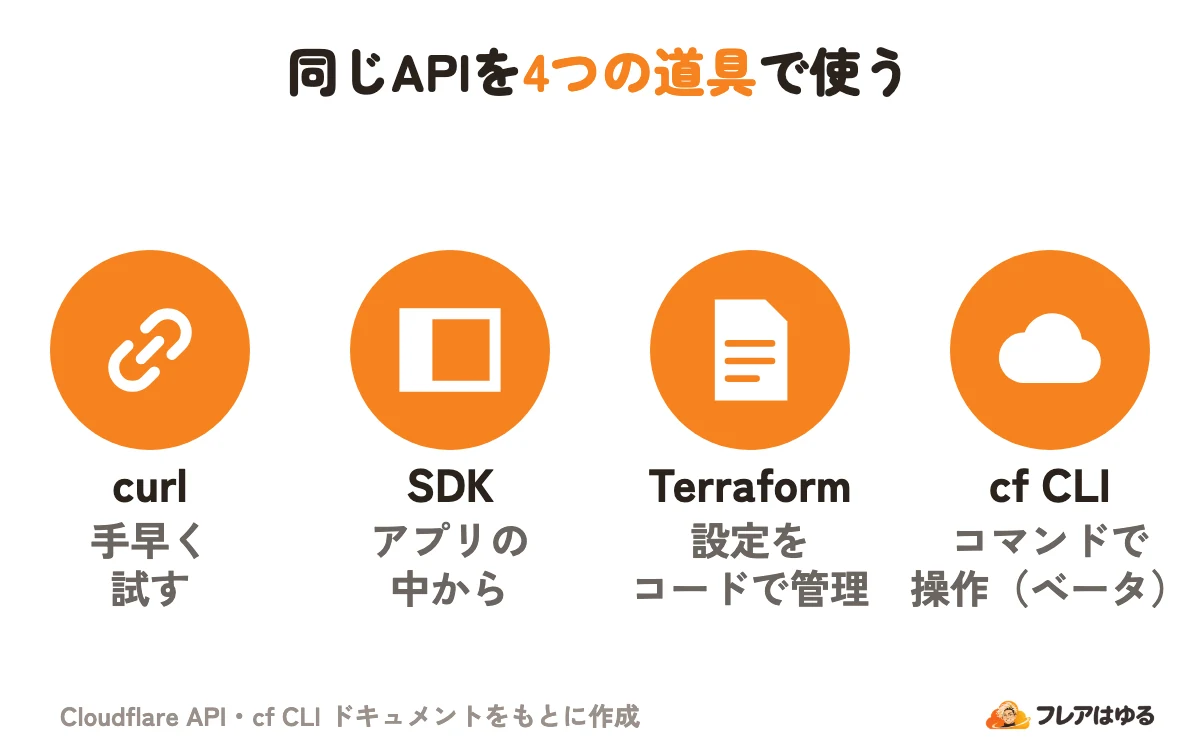
どの道具も、API トークンで同じ Cloudflare API を使います。違うのは書き方と、設定の管理のしかたです。
TypeScript の SDK でゾーンの一覧を取る公式の例です。
const client = new Cloudflare({
	apiToken: process.env["CLOUDFLARE_API_TOKEN"],
});

const zones = await client.zones.list();

console.log(zones);
Terraform では、Terraform で管理する設定をダッシュボードや API で変えません。 両方で変えると、設定の状態(state)が壊れることがあります。
cf CLI は 2026年9月にベータとして出た、公開の Cloudflare API と Workers を扱う CLI で、2,900を超えるコマンドがあります。DNS レコードを作るコマンドを --dry-run で見ると、送り先の URL は https://api.cloudflare.com/client/v4/ で始まります。Wrangler のログインは使い回さず、Global API Key にも対応しません。自動化では cf も Wrangler も CLOUDFLARE_API_TOKEN と CLOUDFLARE_ACCOUNT_ID を読みます。
AI エージェントからは、Cloudflare API の MCP サーバー(https://mcp.cloudflare.com/mcp)も使え、API トークンでもつなげます。
cf や Terraform の公式の例は、DNS レコードの操作です。DNS そのものは、Cloudflare DNSとは?無料でできることと1.1.1.1との違いで解説しています。
使う前の注意点
API トークンは、持っている人なら誰でも、与えた権限のとおりに操作できる鍵です。漏らさない、広げすぎない、漏れたらすぐ替える、の3つを守ります。
- 平文で保存せず、Git に入れない。
.envに書くなら.gitignoreで除外する - 既定では期限が無く、どの IP からも使える。長く使うものほど期限と IP を絞る
- 漏れたら「Roll」で作り直す。公開の GitHub で見つかったものは自動で無効になり、メールが届く
- API の操作も監査ログに残り、アカウントのトークンの操作はそのトークンのものとして記録される
- API の変更・廃止は、公式の「API deprecations」のページと RSS で知らされる
誰がいつ何を変えたかの記録の見方は、Cloudflare Audit Logsとは?記録される操作・保存期間・見方で解説しています。
よくある質問
APIトークンは何個まで作れますか?
2026年11月時点の公式ページでは、ユーザーのトークンは1人50個、アカウントのトークンは1アカウント500個までです。Enterprise はサポートに頼んで上げてもらえます。
API Shieldとは何が違いますか?
Cloudflare API は、Cloudflare の設定を操作する入口です。API Shield は、自分のサイトが公開している API の弱点を見つけて守る製品で、目的が違います。
トークンが漏れたらどうすればよいですか?
「My Profile」の「API Tokens」で、対象のトークンの「…」から「Roll」を選び、「Confirm」で確定します。前の値は無効になり、同じ権限の新しい値ができます。
アカウントIDとゾーンIDはどこで分かりますか?
アカウント ID は、ダッシュボードの検索(CMD/CTRL + K)で「Copy account ID」を選ぶと写せます。ゾーン ID は、ドメインの「Overview」の下のほうにある「API」の欄で写せます。
この記事のポイント
- Cloudflare APIは、設定をプログラムから操作するための入口
- 認証はAPIトークン。Global API Keyは以前の方式で新規は非推奨
- トークンは対象・権限・期限・IPを絞れ、値は作成時に1回だけ表示
- 上限は5分で1,200回。超えると5分間すべての呼び出しが止まる
まとめ
Cloudflare API は、ダッシュボードの操作をプログラムから行う入口です。認証は API トークンで、Global API Key は新しく使いません。トークンは対象・権限・期限・IP で絞れ、2026年11月時点の上限は5分で1,200回です。
まずは読むだけの権限のトークンを作り、/user/tokens/verify で確かめてから、ゾーンの一覧を取ってみてください。その先は、試すなら curl、アプリなら SDK、設定の管理なら Terraform、コマンドなら cf CLI を選びます。