 フレアはゆる
・AIチャットへの悪意ある入力を止めたい
・Firewall for AIとの関係を知りたい
・AI Gatewayとどちらを使うか迷っている
Cloudflare AI Security for Apps(旧名 Firewall for AI)は、LLM(文章を読み書きする AI モデル)を使うアプリに届くプロンプト(AI への入力文)を、Cloudflare の WAF で調べる機能です。プロンプトインジェクションや個人情報を見つけ、アプリに届く前に止められます。2026年11月時点の公式ページでは、AI エンドポイントの発見は全プランで無料、検出は Enterprise の有料アドオンです。
この記事では、仕組み・検出できること・料金・AI Gateway との違い・始め方・注意点を、公式ドキュメントの範囲で整理します。AI の呼び出しの管理・回数制限・ボット対策は、それぞれの記事で扱います。
この記事のゴール(読了目安 約8分)
AI Security for Appsで何を検出でき、どのプランで使えるかを知り、導入するか判断できるようになる
AI Security for Appsとは?
AI Security for Apps は、LLM を使うアプリ特有の脅威に向けて、WAF(Web アプリへの攻撃をサーバーの手前で止める仕組み)に組み込まれた検出です。
AI アプリは自然言語を受けて予測できない応答を返し、残高照会のような決まった操作を持ちません。そのため、許す操作を並べる従来の守り方が当てはまりにくい、と公式は説明しています。
役割は次の3つです。
- AI を使うエンドポイント(API の受け口)を見つける
- そこへ届く悪意ある入力や、方針に外れた入力を検出する
- いつもの WAF のルールで対処する
他社のモデルでも自前のモデルでも、LLM の種類を問わず使えます。 Cloudflare のリバースプロキシ(通信を中継する仕組み)の一部として、アプリの前に立ちます。
2024年3月に Firewall for AI として開発が発表され、2025年3月にオープンベータになりました。2026年3月11日に、AI Security for Apps として一般提供が始まっています。
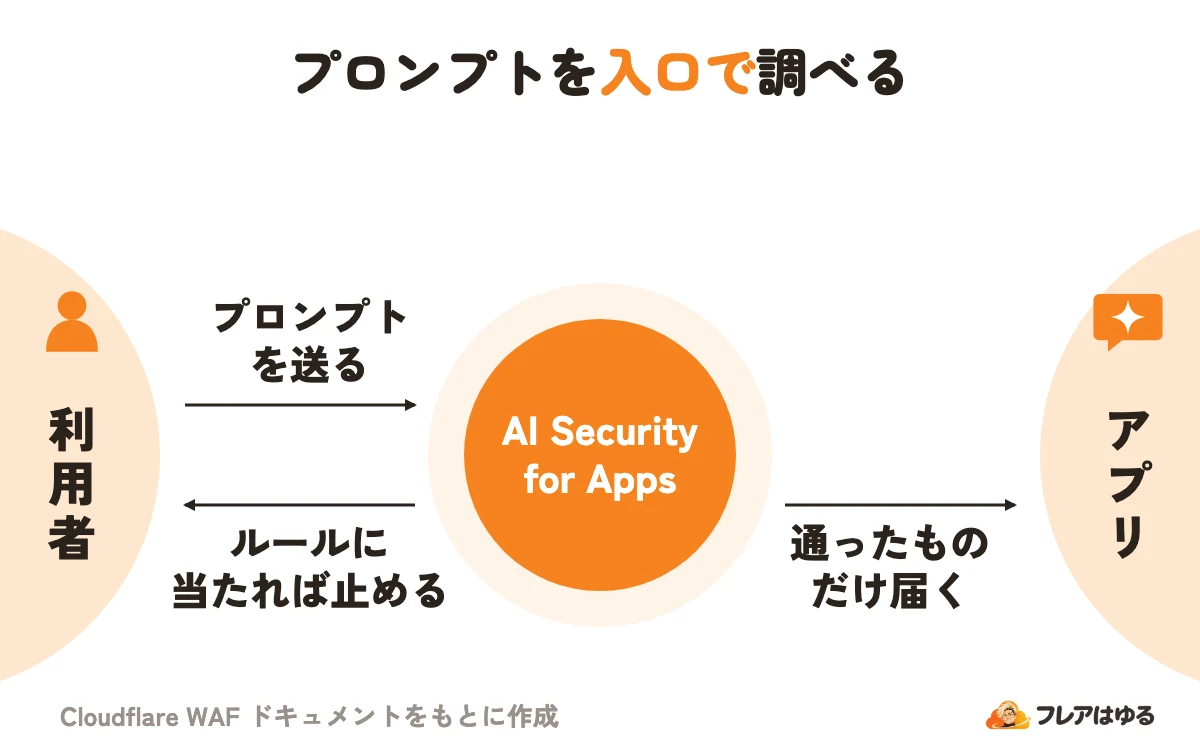
仕組み:プロンプトを入口で調べる
Cloudflare を通る通信のうち、AI のエンドポイントへのリクエストを調べ、結果を WAF のルールで使います。流れは4段です。
- 発見:Web assets(通信から Web アプリの操作を見つける機能)が、AI のエンドポイントに
cf-llmのラベルを付ける - 取り出し:JSON の本文からプロンプトを取り出す。OpenAI・Anthropic・Google Gemini などの標準の形に対応し、合わなければ本文全体を調べる
- 検出:複数の検出を並行してかけ、スコアや分類をリクエストに付ける
- 対処:その結果を条件に、カスタムルールやレート制限ルールで止める
発見は URL の名前ではなくふるまいで判断するので、チャット画面のない商品検索のような AI 機能も対象です。検出はルールを作る前から動き、結果は Security Analytics で見られます。
前提として、ゾーン(Cloudflare に追加したドメイン)で WAF が有効になっている必要があります。 カスタムルールとレート制限ルールが動く順番は Cloudflare WAFとは?無料でできる守りとルールの種類 で解説しています。
検出できる4つのこと
既定の3つに、自分で決める「独自の話題」を足した4つです。結果は、あるかどうか・分類・1〜99 のスコアで返ります。
インジェクションは、30未満をしきい値にすると多くのアプリでほどよい、というのが公式の目安です。1〜19 は可能性が高い区分で、20未満に絞ると確度の高いものだけを止められます。
プロンプトのトークン数の見積もり(入力だけの概算)も出るので、長すぎる入力を止める条件にも使えます。公式には、2,000トークンを超えるプロンプトを IP ごとに1分10回までにするレート制限ルールの例があります。回数で止めるルールの仕組みとプランごとの上限は Cloudflare Rate Limitingの記事 で解説しています。
プランと料金:検出はEnterprise
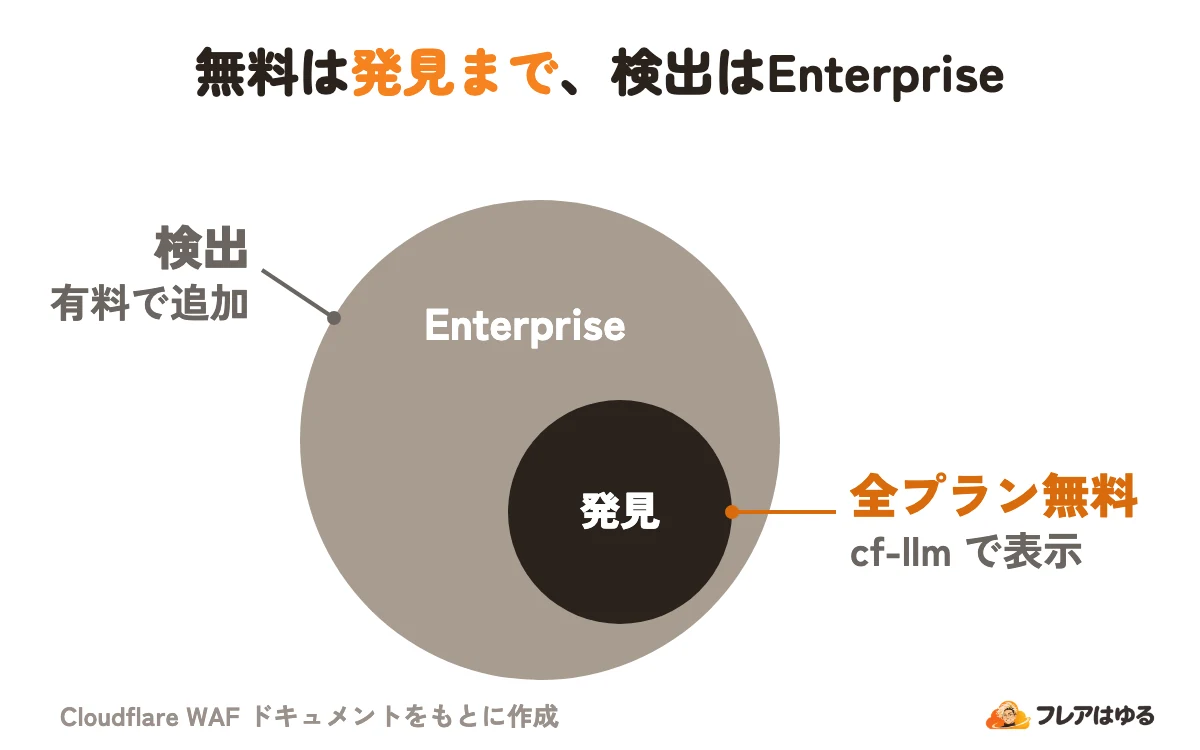
2026年11月時点の公式ページでは、無料で使えるのは AI エンドポイントの発見までです。検出の項目とログモードは Enterprise の有料アドオンです。
Free・Pro・Business でも、Security → Web assets で AI のエンドポイントの場所を確認できます。Free は Discovery の画面を初めて開いたときに発見が始まり、有料プランでは定期的に自動で行われます。
アドオンの価格は公式ページに載っておらず、アカウントチーム(Cloudflare の担当窓口)に相談します。 全プランに広げる予定は発表されていますが、時期は書かれていません。
周りの機能の条件は次のとおりです。
- カスタムルールの Log アクション(止めずに記録):Enterprise だけ
- 正規表現で自社の ID などを調べる:Business 以上
- 応答の機密情報を記録する Sensitive Data Detection:Enterprise だけ
AI Gateway・ほかの守りとの違い
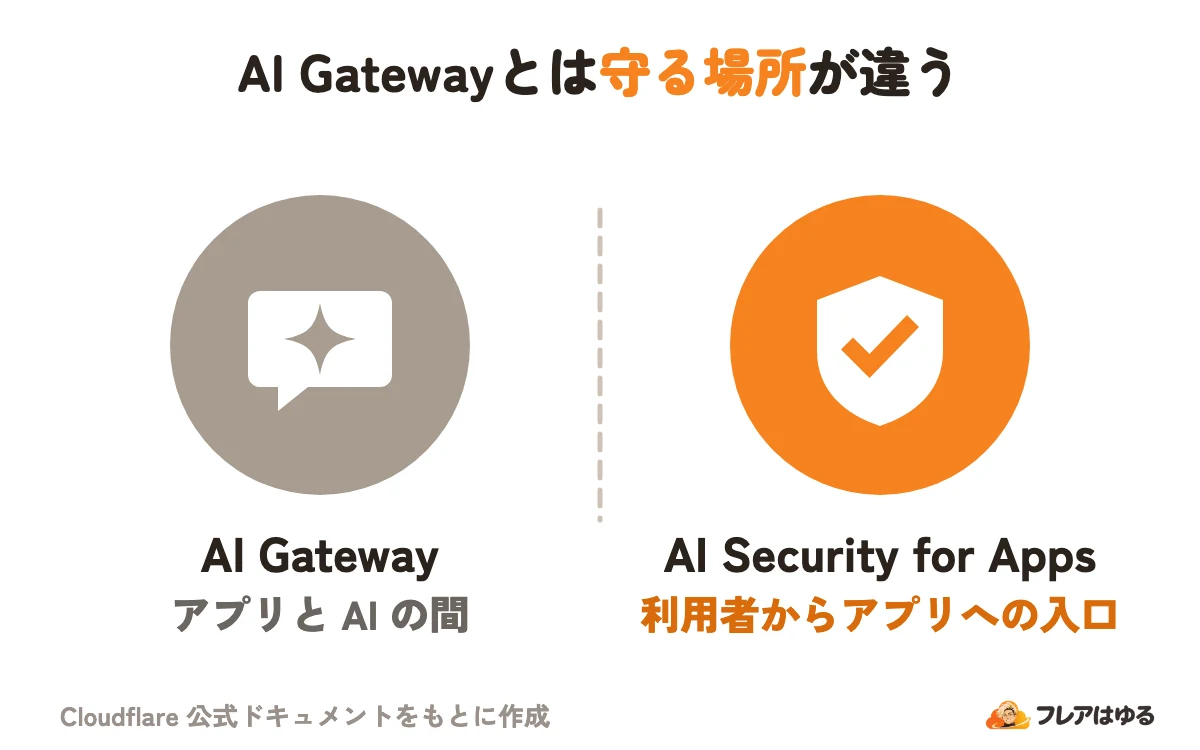
AI Gateway とは守る場所が違います。AI Security for Apps は「利用者 → 自分のアプリ」の入口、AI Gateway は「自分のアプリ → AI の提供元」の間に立ちます。
AI Gateway の Guardrails と DLP はプロンプトと応答の両方を調べ、AI Security for Apps はプロンプトだけを見ます。応答を見たいなら AI Gateway を、と公式も案内しています。アプリから AI への呼び出しを記録・制限する仕組みは Cloudflare AI Gatewayとは?AI APIの記録・節約・制限 で解説しています。
公式には、インジェクションのスコア25未満・ボットスコア10未満・米国以外からの3つを同時に満たすものを Block する例があります。手がかりを1つに頼るより、重ねたほうが誤検知が減ります。 細かいボットスコアを使えるのは、Bot Management を買った Enterprise だけです。ボットスコアの仕組みや AI クローラーの止め方は Cloudflare Bot Managementの記事 にまとめています。
始め方:有効化からルールまで
前提は、ドメインを Cloudflare に追加し、AI の API への通信がプロキシ(オレンジの雲)を通っていることです。検出には Enterprise の有料アドオンの契約も要ります。通信を Cloudflare に通すオレンジの雲(プロキシ)の役割は Cloudflare DNS の記事で解説しています。
公式の手順は、大きく分けて次の5段です。
- 新しい Security ダッシュボードの Settings(設定)で、AI Security for Apps をオンにする
- Web assets の Discovery(発見)タブで、プロンプトを受ける操作を Save する。無ければ Operations から手で足す
- Endpoints タブで、対象に
cf-llmのラベルを付ける - Security の Analytics を
cf-llmで絞り、Sampled logs で検出の結果を見る - カスタムルールで対処する(公式の例は
(cf.llm.prompt.pii_detected)で Block し、カスタム JSON を返す)
有効化は API や Terraform でもでき、独自の形のプロンプトは取り出す場所を API で指定できます。
いきなり Block にせず、まず記録して当たり方を見ます。 公式は、ログモード(本文を暗号化して記録する3つの固定ルール)や Log で結果を確かめ、しきい値を決めてから Block に切り替える進め方を勧めています。
使う前に知っておく注意点
導入の前に、次の点を確かめておきます。
- 調べるのは JSON(
application/json)のリクエストのプロンプトだけで、応答は調べない - 本番モードではプロンプトの本文は記録されない。中身を見て調整するならログモード(鍵ペアの設定が要る)を使う
- スコアは低いほど危ない(関連が強い)ので、条件は「未満」で書く
- PII の「あるか」だけで止めると、氏名・日時・所在地でも当たる。止めたい分類だけを並べる
- プロンプトの形が既知のものと違うと本文全体を調べ、AI に渡らない顧客名の欄などで誤検知が出ることがある
- ブロックの応答はアプリに返る。既定は HTML なので、カスタム JSON を返すかアプリで受け止める
- 独自の話題の説明文は、英語だけが正式な対象
- 2026年9月に PII、10月に安全でない話題の分類が変わった。古い分類名(S1〜S13 など)を指定しても、その分類には当たらない
よくある質問
Firewall for AIとは別の製品ですか?
同じ製品です。旧名が Firewall for AI で、2026年3月11日にいまの名前で一般提供が始まりました。旧ドキュメントの URL も新しいページへ転送されます。
無料プランでは何ができますか?
AI エンドポイントの発見だけです。Security → Web assets で、cf-llm の付いたエンドポイントを見られます。検出は Enterprise の有料アドオンで、全プランへの拡大は予定の段階です。
AIの応答(出力)も検査できますか?
調べるのはプロンプトだけです。応答も見るなら、両方を調べる AI Gateway の Guardrails や DLP を使います。WAF の Sensitive Data Detection は応答を記録するだけで、止めません。
ブロックされたら利用者には何が表示されますか?
ブロックの応答は、利用者ではなくアプリに返ります。既定の HTML のページは JSON 前提のチャット画面を崩すことがあります。公式は、アプリ側で代わりの文を出すか、ルールでカスタム JSON を返す方法を示しています。
日本語のプロンプトも判定できますか?
公式が言語に触れているのは独自の話題の説明文だけで、正式な対象は英語です。インジェクションや PII が日本語でどこまで当たるかは記載がないため、ログモードや Log のルールで自社の通信を見て確かめてください。
この記事のポイント
- LLMを使うアプリへのプロンプトを、WAFの入口で調べて止める
- インジェクション・個人情報・有害な話題・独自の話題を検出
- 発見は全プラン無料、検出とルールはEnterpriseの有料アドオン
- 応答は調べない。応答まで見るならAI Gatewayと組み合わせる
まとめ
AI Security for Apps(旧 Firewall for AI)は、AI アプリに届くプロンプトを WAF で調べ、インジェクション・個人情報・安全でない話題・独自の話題を見つけて止める機能です。2026年11月時点の公式ページでは、発見は全プランで無料、検出は Enterprise の有料アドオンです。
まず Security → Web assets で、自分のサイトに AI のエンドポイントがあるかを見てください。検出まで使うならアカウントチームに相談し、ログモードで当たり方を確かめてから Block にします。応答まで見たいなら、AI Gateway と組み合わせます。