 フレアはゆる
・ログイン画面への総当たりを減らしたい
・APIの呼び出しすぎを止めたい
・無料プランでどこまでできるか知りたい
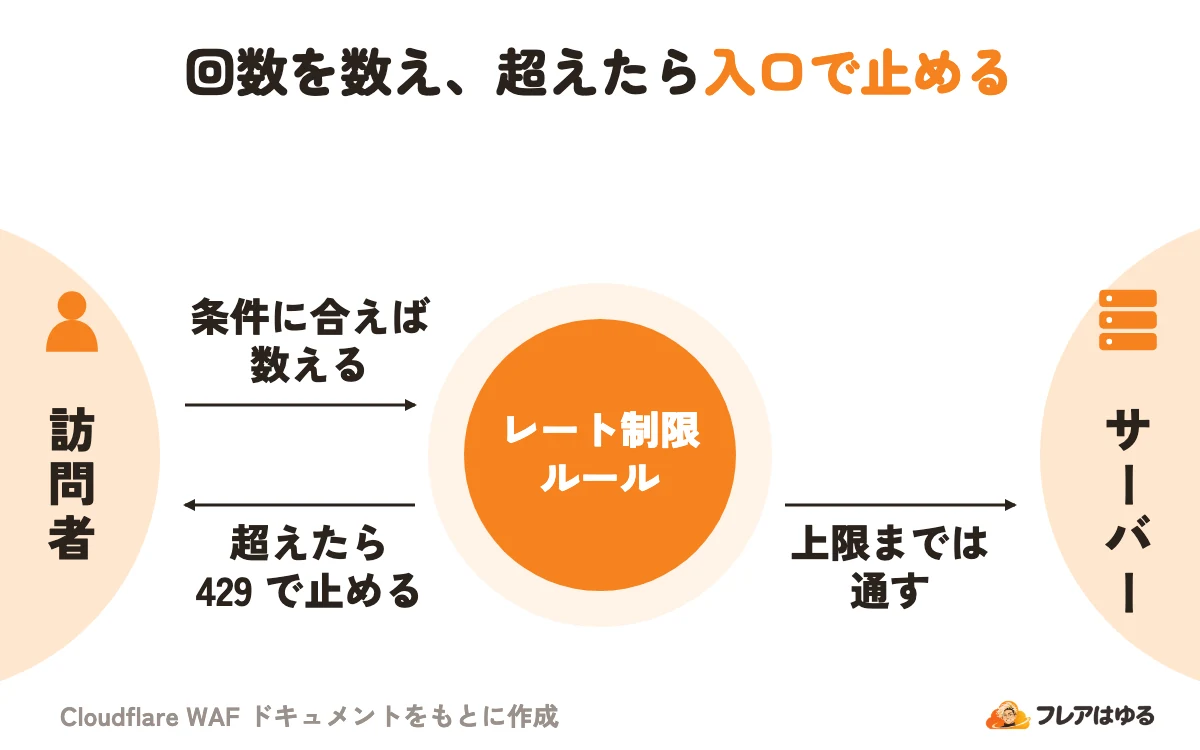
Cloudflare の Rate Limiting(レート制限ルール)は、条件に合うリクエストの回数を見て相手を止める WAF のルールです。IP などの単位ごとに数え、上限に達したらブロックやチャレンジ(人間かどうかの確認画面)をかけます。ログイン画面への総当たりや API の呼びすぎをサーバーの手前で止められ、無料プランでも1本作れます。
この記事では、数え方、使いどころ、プランごとの上限、ほかの守りとの違い、作り方、注意点を、レート制限ルールの公式ドキュメントに沿って整理します。ボット対策などの細かな仕組みは、それぞれの記事に任せます。
この記事のゴール(読了目安 約8分)
レート制限の仕組みとプランごとの上限を知り、自分のサイトに1本目のルールを作れるようになる
Rate Limitingとは?回数で止めるルール
Rate Limiting は、WAF(Web アプリへの攻撃をサーバーの手前で止める機能)の中で、リクエストの「回数」を見て止めるルールです。公式が挙げる用途は、ログイン画面への総当たりの対策と、1つのクライアントが一定時間に呼べる API の回数の上限です。
- 式(対象にするリクエストの条件)に合うものだけを数える
- Cloudflare のエッジで処理し、超えた分をオリジン(自分のサーバー)の手前で止める
- Free・Pro・Business のプランに追加料金なしで含まれる
新しい Security ダッシュボードでは、カスタムルールなどと並ぶ「Security rules」の種類の1つです。かかるのは、DNS レコードをプロキシ(オレンジの雲)にした通信だけです。 以前の版は100万リクエストごとに5ドルのアドオンでしたが、2022年9月29日にプランへ含めると発表されました。
仕組み:数える単位・期間・止める時間
1本のルールは「何を数えるか」「何回まで許すか」「超えたらどうするか」で決まります。ダッシュボードでは次の5つの項目を埋めます。
数える単位の値の組み合わせごとに、別々のカウンターができます。 IP と x-api-key ヘッダーで数えれば、同じキーでも IP が違うと別に数えます。
アクションは Block、3種類のチャレンジ、Log(記録だけ。Enterprise のみ)から選びます。Block で返すのは、ほかの多くのセキュリティ機能が使う 403 と違い、429 です。既定では、上限に達すると Duration のあいだ、回数に関係なくアクションをかけ続けます。カウンターがデータセンター(拠点)ごとにある点は、注意点の章で見ます。
できること:ログイン・APIの保護
公式のベストプラクティスに載っている主な使いどころは、次のとおりです。
ログイン保護の公式の例は、/login への POST で 401・403(失敗)が返った回数を数える3段のルールです。1分に4回、10分に10回を超えると Managed Challenge をかけ、1時間に20回を超えるとその IP を1日 Block します。この例は数える条件を別に書くので、Business 以上が必要です。 Free と Pro でも、IP で数える単純なルールは作れます。
フォームなら Turnstile と組み合わせます。Turnstile は送信前に確認を出し、レート制限はフォームを通らない直接の POST も数えます。公式は、両方を使う形を最も守りが厚いとしています。フォームの送信前に人間かを確かめる仕組みは Cloudflare Turnstileとは? で解説しています。
プランごとの違いと無料枠
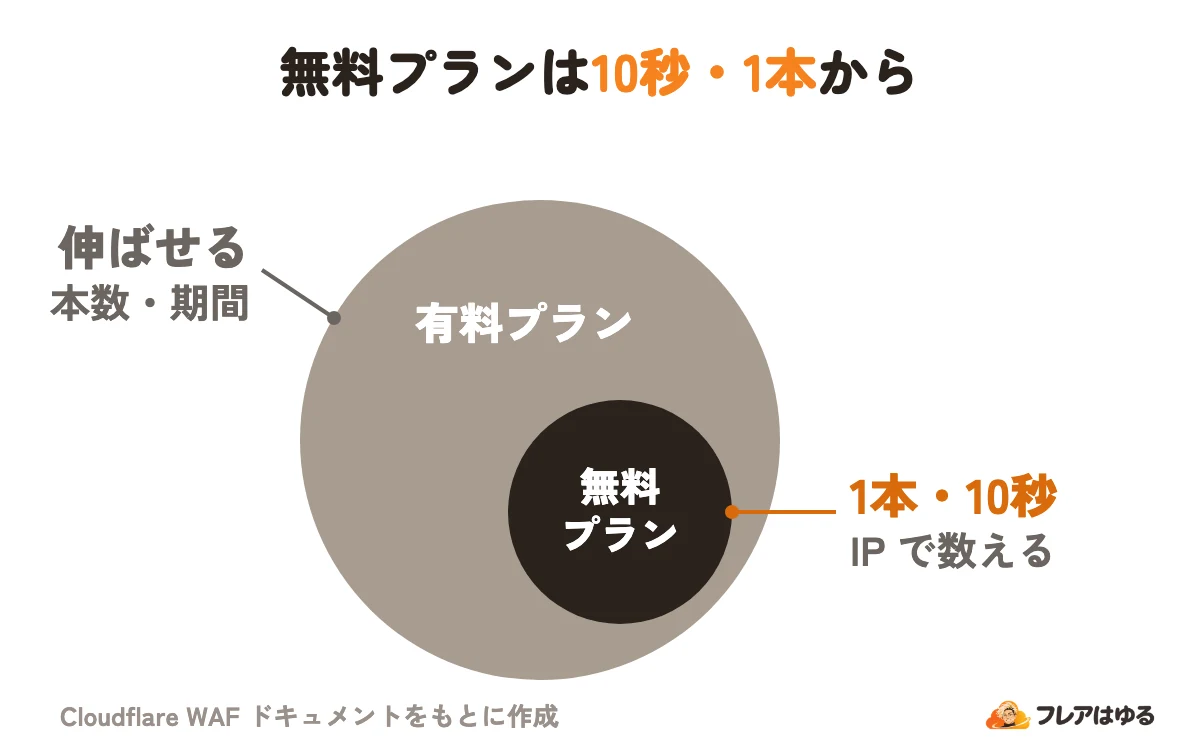
Free・Pro・Business は追加料金なしで使え、違うのは本数・期間・使える項目です。2026年11月時点の公式ページでは次のとおりです。
無料プランでは、数える期間も止める時間も10秒に固定です。 条件はパスと確認済みボット、数える単位は IP だけで、POST などのメソッドで絞るのは Business からです。
Block の応答(種類・400〜499 のコード・本文)は、Pro から変えられます。Enterprise は契約した通信量で価格が決まり、Advanced Rate Limiting を付けると Cookie・国・JSON の値で数えたり、処理の重さで数えたりできます。
DDoS対策・ボット対策との違い
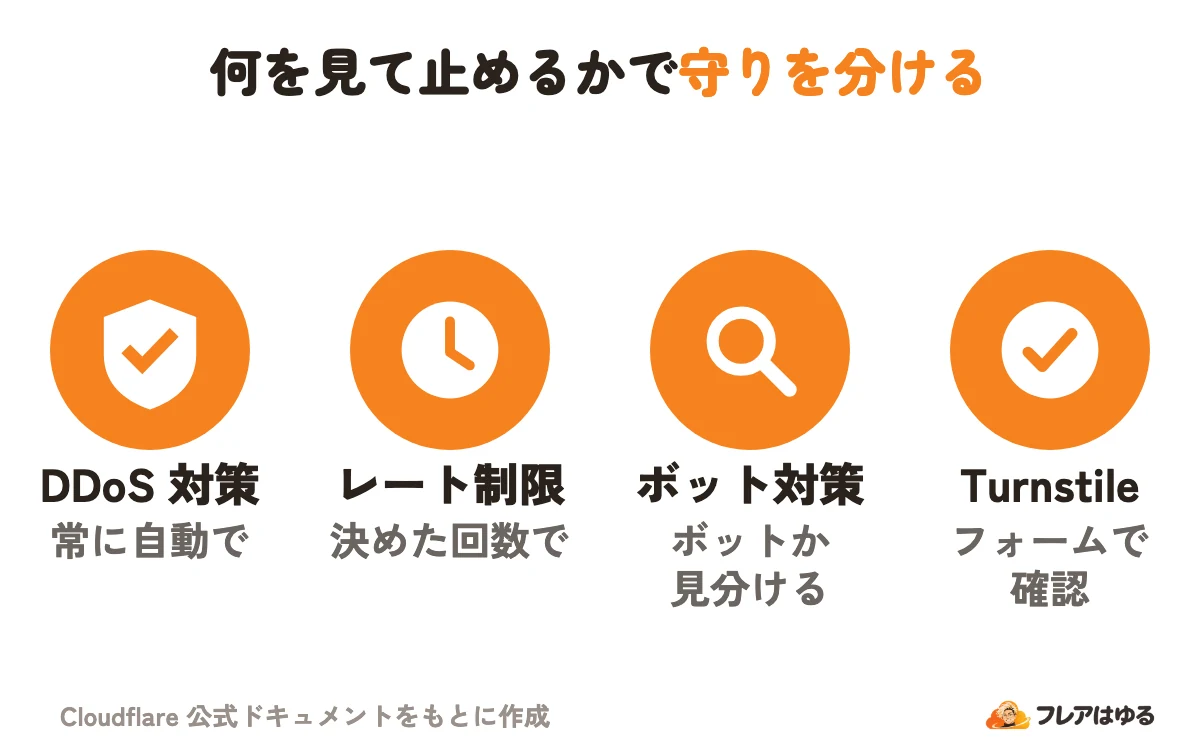
Cloudflare の守りは、何を見て止めるかで受け持ちが分かれます。
DDoS 対策は、何も設定しなくても動きます。自動で守られる範囲は Cloudflare DDoS Protectionの記事 にまとめています。ボット対策は Free の Bot Fight Mode、Pro 以上の Super Bot Fight Mode、Enterprise の Bot Management の3つです。Bot Fight Mode やボットスコアの違いは Cloudflare Bot Managementの記事 で比べています。
レート制限は、相手が誰かを問わず、決めた条件で何回来たかを見ます。 動く順番はカスタムルールのあと、マネージドルールの前です。前の段でブロックやチャレンジがかかれば、あとの段は動きません。特定の通信を外すときは、カスタムルールの Skip を使います。WAF のほかのルールと動く順番は、Cloudflare WAFとは?無料でできる守りとルールの種類 で解説しています。
始め方:ダッシュボードで1本作る
作る前に、止めたいサイトの DNS レコードがプロキシになっているかを確かめます(公式の Proxy status のページ)。
- 「Security」→「Security rules」で「Create rule」→「Rate limiting rules」を選び、名前を付ける
- 条件を作る。Free ならパスで絞る(例:
http.request.uri.path eq "/login") - 数える単位と、回数・期間を決める
- アクションと止める時間を選ぶ
- 「Deploy」で出す(下書きは「Save as Draft」)
Free は単位が IP、期間が10秒で決まっているので、手順3で決めるのは回数だけです。Enterprise 以外は、回数を想定する通信量から見積もるよう公式は案内しています。Free・Pro・Business でチャレンジ系を選ぶと Duration は選べず、超えた分にだけ確認を出します。
出したら Security Events の「Events by service」で動きを確かめます。最初は Managed Challenge で出し、ボットの通信だけに当たると確かめてから Block に替えます。 コードで管理するなら、Rulesets API の http_ratelimit フェーズか Terraform の cloudflare_ruleset を使います。
使う前に知っておく注意点
思った回数で止まらない、止めたくない相手まで止まる、といった食い違いは次の性質から起きます。
- ぴったり決めた回数で止まる仕組みではありません。 カウンターはデータセンターごとで、更新に最大数秒の遅れがある
- 多くの拠点に分散した通信は、合計で上限を超えても、拠点ごとでは下回ることがある
- Cloudflare 側が混むと、制限をとばして通す(フェイルオープン)ことがあり、合図は出ない
- 確認済みボット(検索エンジンのクローラーなど)も数え、SEO に影響することがある
- NAT(多くの人で1つの IP を共有する仕組み)の下では、まとめて数えられる
- パスの解釈が Cloudflare とオリジンで違うと、ルールに当たらない書き方で届くことがある
- 同じゾーンへの Workers のサブリクエストも、別に数えられることがある
- ルールは順番に評価され、Block は後ろのルールの評価を止める
よくある質問
制限された人には何が表示されますか?
「Error 1015: You are being rate limited」が出ます。Block の応答コードは既定で 429 で、Pro 以上なら中身を変えられます。訪問者はしばらく待つのが対処で、何度も試すと長引くことがあります。
検索エンジンのクローラーも止まりますか?
止まることがあります。クローラーを対象から外していたのは旧版だけで、いまの版では確認済みボットも数えます。条件に Verified Bot を入れれば外せ、この項目は Free でも使えます。
ルールの本数が記事によって違うのはなぜ?
旧版といまの版で本数が違うためです。旧版は Pro 10本・Business 15本で、2026年11月時点の公式ページでは Pro 2本・Business 5本です。
WorkersやAI Gatewayの回数制限とは別ですか?
別の機能です。Workers の Rate Limiting API は Worker のコードの中で使うもので、期間は10秒か60秒です。AI の呼び出し回数の上限は Cloudflare AI Gateway の記事で解説しています。
Cloudflareを通していないサイトでも使えますか?
使えません。かかるのは DNS レコードをプロキシ(オレンジの雲)にした通信だけで、DNS only のレコードへの通信は Cloudflare が守れません。
この記事のポイント
- 条件に合うリクエストを数え、上限を超えた送信元を一定時間止める
- 無料プランは1本だけ。数える期間も止める時間も10秒
- 回数はデータセンターごとに数え、ぴったりの回数では止まらない
- 量の攻撃はDDoS対策、ボットはボット対策、回数はレート制限
まとめ
Cloudflare の Rate Limiting は、条件に合うリクエストを IP などの単位ごとに数え、上限に達した相手を止める WAF のルールです。無料プランでも10秒数えて10秒止めるルールを1本作れますが、数え方はデータセンターごとなので、ぴったりの回数は守れません。
次は、ログイン画面など守りたい1か所に1本作り、Managed Challenge で出して Security Events で当たり方を見てください。ボットの見分けや大規模な攻撃への備えは、ボット対策と DDoS 対策の記事で補います。