 フレアはゆる
・無料プランでWAFが何をしているか知りたい
・マネージドルールとカスタムルールの違いを知りたい
・正しいアクセスまで止めない設定のコツを知りたい
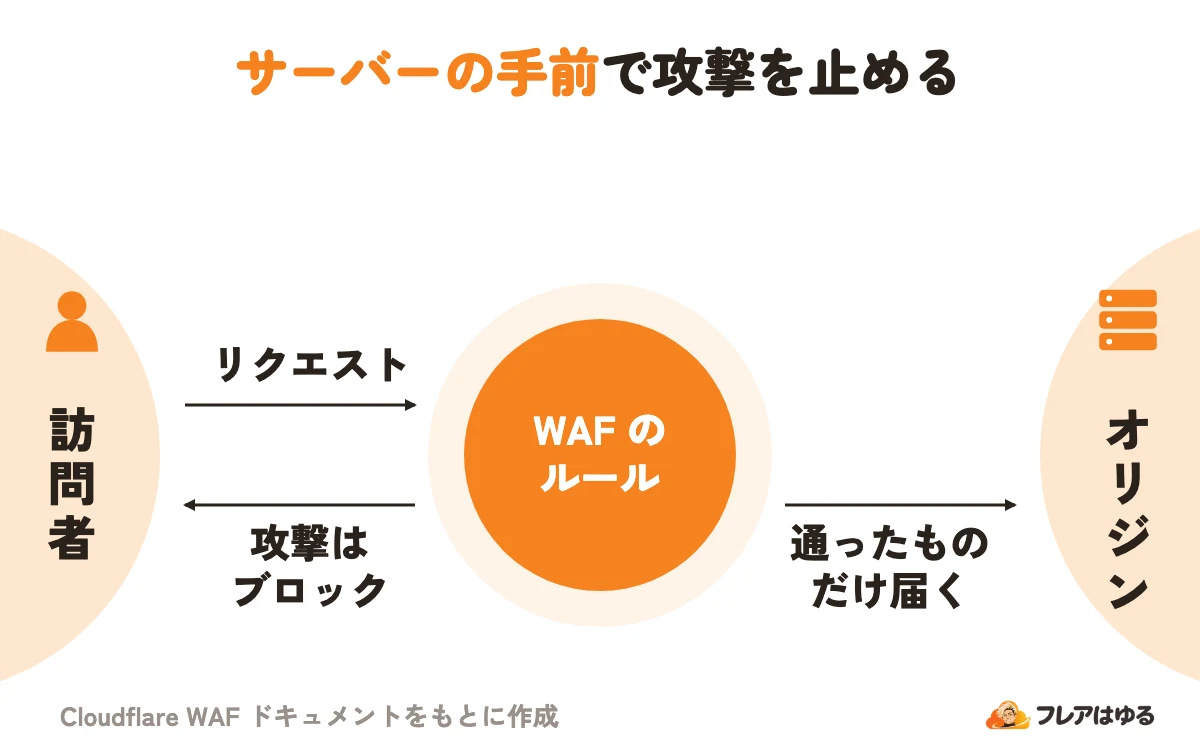
Cloudflare WAF(Web Application Firewall)は、サイトや API へのリクエストを Cloudflare の拠点で調べ、攻撃をサーバーの手前で止める仕組みです。中心は Cloudflare が作るマネージドルールと、自分で書くカスタムルールで、Free プランでも Free Managed Ruleset が最初から有効です。
この記事では、部品と動く順番、2種類のルール、プランの違い、始め方と注意点を、WAF の公式ドキュメントに沿って整理します。レート制限やボット対策の中身は、それぞれの記事に任せます。
この記事のゴール(読了目安 約8分)
WAFの部品と動く順番、プランごとの範囲を知り、自分のサイトに最初に入れる設定と直し方を選べるようになる
WAFとは?ルールで攻撃を止める
Cloudflare WAF は、Web と API へのリクエストを調べ、ルールセット(ルールの集まり)にもとづいて不要な通信をふるい落とす機能です。
WAF は一般に、Web アプリとインターネットの間に置く盾です。製品ページは、SQL インジェクション(入力欄から不正な DB の命令を送る攻撃)や XSS(他人のページに悪いスクリプトを仕込む攻撃)を止める用途を挙げています。CVE(番号の付いた公開済みの脆弱性)を狙う攻撃も対象です。
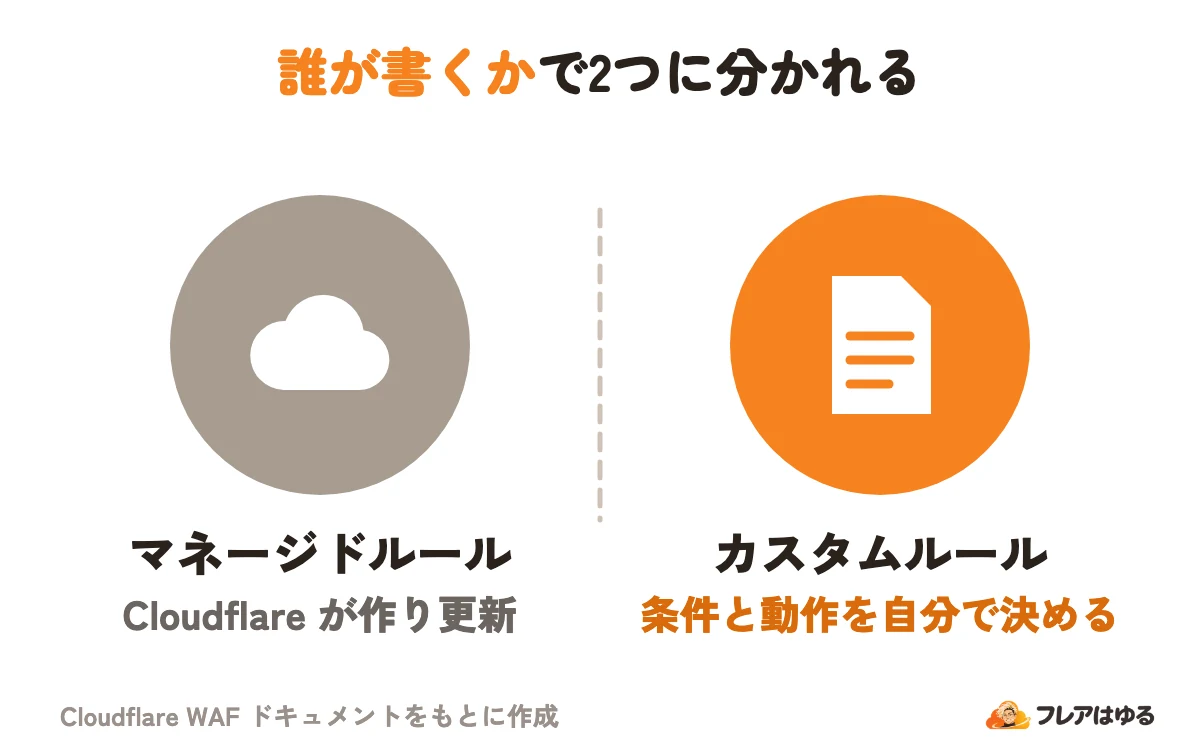
1つのルールは条件と動作の組で、条件は IP・パス・ヘッダー・本文などで書きます。WAF の部品は次の3つです。
- マネージドルール:Cloudflare が作る、攻撃の特徴(シグネチャー)にもとづくルール
- 自分で決めるルール:カスタムルールとレート制限ルール
- 検出:攻撃スコアなどの点を、リクエストに付けるだけのもの
WAF がかかるのは、DNS レコードをプロキシ(オレンジ雲)にした通信だけです。 プロキシの意味と切り替え方は Cloudflare DNS の記事で解説しています。
仕組み:ルールは決まった順に動く
リクエストは決まった順番の段(フェーズ)を通り、どこかの段で止められると先へ進みません。
- HTTP の DDoS 攻撃への防御(全プランで常に自動)
- カスタムルール
- レート制限ルール
- マネージドルール
- Super Bot Fight Mode(Pro 以上のボット対策)
信頼できる通信は、前の段にあるカスタムルールの Skip で後ろの段をとばせます。
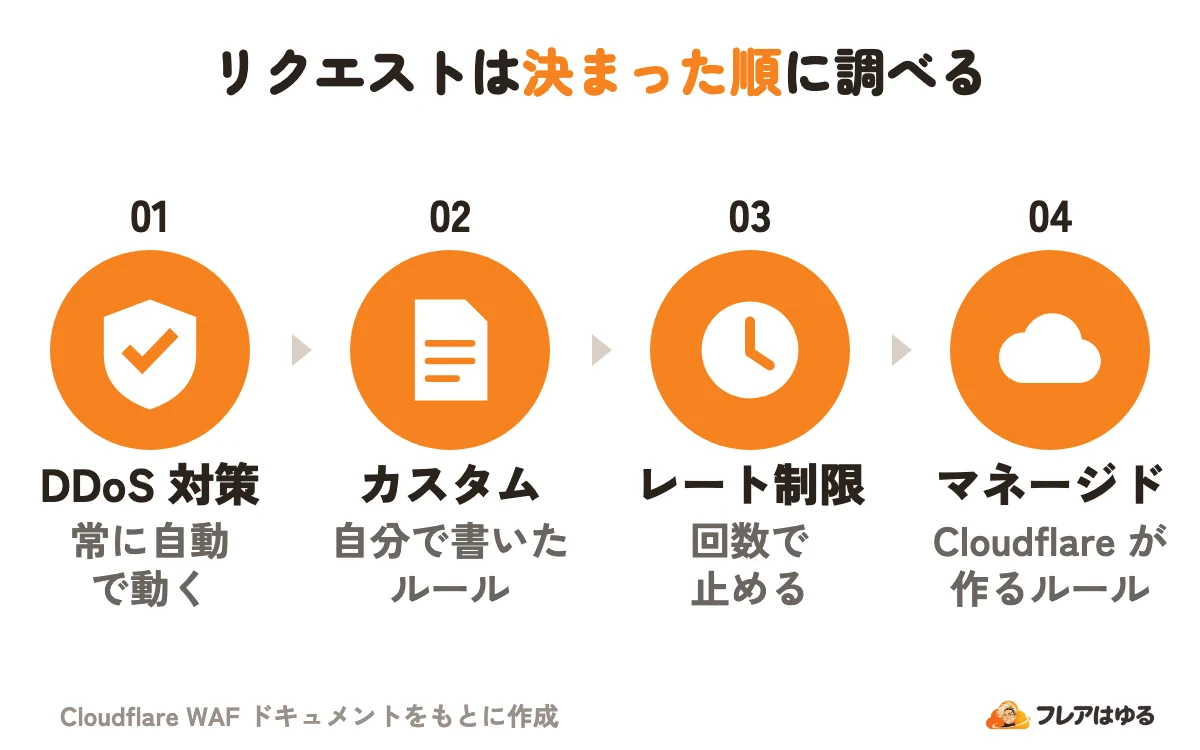
攻撃スコアなどの検出は点を付けるだけで、止めるのはその点を使うカスタムルールかレート制限ルールです。Free の Bot Fight Mode は段の外で動き、カスタムルールでは外せません。
隣の守りは、それぞれの記事に任せます。
- 全プランで自動の DDoS の守りは DDoS Protection の記事
- 回数で止めるレート制限ルール(Free は1本)は Rate Limiting の記事
- Bot Fight Mode・Super Bot Fight Mode・Bot Management の違いは Bot Management の記事
API の発見と認証の管理は API Shield、LLM を使うアプリへの悪用は AI Security for Apps、ブラウザで動くスクリプトは Client-Side Security(旧 Page Shield)が担います。スクリプトを見張る仕組みは Client-Side Security の記事 で解説しています。
マネージドルール:Cloudflareが作る守り
マネージドルールは、Cloudflare が作って更新し続けるルールの集まりで、既知の攻撃やゼロデイ(修正が出る前の弱点)から守ります。
Free 版は Cloudflare Managed Ruleset の一部です。2022年3月の発表時は、Log4J・Shellshock・よくある WordPress への攻撃のルールが入っていました。
Cloudflare Managed Ruleset は誤検知(正しい通信を攻撃と判定すること)を抑えるため、既定では一部のルールだけが有効です。技術に合うタグ(例 wordpress)のルールを有効にします。
動作は「上書き」で変えたり止めたりでき、「例外」で条件に合う通信だけ外せます。新しいルールは7日周期で、1週目は Log(記録だけ)で出ます。
OWASP Core Ruleset は誤検知が起きやすく、Cloudflare Managed Ruleset と攻撃スコアに重ねても上積みはわずかだと公式は注意しています。先に入れるのは Cloudflare Managed Ruleset です。
カスタムルール:自分で条件を書く守り
カスタムルールは、条件と動作を自分で決めるルールです。国・IP・パス・既知のボットなどで絞って止めたり、Skip で一部の守りをとばしたりします。
作る場所は「Security rules(セキュリティルール)」の画面です。動作は次から選びます。
- Block:拒む(多くは HTTP 403)
- Managed Challenge:確認の種類を Cloudflare が選ぶ
- Non-Interactive/Interactive Challenge:操作なしの確認/操作ありの確認
- Log:記録だけ(Enterprise のみ)
公式の例です。
/wp-admin/へは、決めた IP 以外を Block(ip.src.country in {"US" "MX"} and not cf.client.bot)で Managed Challenge。国で絞り、検索エンジンのボットは通す(not ip.src in $allowed_ips)で Block。IP のリストは別のゾーンでも使い回せる
Skip は止めずに、後ろの段や一部の機能をとばす動作です。 決済代行会社の IP に合うルールで Super Bot Fight Mode をとばす、のように使います。
プランごとの違いと料金
2026年11月時点の公式ページでは、WAF は全プランで使え、Free でも Free Managed Ruleset・カスタムルール5本・レート制限ルール1本が使えます。 広いマネージドルールは Pro からです。
月ごとに払う場合は Pro が25ドル、Business が250ドルです。Enterprise(料金ページの列名は Contract)は個別の価格です。Free の漏えいした認証情報の検出は、既定で有効になっています。
2026年10月21日からは、応答を調べる「応答のカスタムルール」がどのプランでもゾーンあたり3本使えます。Enterprise には、アップロードの検査や AI Security for Apps などの有料アドオンがあります。
始め方:最初の設定と確かめ方
Free は Free Managed Ruleset がもう動いているので、通信を見るところから始めます。
Pro 以上は、Security の「Settings」(設定)で「Cloudflare managed ruleset」をオンにして保存します。カスタムルールは次の手順で作ります。
- 「Security rules」で「Create rule」→「Custom rules」を選び、名前を付ける
- 「When incoming requests match」で項目・演算子・値を選ぶ
- 「Then take action」で動作を選ぶ
- 「Deploy」で反映する(「Save as Draft」なら下書き)
Log が使えないプランは、まず Managed Challenge で出し、当たりを見てから Block に替えます。 当たりは「Analytics」→「Events」の Security Events で見られ、止めた機能は「Service」の項目で分かります。Free で見られるのは抜き出しのログだけです。
画面の名前が違うときは、「Try new dashboard」で新しい画面に切り替えられます(戻せません)。
誤検知と効かない場面の注意点
止めすぎ(誤検知)にも、止まらない(見逃し)にも、公式が挙げる原因があります。
- 誤検知はルールセットごと止めず、ルールやパスの単位の例外で直す。
/adminだけ外すならstarts_with(http.request.uri.path, "/admin")を条件にする - 例外は、マネージドルールセットを動かすルールより前に置かないと、何もとばさない
- ルールセット全体やタグへの上書きは、今後足されるルールにもかかる。Block にすると、緊急のルールが出たとたんに止め始めることがある
- 国やパスで止めると、検索エンジンや監視のボットまで止めることがある。既知のボットは
cf.client.botで外す - オリジン(自分のサーバー)の IP に直接届く通信は止まらない。オリジン側で Cloudflare の IP 以外を断る
- Worker や Snippet が
fetch()で同じゾーンのホスト名を呼ぶ通信には、カスタムルールとマネージドルールがかからない - 証明書の確認用のパス(
/.well-known/acme-challenge/など)では、ルールが自動でとばされることがある
よくある質問
以前の「Firewall Rules」とは別のものですか?
同じ役目の機能で、Firewall Rules はカスタムルールに移されました。Firewall Rules の API は2025年6月15日で終わり、Allow と Bypass は Skip にまとまっています。
IP Access rulesは使わない方がよいですか?
公式は、IP や国で止めるならカスタムルールを勧めています。IP Access rules で許可した IP は、カスタム・レート制限・マネージドのルールをすべてとばし、Security Events にも出ません。
WordPressのサイトで先に入れる設定は?
Pro 以上なら、Cloudflare Managed Ruleset の wordpress タグのルールを有効にします。/wp-admin/ を決めた IP だけに絞るカスタムルールも、公式の例にあります。
ブロックされた人に出る画面は変えられますか?
変えられます。HTML の画面は有料プランなら「Error Pages」の「WAF block」で変更できます。ルールごとに HTML・JSON などの応答と 400〜499 のコードを決めるのは Pro 以上です。
この記事のポイント
- 届いたリクエストをCloudflareの拠点で調べ、ルールで攻撃を止める
- 無料でもFree Managed Rulesetとカスタムルール5本が使える
- カスタム→レート制限→マネージドの順に動き、止めたら先へ進まない
- 誤検知はルールセットごと止めず、ルールやパスの例外で直す
まとめ
Cloudflare WAF は、プロキシした通信を拠点で調べ、決まった順番の段で攻撃を止める仕組みです。2026年11月時点では、Free でも Free Managed Ruleset・カスタムルール5本・レート制限ルール1本が使えます。
まずは Security Events で、今の当たりを見てください。Pro 以上なら Cloudflare Managed Ruleset をオンにし、技術に合うタグを有効にします。カスタムルールは Managed Challenge で確かめてから Block に替え、誤検知は例外で直します。