 フレアはゆる
・自社のAPIを攻撃や不正利用から守りたい
・無料プランで使える範囲を知りたい
・レート制限やWAFとの違いが知りたい
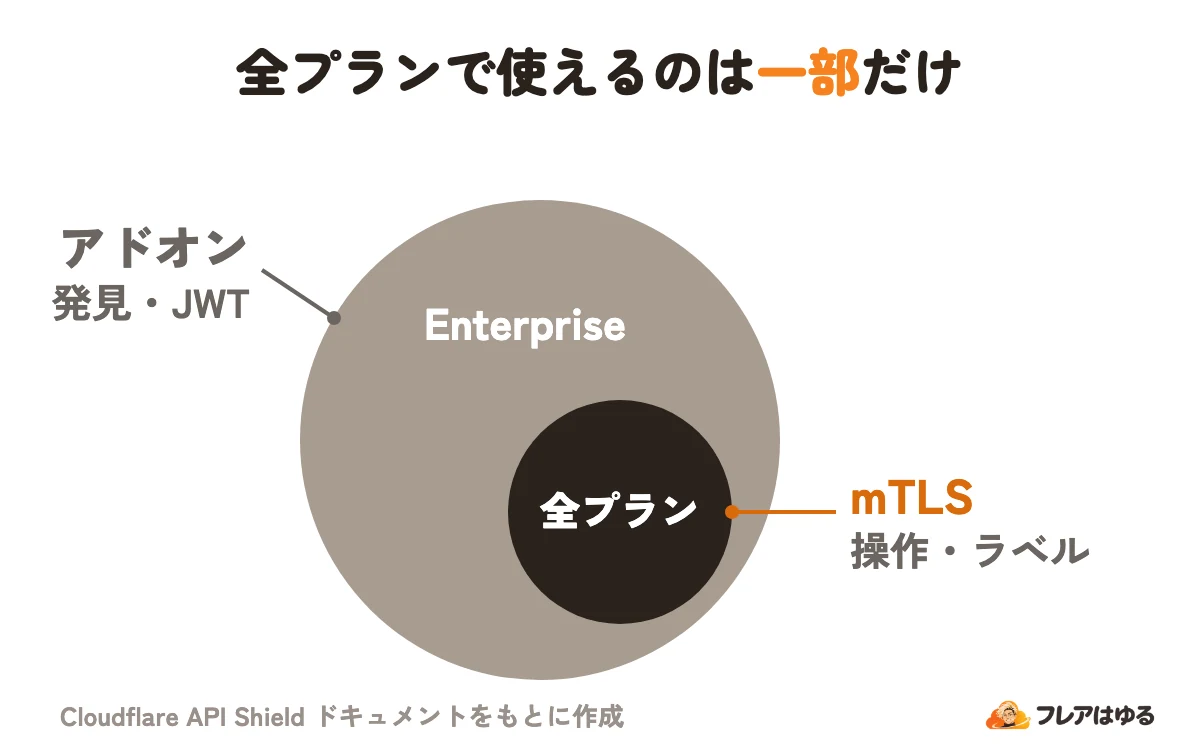
Cloudflare API Shield は、自社の API(プログラムどうしがデータをやり取りする窓口)を見つけ、弱点を知らせ、おかしなリクエストを API の手前で止める機能の集まりです。2026年11月時点の公式ページでは多くが Enterprise の有料アドオンで、全プランで使えるのは、Cloudflare の認証局を使う mTLS、操作の管理、自分で付けるラベルです。
この記事では、仕組み・機能・プラン・ほかの守りとの違い・始め方・注意点を、API Shield の公式ドキュメントの範囲で整理します。回数制限やボット対策の中身は、それぞれの記事に任せます。
この記事のゴール(読了目安 約8分)
API Shieldで何ができ、どの機能をどのプランで使えるかを知り、自社のAPIに入れるか判断できるようになる
API Shieldとは?APIを守る機能群
API Shield は、API の発見・弱点の把握・リクエストの検査をまとめた、API 向けの守りです。公式は、専用の守りが要る理由を4つ挙げています。
- 把握していない API を含め、数千の API を持つ会社が多い
- 「悪いものを止める」型だけでは、パスワードの使い回し攻撃や自動の探索に弱い
- 特定のエンドポイント(API の受け口)への総当たりに気づきにくい
- 開発チームでさえ普通の使われ方も普通でない使われ方も知らないことが多く、高度な攻撃はさらに見分けにくい
元にあるのは、期待する形に合うものだけを通すポジティブセキュリティの考え方です。攻撃の特徴に当たらなくても、形から外れたリクエストを見つけられます。 名前は2020年10月1日の発表から変わらず、日本語の製品ページでは「APIセキュリティ」として並びます。
仕組み:操作の一覧と照らし合わせる
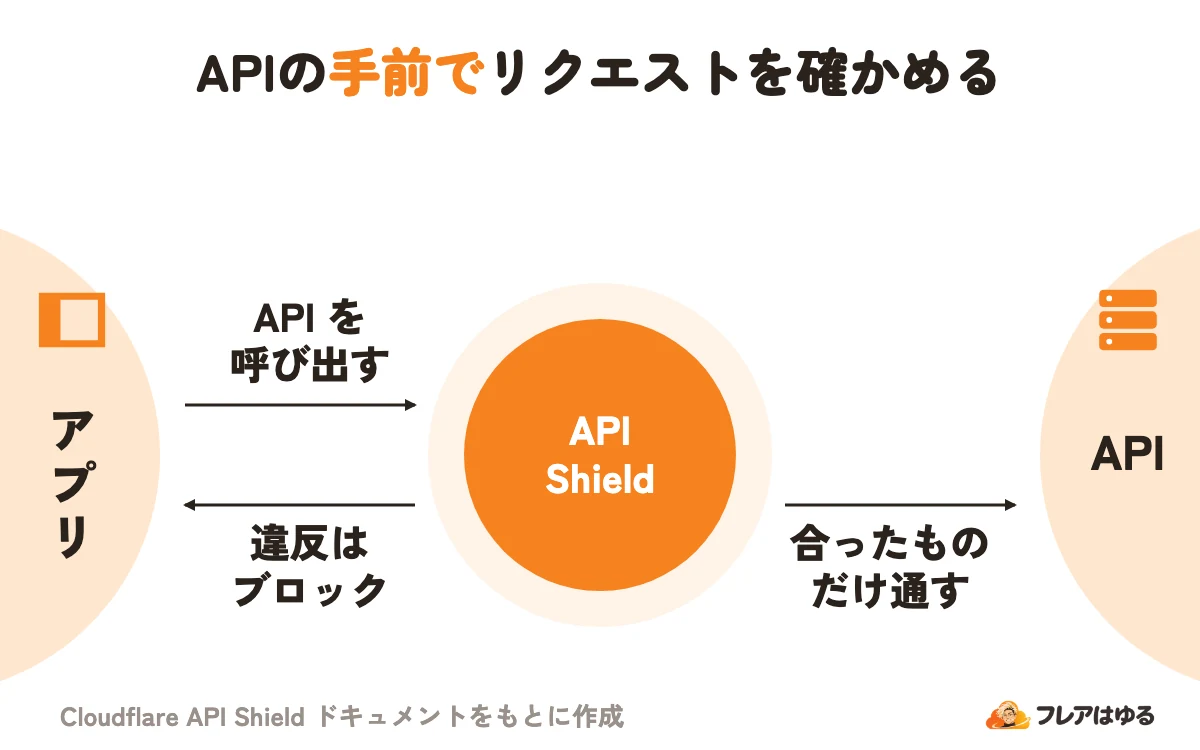
API Shield は、API を「操作」の単位で一覧にし、操作ごとに期待する形や認証と照らし合わせます。
操作は HTTP メソッド・ホスト名・パスの組で、/profile/238 と /profile/392 は /profile/{var1} にまとめられます。一覧は Security の Web assets(Cloudflare を通る Web アプリの操作を見つける画面)にあり、自動の発見・手での追加・OpenAPI(API の仕様を書く標準の形式)から入ります。Web assets は AI Security for Apps でも使われ、AI を使う操作の扱いは Cloudflare AI Security for Appsとは? で解説しています。
検出と対処は別で、止めるのは WAF のカスタムルールです。 期待する形(プロファイル)ができると検出は常に動きますが、それだけではリクエストを止めません。cf.schema_validation.uploaded.violated などの項目を条件に、自分でルールを作ります。
できること:見つける・知る・止める
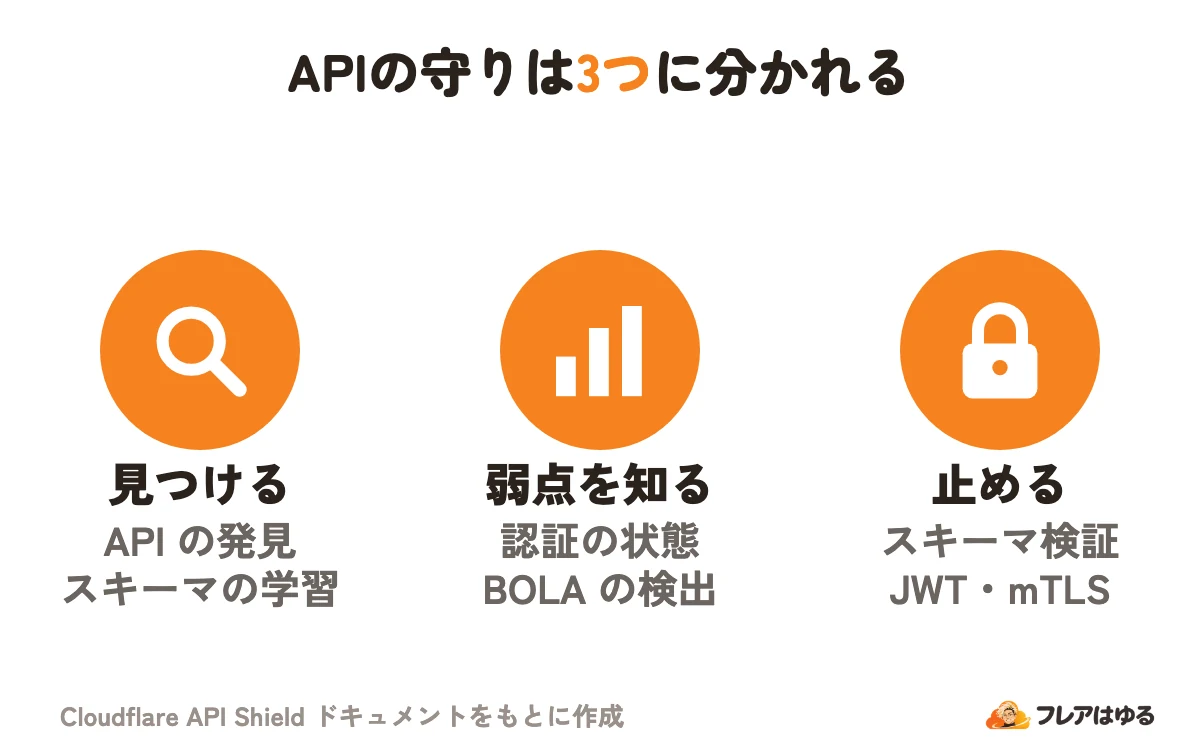
公式は機能を「見つける・管理する」「弱点を知る」「止める」の3つに分けています。
表の言葉のうち、迷いやすいものを補います。
- BOLA:ID を書き換えるなどで、他人のデータに触れられてしまう認可の不備
- JWT:ログインした証などを入れた署名つきのトークン。改ざんや期限切れを見つける
- mTLS:クライアントも証明書で身元を示す TLS。スマホアプリや IoT 機器の確認に使う
- ゾンビ API:32日間通信の無い保存済みの操作に付くラベル
一覧に無いエンドポイントへのリクエストを捕まえるルールも作れます。
プランと料金:多くはEnterprise
2026年11月時点の公式ページでは、機能のページに別の記載が無ければ、Enterprise プランの有料アドオンが要ります。
価格は公式ページに書かれていません。 申し込むには、Enterprise プランにしてアカウントチーム(Cloudflare の担当窓口)に連絡します。Enterprise の顧客は preview(契約外で30日間試せる仕組み)も使え、公式は本番以外での利用を勧めています。
Cloudflare の認証局のクライアント証明書は、既定で1ゾーン100枚までです(API Shield のある Enterprise は100,000)。2020年の発表時は mTLS とスキーマ検証を全プラン無料としていたので、古い記事の条件で判断しないでください。
レート制限・ボット対策との違い
API Shield が見るのは「API として正しい形・認証・順番か」です。ほかの守りとは、見るものが違います。
API Shield の Volumetric Abuse Detection は、操作ごと・セッションごとに回数の推奨値を出します。この値で止めるときは、レート制限ルールとして作ります。 セッションで数えるには Advanced Rate Limiting の契約が必要です。数え方とプランごとの上限は Cloudflare Rate Limitingとは? で解説しています。
ボット対策とは条件を重ねられます。公式の例は、スキーマに違反し、ボットスコアが10未満のリクエストを止めるルールです。ボットスコアの仕組みは Cloudflare Bot Managementの記事 にまとめています。
始め方:セッションIDからルールまで
前提は、API への通信が Cloudflare のプロキシを通っていることです。全プランで試せるのは mTLS と操作の手での追加で、発見やスキーマまわりは契約の後です。
全プランで試せるmTLS
- クライアント証明書を作り、アプリや機器に入れる
- 守るホストで mTLS を有効にする
- Client Certificates で Create a mTLS rule を選び、守るパスを入れて Block で Deploy する
中の式には not cf.tls_client_auth.cert_verified が入り、有効な証明書の無いリクエストが当てはまります。
契約した後の流れ
- Security の Settings で、利用者を見分けるセッション識別子(よく使うのは
Authorizationヘッダー)を決める - Web assets の Operations で、見つかった操作を確かめる。無ければ手で足す
- Learn profile で学ばせるか、Schema validation タブに OpenAPI のファイルを上げる
- Security の Analytics にある Profile Analysis で違反を見て、カスタムルールを作る
最初のルールは1つの操作に絞り、効果を見てから広げるのが公式の進め方です。 Cloudflare API や Terraform でも設定できます。
使う前に知っておく注意点
公式ページにある制限のうち、導入の前に知っておきたいものを挙げます。
- 検出だけでは止まらない。 ルールを作るまでは分類するだけ
- 学んだスキーマにも、ボットや攻撃のリクエストが混ざりうる
- 発見には連続する10日間に500リクエスト以上、学習には1,000(数値の範囲まで学ぶなら10,000)の成功したリクエストが要る
- スキーマは OpenAPI 3.0 で、2.0 は使えない。別ファイルの参照も不可
- JWT はヘッダーか Cookie にあるものだけを調べ、公開鍵は自動で更新されない
- Workers が動くパスでは、遅延などの指標が出ない
- Vulnerability Scanner はオープンベータで、実際に API へリクエストを送る
よくある質問
API Shieldは無料で使えますか?
一部だけです。Cloudflare の認証局での mTLS、操作の管理、自分で付けるラベルは全プランで使えます。発見や JWT 検証などは Enterprise の有料アドオンで、2020年の「全プラン無料」とは条件が違います。
Cloudflare APIとは何が違いますか?
Cloudflare API は、Cloudflare の設定を操作する API です。API Shield は自社の API を守る製品で、Cloudflare API の中では api_gateway という名前で出てきます。設定を API で操作する方法は Cloudflare APIの記事 で解説しています。
OpenAPIのスキーマが無くても使えますか?
通信から形を学ぶ Schema learning があり、学んだスキーマは OpenAPI 3.0.0 で書き出せます。ただし API Security の権利を持つ顧客向けで、書き出せるかはプランによります。
GraphQLやgRPCのAPIも守れますか?
GraphQL は、クエリの深さと大きさの上限で守ります。Enterprise の有料アドオンで、パスが /graphql で終わるものだけが対象です。gRPC の API には mTLS が使えます。
「APIセキュリティ」と同じものですか?
同じです。日本語の製品ページは「APIセキュリティ」の名で並びますが、中身は Cloudflare API Shield です。AI の呼び出しを中継する AI Gateway は別の製品です。
この記事のポイント
- 自社のAPIを、発見・弱点の把握・リクエストの検査で守る機能群
- 多くはEnterpriseの有料アドオン。mTLSは全プランで使える
- 検出だけでは止まらない。WAFのカスタムルールで止める
- 回数はRate Limiting、ボットはBot Managementと組む
まとめ
Cloudflare API Shield は、自社の API を操作ごとに一覧にし、発見・弱点の把握・リクエストの検査で守ります。止めるのは、検出の結果を条件にしたカスタムルールです。全プランで使えるのは mTLS・操作の管理・自分で付けるラベルで、ほかの多くは Enterprise の有料アドオンです。
まずは mTLS で、決めたアプリや機器だけに API を使わせる形を試してください。発見やスキーマ検証まで使うなら、アカウントチームに相談し、preview で当たり方を見てから1つの操作のルールで止めます。回数で止めたいなら、レート制限の記事が次の一歩です。