 フレアはゆる
・会社のデータを外部に出したくない
・マイナンバーを検出できるか知りたい
・GatewayとCASBの使い分けに迷っている
Cloudflare DLP(Data Loss Prevention。データ損失防止)は、Web の通信、SaaS(ブラウザで使う業務のサービス)のファイル、AI へのプロンプトに機密データがないかを調べ、記録したり止めたりする機能です。2026年11月時点の公式ページでは Zero Trust Enterprise のアドオン(追加の契約)で、無料のプランでも一部を使えます。
この記事では、検出の型、日本の個人情報で使える項目、Gateway・CASB・AI Gateway との組み方、使える契約、始め方を、公式ドキュメントの範囲で整理します。
この記事のゴール(読了目安 約8分)
DLPで何を検出でき、どの製品と組み、どの契約で使えるかを知り、導入を判断できるようになる
Cloudflare DLPとは?
DLP は、Web の通信や SaaS に置いたファイルなどの中に、個人情報やカード番号、秘密鍵などがないかを調べる機能です。調べる場所は4つあり、場所ごとに組む製品が違います。
- 通信中のデータ:社員の Web の通信(Gateway)
- 保存済みのデータ:SaaS のファイル(CASB)
- AI とのやり取り:プロンプトと応答(AI Gateway)
- 送信メール:Microsoft 365 のメール(Email Security)
何を探すかは「プロファイル」で決め、その中身を「検出項目」で組みます。調べた中身はディスクに書かれず、暗号化されてメモリに一時的に置かれるだけです。 2021年3月に発表され、2022年9月に一般提供が始まりました。
検出の型:プロファイルと検出項目
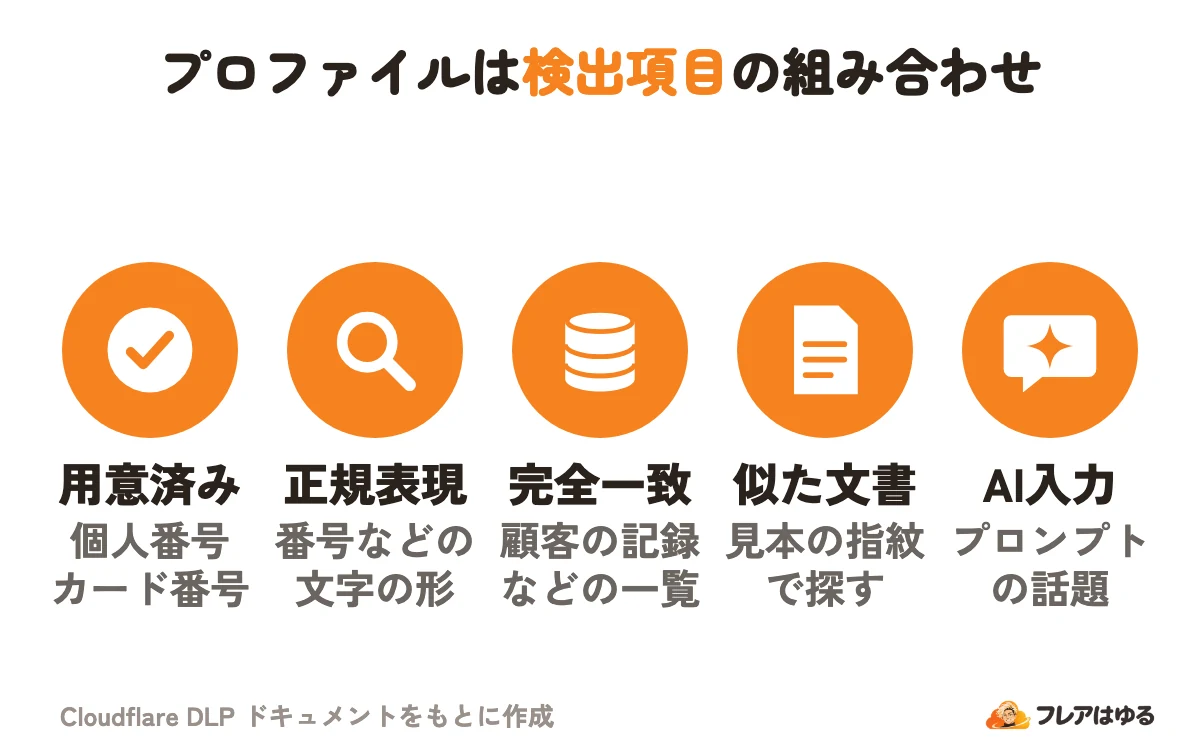
プロファイルは検出項目の組み合わせです。Cloudflare が用意したもの、自分で作るカスタム、Microsoft Purview の秘密度ラベルを取り込む連携(CASB が要る)の3種類があります。
検出項目は次の6種類です。
- 用意された項目:マイナンバーやカード番号など
- パターン:正規表現(文字の並びの規則)。
+や*は使えず、a{1,1024}のように回数を書く - EDM(完全一致):顧客の記録などの一覧をアップロードし、ハッシュで照合する
- Custom Wordlist:製品名などの語の一覧。平文で保存される
- 文書の指紋:見本の文書に似た内容を探す
- AI プロンプトの話題:生成 AI への入力を判定する
検出項目はプロファイルと別に作り、複数のカスタムプロファイルで使い回せます。 一致の回数や、確からしさのしきい値(Low・Medium・High。近くの関連語で判断)で、当たり方も調整できます。
用意されているデータの種類
Cloudflare が用意したプロファイルは8つあり、使う項目をオンにして保存すれば使えます。主なものは次のとおりです。
ほかに、健康情報と、消毒していない HAR ファイル(ブラウザの通信の記録)のプロファイルがあります。
多くはどれか1つの項目が当たれば一致しますが、PII Record だけは異なる3つ以上がそろって初めて一致します。 ソースコードはファイルの出し入れだけが対象で、チャットに貼ったコードは見ません。
調べられるのは、テキスト・CSV、Office の .docx・.xlsx・.pptx、PDF と、それらの ZIP です。画像の中の文字は、OCR(画像の文字を読む機能)をオンにしたときだけ調べます。
日本の個人情報は検出できる?
日本向けの検出項目は5つあります。 用意されたプロファイルには入っていないので、カスタムプロファイルに足して使います。
〒の無い住所や、見出しの無い氏名、表の列に並んだ氏名は当たりません。無料のプランで使える2つのプロファイルにも、PII Record にも、日本の項目はありません。
日本の電話番号・運転免許証・銀行口座の項目も無いため、要るなら正規表現か EDM で作ります。2026年11月時点では、カスタムの検出項目はアカウントで25までです。
氏名(Full Name)の項目や AI の判定が日本語の文にどこまで当たるか、画像の中の日本語を OCR でどこまで読めるかは、公式に書かれていません。Test scan(サンプルで試す画面)で、自社の書類を試してから使います。
Gateway・CASBとの組み方
同じプロファイルを4か所で使えます。どこで調べるかで前提が変わります。
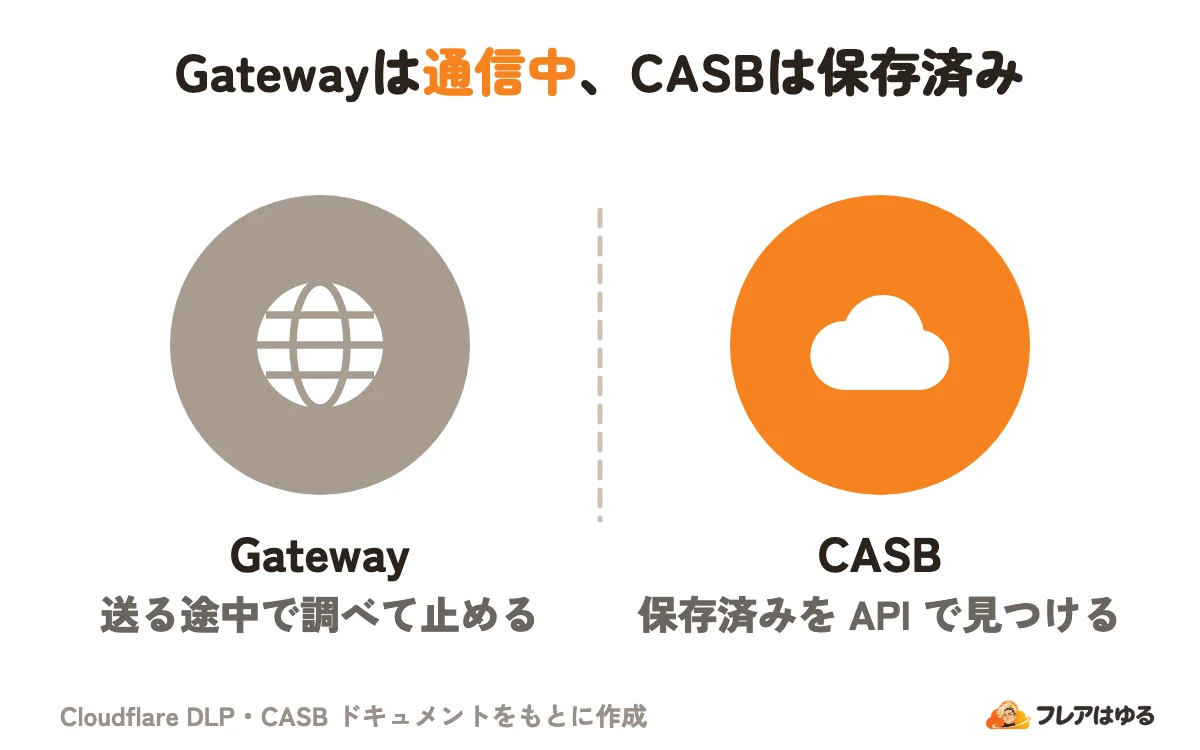
Gateway では、端末の Cloudflare One Client(旧 WARP)などで通信を Cloudflare に通し、TLS 復号(HTTPS の中身を開いて調べること)をオンにします。Do Not Inspect(調べない)に当てた通信は、DLP も調べません。設定は Cloudflare Gatewayの記事 で解説しています。
CASB は SaaS の API でファイルを取り出すので、Gateway の設定は関係ありません。調べられるファイルの条件や SaaS の設定ミスを見つける仕組みは Cloudflare CASBの記事 にまとめています。
AI Gateway では、ポリシーもログもゲートウェイの側で扱います。ストリーミングの応答まで調べると、最初の文字が出るまでの時間が延びます。仕組みは Cloudflare AI Gatewayとは?AI APIの記録・節約・制限 を参照してください。社員が ChatGPT などの外部の AI に入力する中身は、Gateway のポリシーで調べます。
使える契約と無料の範囲
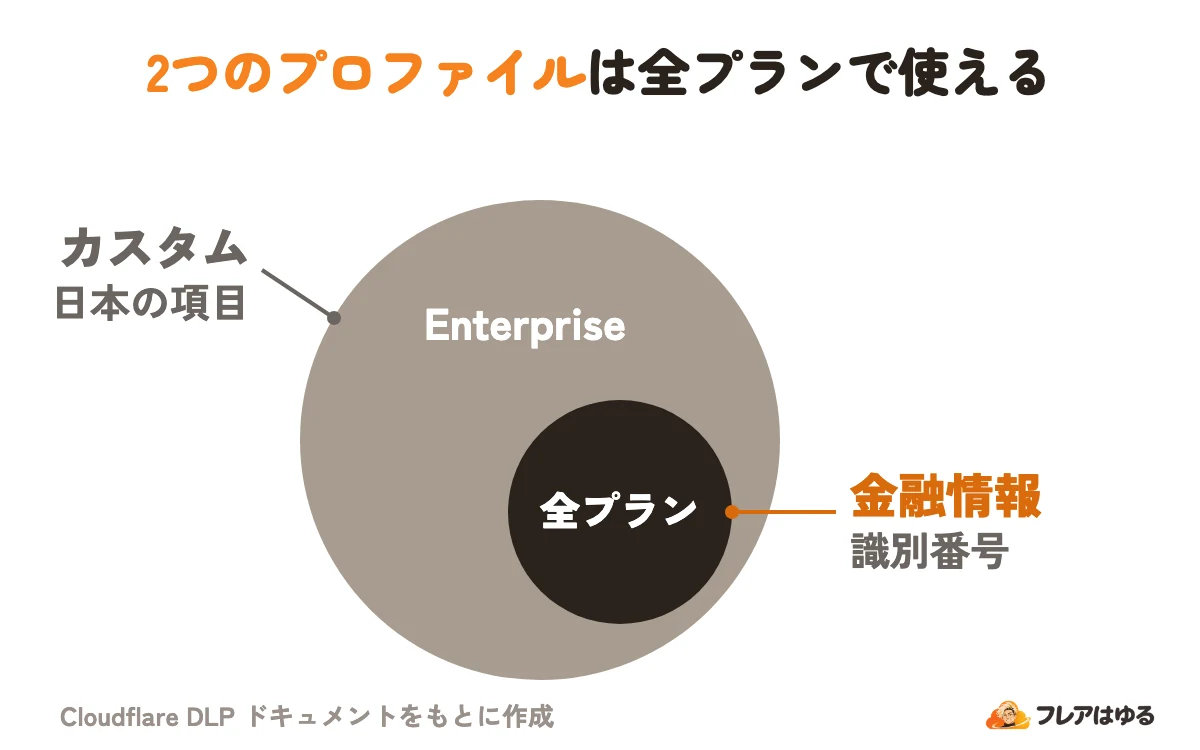
2026年11月時点の公式ページでは、DLP は Zero Trust Enterprise のアドオンです。Free・Pay-as-you-go で使えるのは一部に限られます。
ただし、トラブルの対処のページには、HTTP ポリシーで DLP Profile の条件が使えないのは Enterprise でないため、とあります。Gateway のポリシーで2つのプロファイルをどこまで使えるかは、自分のアカウントの画面で確かめてください。
AI Gateway の DLP は全プランで無料で、Zero Trust の契約が無くても2つのプロファイルを使えます。
アドオンの価格は料金ページに書かれていません。契約の全体は Cloudflare Oneの記事 で解説しています。
始め方:まず記録だけで試す
公式が勧めるのは、現状を見て、試し、記録してから止める順です。前提として、Gateway の HTTP フィルタリングと TLS 復号を済ませます。
- Passive Detection(通信の抜き取り検査)で、どの機密データがどこへ流れているかを見る。ポリシーが無くても動く
- Data loss prevention > Profiles で、プロファイルを用意する
- Test scan で、自社の文章やファイルを試す。内容は保存されない
- Traffic policies > Firewall policies > HTTP で DLP Profile の条件を使い、まず Allow(記録だけ)にする
- HTTP request logs で確かめ、宛先や利用者のグループを絞ってから Block にする
気をつける点は次のとおりです。
- 止まらない原因は、ほぼいつも TLS 復号がオフになっていること
- Google Drive など、証明書のピンニングを使う Android のアプリは復号できない
- 認証情報と秘密鍵のプロファイルを全通信に Block でかけると、業務のサイトまで止まる
- dlptest.com で動いても、ほかのサイトで同じに動くとは限らない
- Passive Detection は抜き取りなので、画面が空でも機密データが無いとは言えない
よくある質問
無料プランでもDLPは使えますか?
2026年11月時点では、Zero Trust の Free・Pay-as-you-go でも、金融情報と識別番号の2つのプロファイル、ペイロードの記録、誤検知の報告が使えます。カスタムプロファイルや日本の項目には、Enterprise のアドオンが要ります。Gateway のポリシーでどこまで使えるかは、自分のアカウントの画面で確かめてください。
マイナンバーを含むファイルの送信を止められますか?
Japan My Number (Person) をカスタムプロファイルに足し、Gateway の HTTP ポリシーで Block にします。HTTPS の中身を読むには TLS 復号が要ります。先に Test scan で、自社のファイルに当たるかを確かめます。
調べた中身はCloudflareに保存されますか?
調べた中身はディスクに書かれず、既定のログには一致したことしか残りません。中身を残すペイロードの記録は自分の公開鍵で暗号化され、Cloudflare は読めません。AI による文脈の分析(周りの文から判定を補う機能)をオンにすると、文章ではなくベクトルが最大6か月保存されます。
GatewayなしでSaaSのファイルを調べられますか?
調べられます。CASB が SaaS の API でファイルを取り出すため、Gateway の設定は影響しません。CASB と DLP の両方が要り、調べられるファイルの条件は CASB の記事で確かめてください。
AI Security for Appsとの違いは何ですか?
DLP はプロファイルで機密データを見つけ、AI Security for Apps はプロンプトインジェクションなど LLM(大規模言語モデル)特有の脅威を扱う、と公式は役割を分けています。後者は、自社の AI アプリを守る WAF の検出です。
この記事のポイント
- Web通信・SaaSのファイル・AIのプロンプトから機密データを見つける
- プロファイルに検出項目を足して「何を探すか」を決める
- 日本はマイナンバー・旅券など5項目。氏名と郵便番号は条件つき
- Enterpriseのアドオン。無料は2つのプロファイルなど一部だけ
まとめ
Cloudflare DLP は、Web の通信・SaaS のファイル・AI へのプロンプトなどから機密データを見つけ、記録したり止めたりする機能です。日本向けにはマイナンバーや旅券番号など5項目があり、2026年11月時点では Zero Trust Enterprise のアドオンです。
まずは Passive Detection と Test scan で、自社の通信や書類に何が当たるかを見るところから始めます。契約の全体は Cloudflare One、通信や SaaS 側の設定は Gateway・CASB の記事で確かめてください。