 フレアはゆる
・サイトがDDoS攻撃で止まらないか不安
・無料プランでどこまで守られるか知りたい
・正しいアクセスが止められて困っている
Cloudflare DDoS Protection は、DDoS 攻撃(多数の機器から大量の通信を送りつけて、サービスを止める攻撃)を自動で見つけて止める仕組みです。全プランに最初から入っており、攻撃の回数・長さ・大きさに上限はなく、攻撃の通信は請求に数えられません。
この記事では、攻撃を止める流れ、守れる範囲、プランの違い、誤検知の直し方、攻撃の前と最中にやる設定を、DDoS Protection の公式ドキュメントに沿って整理します。ボット対策とレート制限の細かい設定は、それぞれの記事に任せます。
この記事のゴール(読了目安 約8分)
DDoS Protectionの仕組みと守れる範囲を知り、誤検知の調整と事前の備えを自分でできるようになる
DDoS Protectionとは:全プランで自動
DDoS Protection は、Cloudflare に載せたサイトを自動で守る仕組みで、特徴は次の3つです。
- ドメインを Cloudflare に載せた時点で、設定なしで有効
- 攻撃の回数・長さ・大きさに上限がない
- 攻撃の通信は、請求の計算から自動で除かれる
防ぐのは、L3/4(ネットワーク層)でパケットを大量に送りつける攻撃と、L7(アプリケーション層)で HTTP のリクエストを大量に送る攻撃です。検出のルールは HTTP 用と L3/4 用の2組(ルールセット)で、どちらも常に有効です。利用者が変えられるのは、反応したときの動作と感度だけです。DDoS Protection は設定しなくても動いており、ルールセットごと止めることはできません。
2026年7〜9月のネットワーク層の攻撃は、96% が10分未満で終わり、98% が 1 Gbps 未満でした。それでもサーバーを止めるには十分な量で、多くは人が通知を見る前に終わります。人手を待たずに止めるのはそのためです。
攻撃を止める仕組み
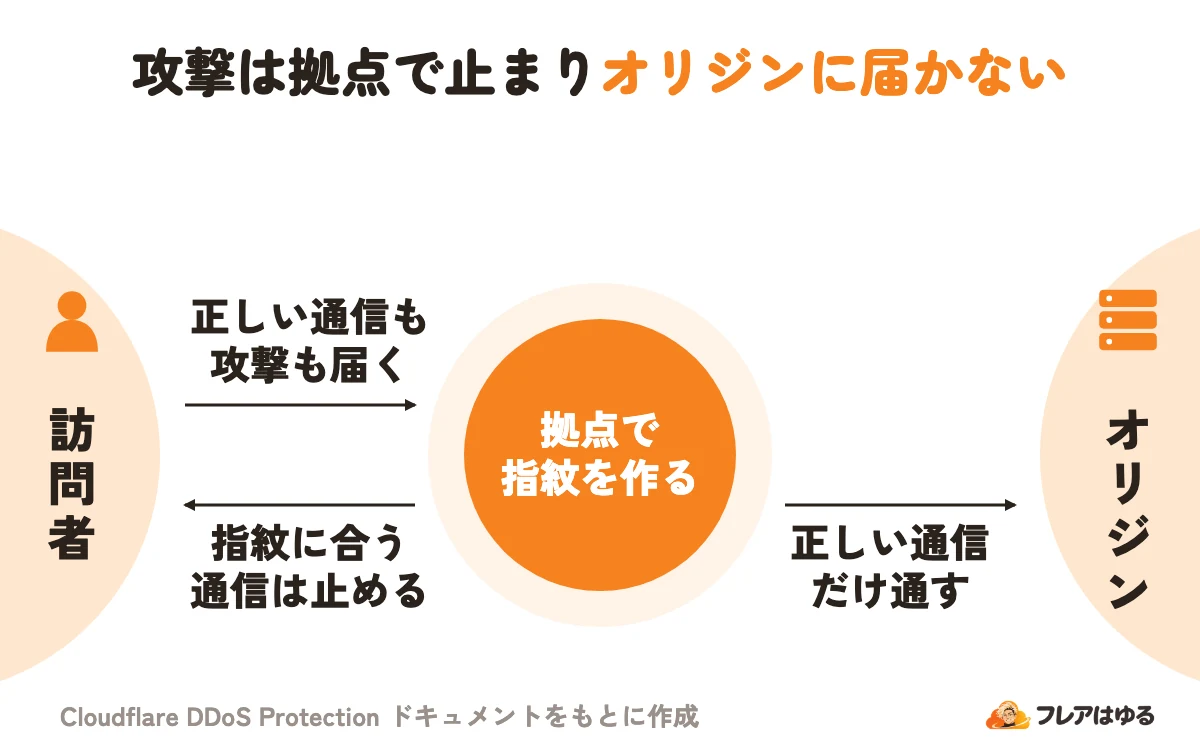
攻撃を見つけて止めるのは、Cloudflare の拠点のサーバーです。前提として、DNS レコードをオレンジ雲(プロキシ)にし、通信が拠点を通るようにします。
オレンジ雲にした通信が Cloudflare の拠点を通る仕組みは、Cloudflare CDNとはで解説しています。
拠点の全サーバーで動く検出ソフト(dosd)は、中央の判断を待たずに次の3段で動きます。
- 通信の見本を、通信の経路の外で調べる(パケットの項目、HTTP のヘッダー、オリジンが返すエラーの割合など)
- ルールに一致したら、その場で攻撃の指紋(シグネチャ)を作り、指紋に合う通信だけを止める
- 攻撃が終わると、止めるためのルールは間もなく消える
見本は経路の外で調べるので、正しい通信は遅くなりません。検出から緩和までは、平均で最大3秒です。指紋に合う通信だけを止めるので、正しい通信を巻き込みにくい作りです。 大きな攻撃は、Anycast(複数の拠点が同じ IP アドレスを共有する仕組み)で330都市以上の拠点に分散して受け止めます。
守れる攻撃と守られない通信
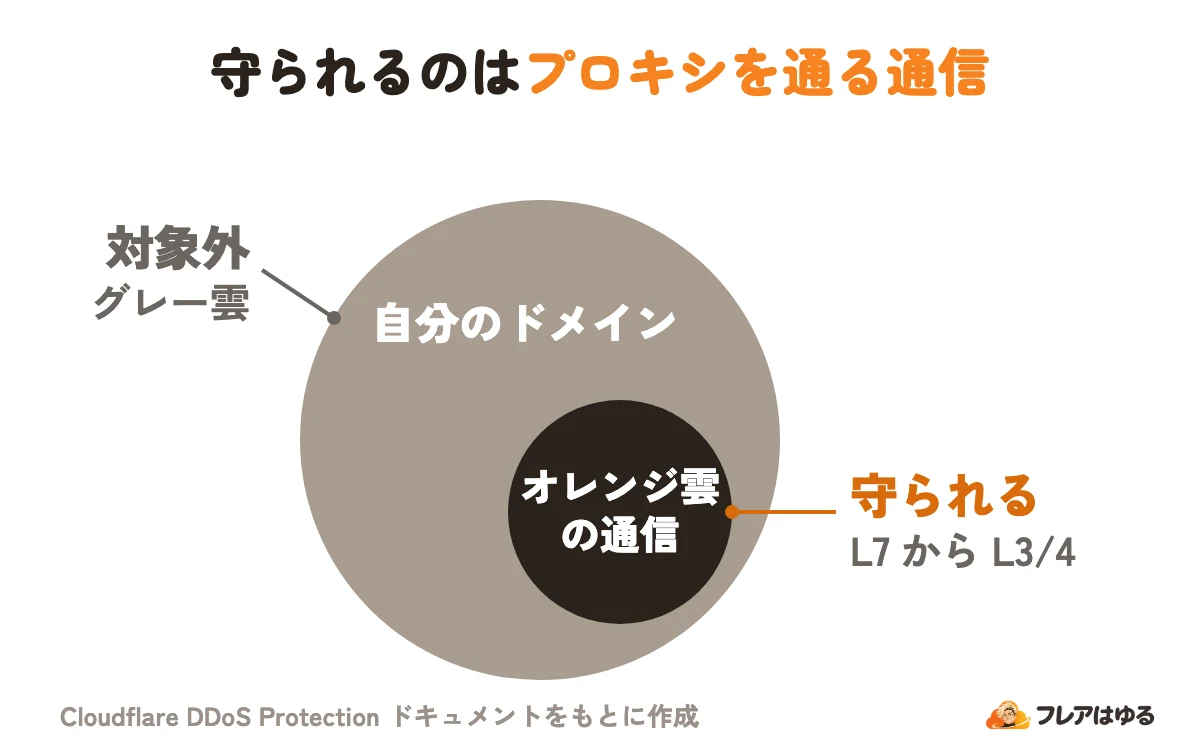
守られるのは、自分のサービスが動く層から下です。オレンジ雲にした Web サイトは L7 の CDN・WAF を通るので、L7 から L3/4 までがまとめて守られます。
1件ずつは普通に見えるボットの通信を見分ける方法は、Cloudflare Bot Managementとはで扱います。
一方、次の通信は対象外です。
- グレー雲(DNS のみ)にした Web 用のレコード:オリジンの IP が誰にでも見え、Cloudflare は守れない
- メールのプロトコル(SMTP・IMAP・POP3)
グレー雲にした Web のレコードは、DDoS Protection の外にあります。 Web 以外の TCP・UDP のアプリは Spectrum、自社のネットワーク全体は Magic Transit(Enterprise 向け)が受け持ちます。
オレンジ雲とグレー雲の切り替え方と使い分けは、Cloudflare DNSとはにまとめています。
プランごとにできること
無料でも有料でも、防御の量に上限はありません。 プランで変わるのは、ルールを調整できる細かさ、Adaptive DDoS Protection の範囲、通知と分析の中身です。2026年11月時点の公式ページでは、違いは次のとおりです。
表の調整は HTTP のルールセットの話で、L3/4 のルールセットを調整できるのは Enterprise の Magic Transit・Spectrum の利用者だけです。Enterprise+Advanced DDoS は、Enterprise に Advanced DDoS Protection を追加で契約した場合です。オーバーライドは、ルールの既定の動作や感度を上書きする設定です。Adaptive DDoS Protection は、過去7日の通信の傾向から外れた通信を見つける仕組みです。DDoS の分析は、Free はサンプルのログだけで、Pro 以上は Security Events(攻撃の記録を見る画面)で見られます。
誤検知したときの調整
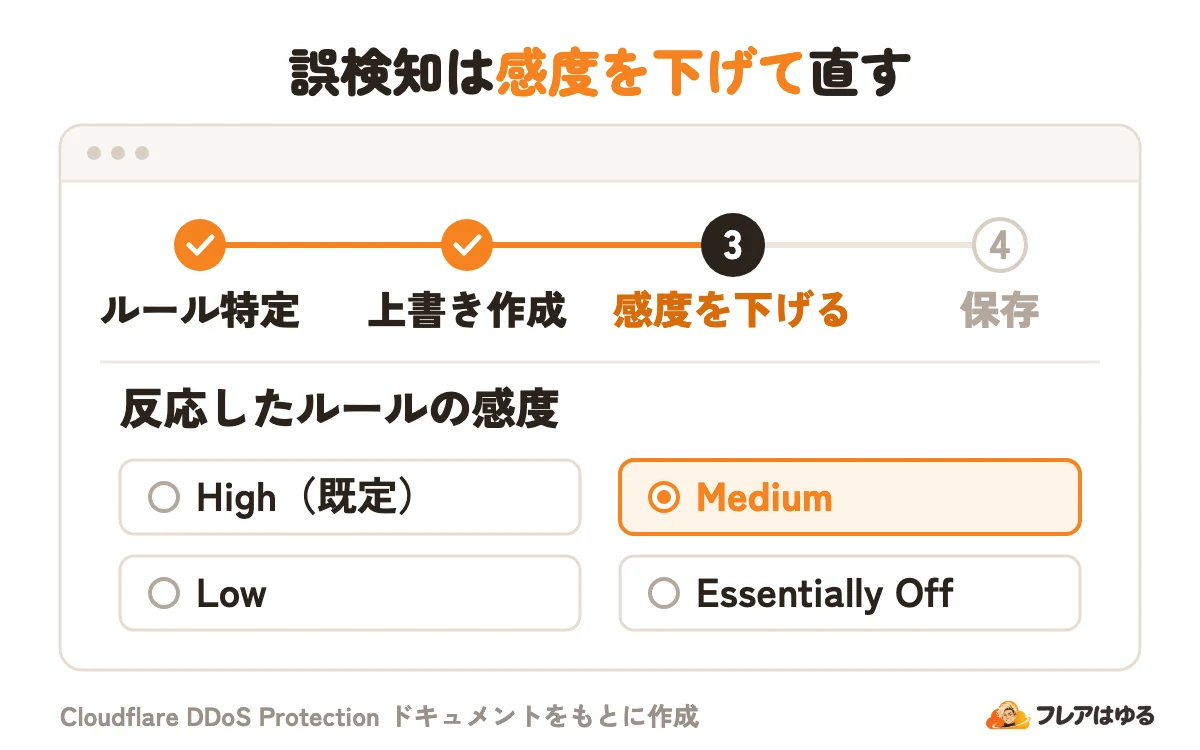
誤検知(正しい通信を攻撃と取り違えること)は、古いアプリの変わった通信や急な大量アクセス、前に置いた他社の CDN などで起こりえます。誤検知したら、防御を切るのではなく、反応したルールの感度だけを下げます。
- Security の Analytics → Events で
Service equals HTTP DDoSに絞り、反応したルール名を控える - Security rules → DDoS protection タブで Create override を選ぶ
- Browse rules でそのルールを探し、感度を下げる
- Next → Save で保存する
保存してから有効になるまでは1〜2分です。感度は High(既定)・Medium・Low・Essentially Off の4段階で、下げるほど反応しにくくなります。公式の例では、まず Medium に下げ、まだ止まるなら Low か Essentially Off にします。Essentially Off でも、極めて大きな攻撃は止まります。
Advanced DDoS がなければオーバーライドは1つだけなので、複数のルールはその中にまとめて直します。感度を変えられない read-only のルールが原因なら、Cloudflare のサポートに相談します。
攻撃の前にやっておく設定
公式の DDoS の備えのページが全員に勧めていることのうち、主なものは次の4つです。
- DDoS のルールは既定(感度 High)のままにする
- オリジンの IP を隠す
- キャッシュをできるだけ使う
- レート制限ルールと WAF のカスタムルールを置く
オリジンの IP が知られていると、Cloudflare を通らずに直接狙われます。 Web のレコードはオレンジ雲にし、TXT レコードに IP が書かれていないか確かめます。メールは Web と別のサーバーで動かし、Cloudflare に移したあとはオリジンの IP を変えます(移す前の DNS の記録が残るため)。
キャッシュキー(キャッシュを見分ける鍵)からクエリ文字列を外すと、クエリを変えて来る攻撃もキャッシュが受け止めます。DDoS のしきい値は Cloudflare が決めますが、レート制限ルールでは上限を自分で決めます。
ログイン画面などに自分で上限を決める方法は、Cloudflare Rate Limitingとはで解説しています。
上の4つとは別に、誤検知の直し方の公式ページは、DDoS の通知を作っておくことを勧めています。通知は Notifications → Add で HTTP DDoS Attack Alert を選んで作ります。毎秒100リクエストを超える HTTP の攻撃を緩和すると、およそ1分以内に届きます。配信方法は、2026年11月時点の公式ページではメールと Webhook が全プラン、PagerDuty が Business 以上です。
攻撃を受けたときの対応
攻撃を受けたら、まず本物の攻撃か誤検知かを見分け、止まりきらないときだけ対策を足します。
- 通知と Events で、どのルールが何に反応したかを確かめる
- 止まりきらない通信は、レート制限ルールや WAF のカスタムルールで絞る
- それでも収まらなければ、Under Attack Mode をオンにする
Under Attack Mode は、L7 の攻撃を和らげる追加の確認で、公式は最後の手段の一つとしています。オンにする場所は、サイト全体ならゾーンの概要ページの Quick Actions、/admin など一部だけなら構成ルールです。訪問者には確認のページが出て、5秒以内に通すか止めるかが決まります。確認に JavaScript が要るため、アクセス解析にも影響が出ます。Under Attack Mode は攻撃の間だけ使い、収まったら戻します。
よくある質問
DDoS攻撃を受けると料金が増えますか?
増えません。攻撃の通信は、請求の計算から自動で除かれます。ただし Cloudflare の前に他社の CDN を置くと、その CDN が処理した攻撃の通信の料金は、その CDN に払います。
無料プランでも大きな攻撃を防げますか?
Free も同じ防御の対象で、攻撃の大きさ・長さ・回数に上限はありません。Cloudflare は2025年に、31.4 Tbps・35秒の攻撃を緩和しています。
自分のサイトで攻撃テストをしてもいいですか?
自分の資産に対してだけ行えます。他の組織や個人と共有していない、自分の名義のアカウントに載せたゾーンや IP が対象で、Cloudflare の許可は要りません。HTTP を試すなら、サイトをオレンジ雲にしておきます。
メールサーバーもDDoSから守られますか?
守られません。SMTP・IMAP・POP3 といったメールのプロトコルは対象外です。Web と同じサーバーで動かすと、送り返されたメールからオリジンの IP が知られるおそれもあります。
攻撃の記録はどこで見られますか?
Security の Events で、Service equals HTTP DDoS に絞ると見られます。2026年11月時点の公式ページでは、Free で見られるのはサンプルのログだけです。世の中の傾向は、四半期ごとのレポートと Cloudflare Radar で見られます。
この記事のポイント
- 全プランで最初から有効で、攻撃の量・回数・長さに上限がない
- 拠点の全サーバーが攻撃の指紋を作り、平均で最大3秒で止める
- 守られるのはオレンジ雲を通る通信。グレー雲とメールは対象外
- 誤検知はルールの感度を下げて直し、オリジンのIPは隠しておく
まとめ
Cloudflare DDoS Protection は、全プランで最初から有効な自動の DDoS 防御です。拠点のサーバーが攻撃の指紋を作って止め、攻撃の大きさ・回数・長さに上限はありません。守られるのはオレンジ雲を通る通信で、グレー雲のレコードとメールは対象外です。
まずはルールを既定のままにし、オリジンの IP を隠し、HTTP DDoS Attack Alert を作っておきます。正しい通信が止められたら、防御は切らずに、そのルールの感度だけを下げてください。ログイン画面のように自分で上限を決めたい場所は、レート制限の記事で設定を確かめます。