 フレアはゆる
・サイトの外部スクリプトが心配
・Page Shieldとの関係を知りたい
・無料プランで何ができるか知りたい
Cloudflare Client-Side Security(旧名 Page Shield)は、訪問者のブラウザで動くスクリプトを見張り、新しいもの・変わったもの・悪意がありそうなものを知らせる機能です。外から読み込むスクリプトの乗っ取りに気づくために使います。スクリプトの見張りは全プラン無料、通知は Business 以上、悪意の検出と止めるのは有料の Advanced です。
この記事では、名前の関係、仕組み、できること、料金、始め方、注意点を、Client-Side Security の公式ドキュメントの範囲で整理します。サーバー側の守り(WAF や API の保護)は扱いません。
この記事のゴール(読了目安 約8分)
Client-Side Securityの仕組みと無料・有料の線引きを知り、自分のサイトで何を使うか決められる
Client-Side Securityとは?
Client-Side Security は、訪問者のブラウザが読み込んだものを見張り、変化や悪意を知らせる機能です。見張るのは次の3つで、Advanced なら content security rules(許可リストのルール)で読み込みを止められます。
- スクリプト
- 接続(スクリプトが外へ送る通信の行き先)
- Cookie
サイトは、アクセス解析・広告・チャット・決済フォームのために外部のスクリプトを読み込みます。そのどれかが乗っ取られると、訪問者のデータがブラウザから直接盗まれます(クライアントサイドのサプライチェーン攻撃)。公式ブログによると、この攻撃はページを壊さず、購入の手続きも普通に終わります。代表は、決済画面のフォームに差し込んだコードでカード情報を盗む Magecart 型です。
公式ブログは WAF との違いも挙げています。WAF は大量の自動の攻撃を常に止めますが、クライアントサイドの侵害はまれでも、起きると被害が大きいものです。WAF の守りとルールの種類は Cloudflare WAFとは?無料でできる守りとルールの種類 で、サーバー側の API を見つけて守る仕組みは Cloudflare API Shieldの記事 で解説しています。
Page Shieldとの関係と変わった名前
別の製品ではなく、同じ製品の改名です。 2026年3月25日に Page Shield が Client-Side Security になり、関係する名前も変わりました。
旧名は、設定画面や API に今も残っています。設定を探すときの手がかりです。
- 通知の Product:Client-side security (formerly Page Shield)
- 権限(ロール):Page Shield、Domain Page Shield など
- API のパス:
zones/{zone_id}/page_shield - Logpush のデータセット:
page_shield_events
Page Shield は2021年に発表され、2024年9月にスクリプトの見張りが Free プランにも広がりました。2026年3月より前の記事は「全機能は Enterprise が購入」など、今と違う線引きで書かれています。
仕組み:ブラウザの報告で一覧を作る
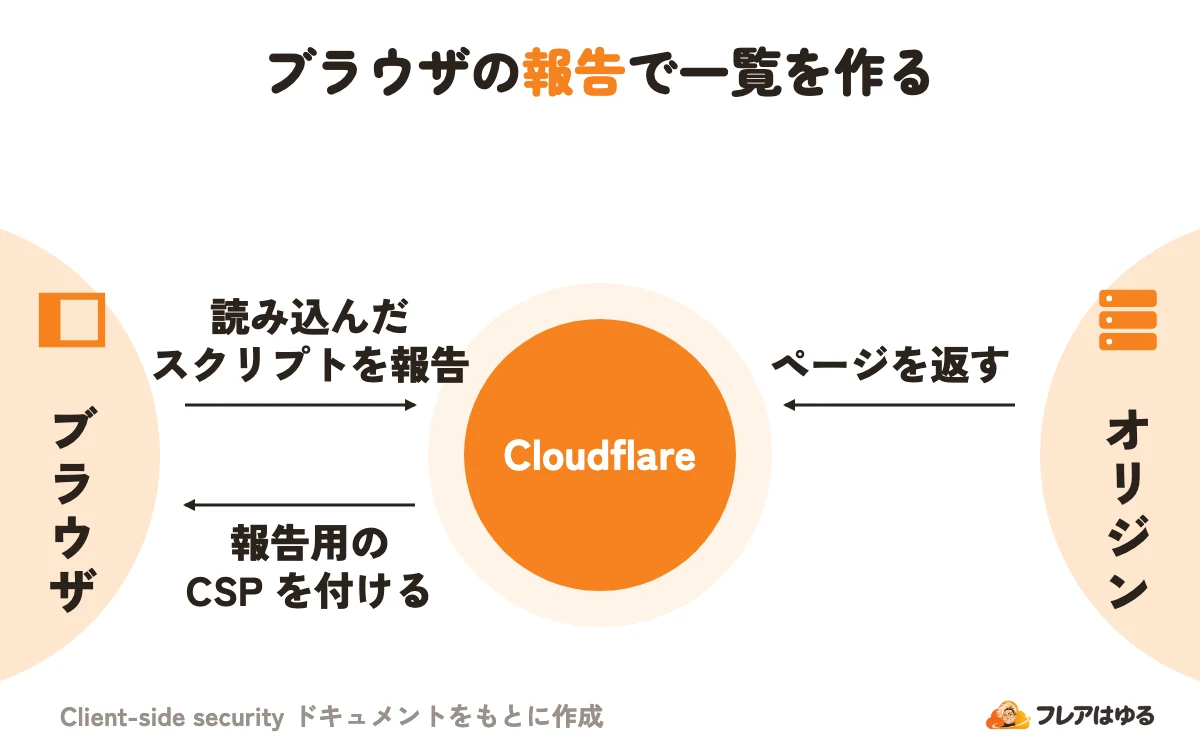
Cloudflare が応答に「報告だけをさせる CSP」を足し、ブラウザの報告からスクリプトの一覧を作ります。CSP(Content Security Policy)は、ページが読み込んでよいものと報告先をブラウザに伝える、ブラウザに元からある仕組みです。
- 見張りをオンにすると、HTML の応答の一部(サンプル)に、何も止めない報告専用の CSP ヘッダーが付く
- ページを開いたブラウザが、読み込んだスクリプトと接続先を Cloudflare に報告する
- Cloudflare が報告から一覧を作る。Cookie は行き来する通信から見る
公式ブログによると、アプリへの組み込みは要らず、表示の遅れも出ません。前提は、通信が Cloudflare のプロキシを通っていることだけです。 サンプルで集めるので、スクリプトを置いてから一覧に出るまで少し遅れることがあります。
許可リストのルール(content security rules)は、サンプルに限らず、条件に合う応答のすべてに別の CSP ヘッダーを付けます。
できること:見張る・知らせる・止める
できることは、見張る・見分ける・知らせる・止めるの4つです。使える範囲はプランで変わり、次の章の表にまとめます。
- 見張る:スクリプト・接続・Cookie の一覧(過去30日分)。Business 以上なら、出たページやスクリプトの直近10版も見られる
- 見分ける:悪意をコード・URL・ドメインの3つで判定する。コードは Workers AI の LLM を含む機械学習で調べ、1〜99 の点数が低いほど危ない。変化は構造(AST)で比べ、整形だけの変更では知らせない
- 知らせる:新しいスクリプト・ドメインは Business 以上、コードの変更と悪意のあるものは Advanced。送り先はメールや Webhook など
- 止める:読み込んでよいものの許可リストを作ると、Cloudflare が CSP として応答に足す(Advanced)
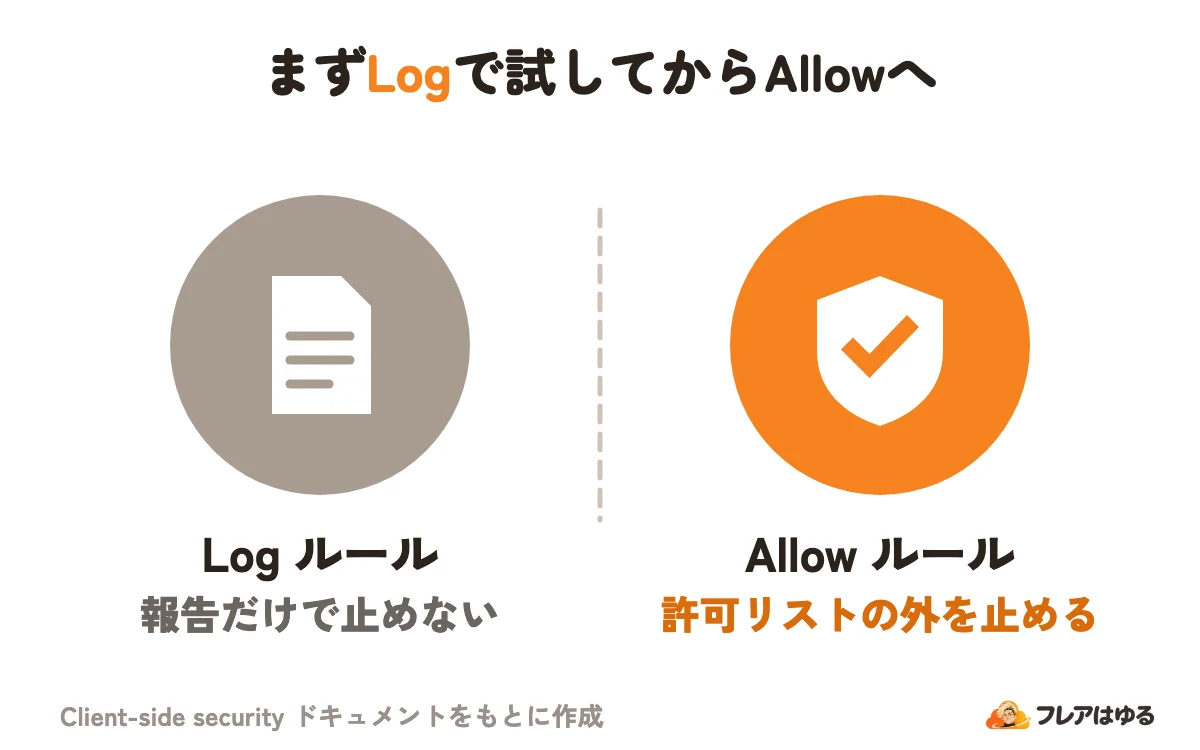
このルールには、許可リストの外を報告するだけの Log と、許可リストに無いものをすべて止める Allow があります。公式の勧めは、Log で7日以上試してから Allow に切り替えることです。 ルールには画像やフォントなどの指定も書けますが、そのうち一覧で見張るのはスクリプトと接続だけです。
料金と使えるプラン
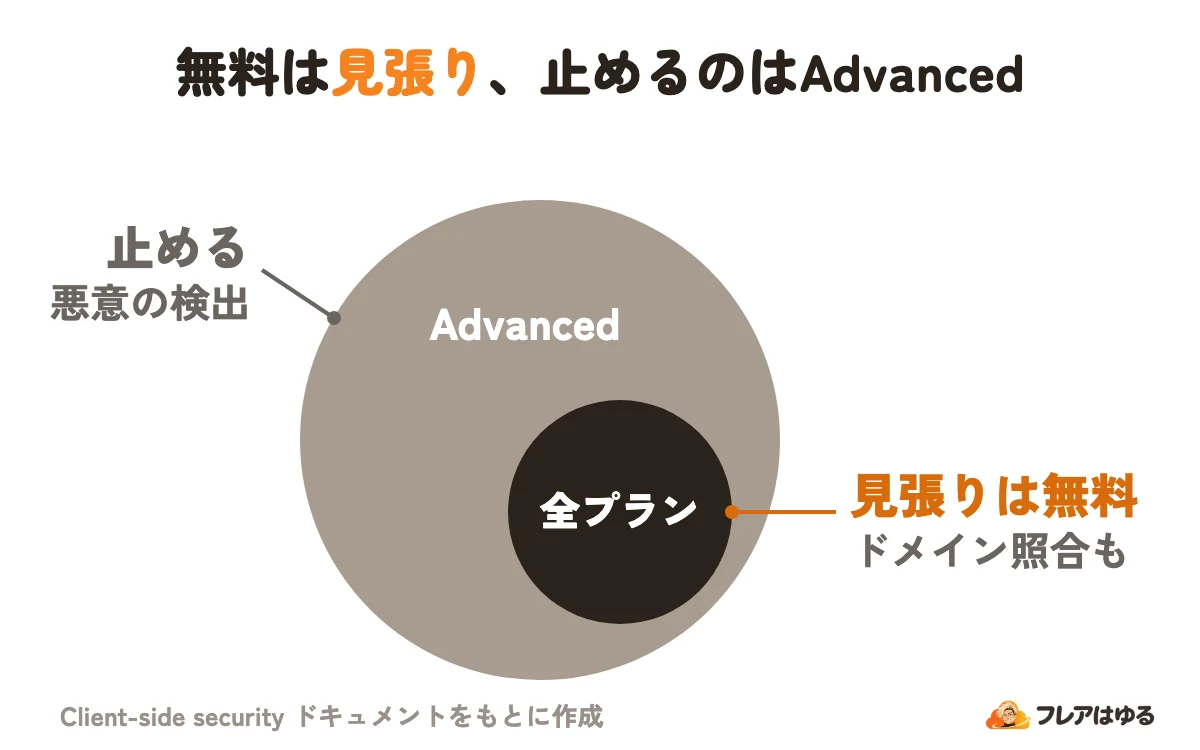
2026年11月時点の公式ページでは、スクリプトの見張りは全プランで無料です。悪意の検出と止めるルールは、有料の Advanced で使えます。
ドメインの脅威情報(悪意のあるドメインから来たスクリプトを示す)は、2026年3月30日から全員が使えます。公式ドキュメントの表では、Enterprise の列も悪意の検出は「No」で、Advanced は別の列です。一方、料金ページのプランの比較では、Contract(Enterprise)の列に悪意の検出・コードの変更の通知・許可リストで止める機能が並んでいます。Enterprise を契約しているなら、使えるかを営業窓口で確かめてください。
Advanced の料金は、Cloudflare の料金ページに「$0.099/1k requests」と出ています。何を1リクエストと数えるかは説明が無いので、金額は申し込み前の見積もりで確かめます。 公式ブログによると、前月の HTTP リクエスト数から見積もりが出ます。2026年3月30日からは、営業を通さずダッシュボードでも申し込めます。
PCI DSS v4(カード会員データの国際的なセキュリティ基準)の要件 6.4.3・11.6.1 に使うなら、Advanced が必要です。
始め方:見張りをオンにする
前提は、通信が Cloudflare のプロキシ(オレンジの雲)を通っていることです。オレンジ雲の役割は Cloudflare DNS の記事で解説しています。
- Security の Settings で、Continuous script monitoring(スクリプトの見張り)をオンにする
- Web assets の Client-side resources タブで、知らないスクリプトが無いか見る
- (Business 以上)Notifications で、通知の種類と送り先を選んで作る
- (Advanced)Security rules で content security rules を作り、Log で反映して違反を見る。正しければ Allow に変える
一覧ができるまでには時間がかかることがあります。設定の項目が画面に無いときは、ユーザーの権限(ロール)を確かめてください。
使う前の注意点
一覧が出ない、正しいスクリプトまで止まる、といったつまずきは次の性質から起きます。
- すぐに一覧が出ない:サンプルで集めるので、アクセスの少ないサイトほど時間がかかる。
curlは報告を送らないので、試すときはブラウザで開く - 開発者ツールに出る Report Only の CSP の警告は、見張りのための報告なので無視してよい
- ルールは1度に1つずつ変え、変えた後24時間は違反を見る。困ったら Log に戻せば、すぐに止めなくなる
- 外部のサービスによっては、決まった CSP の指定が要る
- 元のサーバーや Transform Rule の CSP と重なると、ブラウザはいちばん厳しいものに従う
nonceは使えないので、代わりにhashを使う- コードの検出は、300KB までのスクリプトが対象
本番で止める前の手順は、ルールを本番で使うときの公式の勧めにあります。ルールの変更は Audit Logs に残り、記録の見方は Cloudflare Audit Logsの記事 で解説しています。Turnstile を使うなら、CSP に足す許可は Cloudflare Turnstileとは? にあります。
よくある質問
Page Shieldとは別の製品ですか?
同じ製品です。2026年3月25日に Page Shield から Client-Side Security に名前が変わり、有料の追加機能も Client-Side Security Advanced になりました。Advanced の機能と使える範囲は変わっていません。
無料プランでは何ができますか?
スクリプトの見張りと、ドメインの脅威情報が使えます。接続・Cookie の見張りや通知は Business 以上、悪意の検出と止めるルールは Advanced です。
自分でCSPを書くのと何が違いますか?
CSP は決めた規則で読み込みを絞るだけで、許可したスクリプトが途中で悪意のあるものに変わっても気づけません。Client-Side Security は見張り続け、変化や悪意を知らせます。元のサーバーの CSP は消えずに残ります。
見張りを入れるとサイトは遅くなりますか?
公式ブログは、ブラウザの報告を使うので表示の遅れは無いと説明しています。見張りのヘッダーは、何も止めない報告専用です。
PCI DSSの対応に使えますか?
公式ドキュメントは、PCI DSS v4 の要件 6.4.3・11.6.1 への対応に使えるとし、そのためには Advanced が必要としています。満たすかの判断は、審査する側に確かめてください。
この記事のポイント
- 訪問者のブラウザで動く外部スクリプトを見張る機能
- 旧名はPage Shield。2026年3月25日に改名し、中身は同じ
- スクリプトの見張りは全プラン無料、通知はBusiness以上
- 悪意の検出と許可リストで止めるのは有料のAdvanced
まとめ
Cloudflare Client-Side Security は、訪問者のブラウザで動く外部スクリプトを CSP の報告で見張り、変化や悪意を知らせる機能です。2026年3月25日に Page Shield から名前が変わりましたが、同じ製品です。
次は、Security の Settings で見張りをオンにし、知らないスクリプトが無いかを見てください。止めるところまで要るなら Advanced を検討し、Log で7日以上試してから Allow に切り替えます。