 フレアはゆる
・自社の網をCloudflareに直接つなぎたい
・Magic TransitやWANを検討している
・日本でつなげる場所と条件を知りたい
Cloudflare Network Interconnect(CNI)は、自社のネットワークを、インターネットを通さずに Cloudflare へ直接つなぐ接続です。つなぎ方は直結・パートナー経由・クラウドからの3つで、Enterprise の顧客だけが使えます。主に、Magic Transit と Cloudflare WAN(旧 Magic WAN)の通信を運ぶ入口として使われます。
この記事では、つなぎ方、日本の施設、Magic Transit・WAN との組み合わせ、契約、開通の流れ、SLA の注意点を、CNI の公式ドキュメントに沿って整理します。料金と拠点は2026年11月時点の公式ページの内容です。
この記事のゴール(読了目安 約8分)
CNIの3つのつなぎ方と日本の拠点、使える契約とSLAの無さを知り、アカウントチームに相談できるようになる
Network Interconnectとは
CNI は、自社のネットワークと Cloudflare を結ぶ、1対1の私的な IP の接続です。公式ブログは、基本の形を「顧客のルーターと Cloudflare を結ぶケーブル」とたとえています。
製品ページが挙げる利点は次の3つです。
- 間に別の網が無く、速くてぶれが少ない
- 接続はその顧客だけのもので、通信がほかと分けられる
- トランジット(通過の事業者)の費用や、キャッシュに無いときの egress(外へ出る通信)の費用を下げられることがある
CNI は、インターネットを通さずに自社の網と Cloudflare を直接つなぐ、Enterprise 向けの接続です。 発表は2020年8月でした。普通の Web サイトを守るだけなら CNI は要りません。全プランに含まれる DDoS の守りは、Cloudflare DDoS Protectionとはで解説しています。
3つのつなぎ方:直接・パートナー・クラウド
つなぎ方は Direct・Partner・Cloud の3つです。いちばんの違いは、誰が回線を手配するかです。
Direct は顧客が回線を手配し、Partner はパートナーが手配します。 パートナーの例として、公式は Equinix Fabric・Megaport・Zayo などを挙げています。
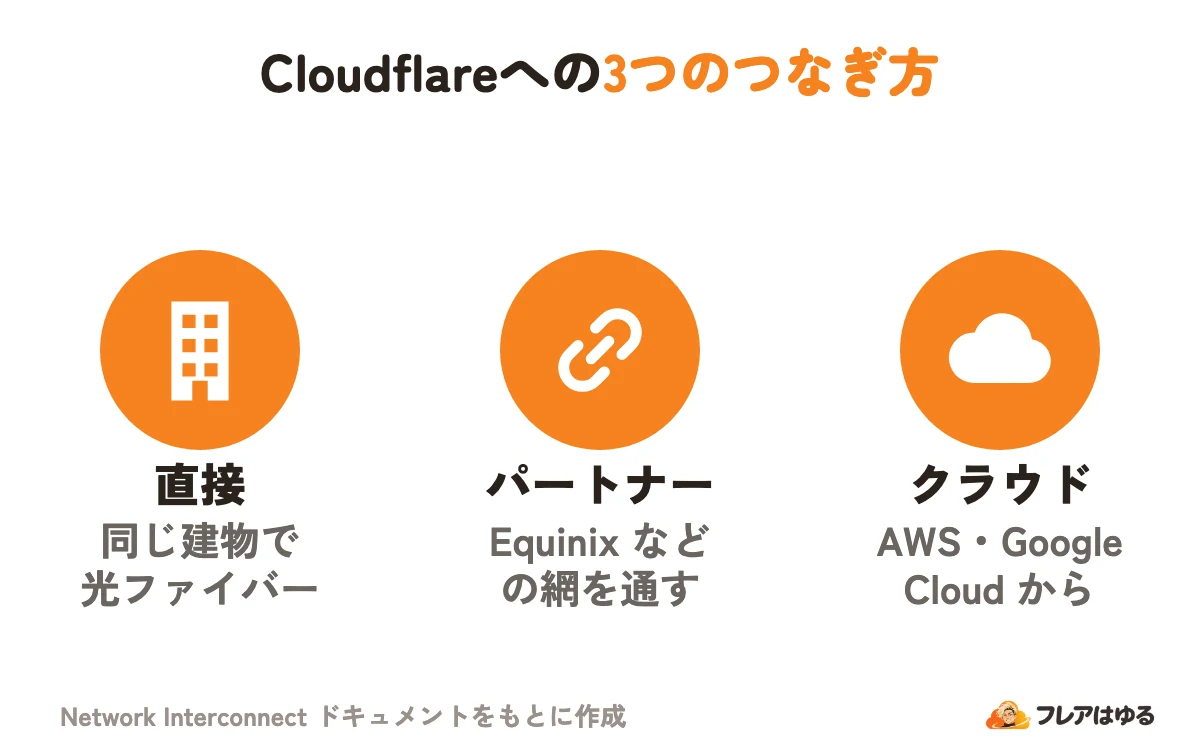
Cloud Interconnect は、Cloudflare WAN を使う Enterprise の顧客が、アカウントチームに連絡して始めます。今の手順にあるのは次の2つです。
- AWS Direct Connect(ベータ):Dedicated だけで、速さは 10 Gbps か 1 Gbps。開通まで約4週間
- Google Cloud Interconnect:ダッシュボードから注文し、数分で使える
拠点やクラウドをつなぐ仕組みそのものは、Cloudflare WANとはで解説しています。
日本で直接つなげる拠点
Direct でつなげる施設は公式の一覧に載っており、日本では東京・大阪・福岡・那覇の5施設です(2026年11月時点)。Partner と Cloud の場所は、この一覧にありません。
一覧の v1・v2 はデータプレーン(接続を受ける Cloudflare 側の機器の種類)です。v1 はピアリングの接続で、Magic Transit・WAN には GRE トンネル(パケットを包んで運ぶ仕組み)を使います。v2 は顧客の接続用のルーターが土台で、GRE が要りません。
- 数字は、その施設で使える機器の台数。東京・大阪は機器の冗長を組める区分で、同じ都市なら別の施設の機器とも組み合わせられる
- 福岡・那覇は機器の冗長を組めない区分で、「—」は今は出していない印
日本で Direct の v2 を使えるのは、東京の2施設と大阪の1施設です。
Magic Transit・WANとの組み合わせ
CNI は、Magic Transit や Cloudflare WAN の通信を、インターネット越しのトンネルの代わりに運ぶ入口として使うのが中心です。対応はデータプレーンで違います。
DSR(Direct Server Return)は戻りの通信を自社の ISP から、Egress は Cloudflare から出す方式です。入口に使うとき、v1 は DSR を除いて GRE が要り、v2 は要りません。
Magic Transit と組むと、届いた通信を Cloudflare で DDoS から守り、攻撃を除いた通信を CNI で自社の網へ渡します。発表時の公式ブログは、CNI が無い頃はインターネット越しの GRE の端点が見つかって攻撃される恐れがあった、と説明しています。仕組みはCloudflare Magic Transitとはで解説しています。
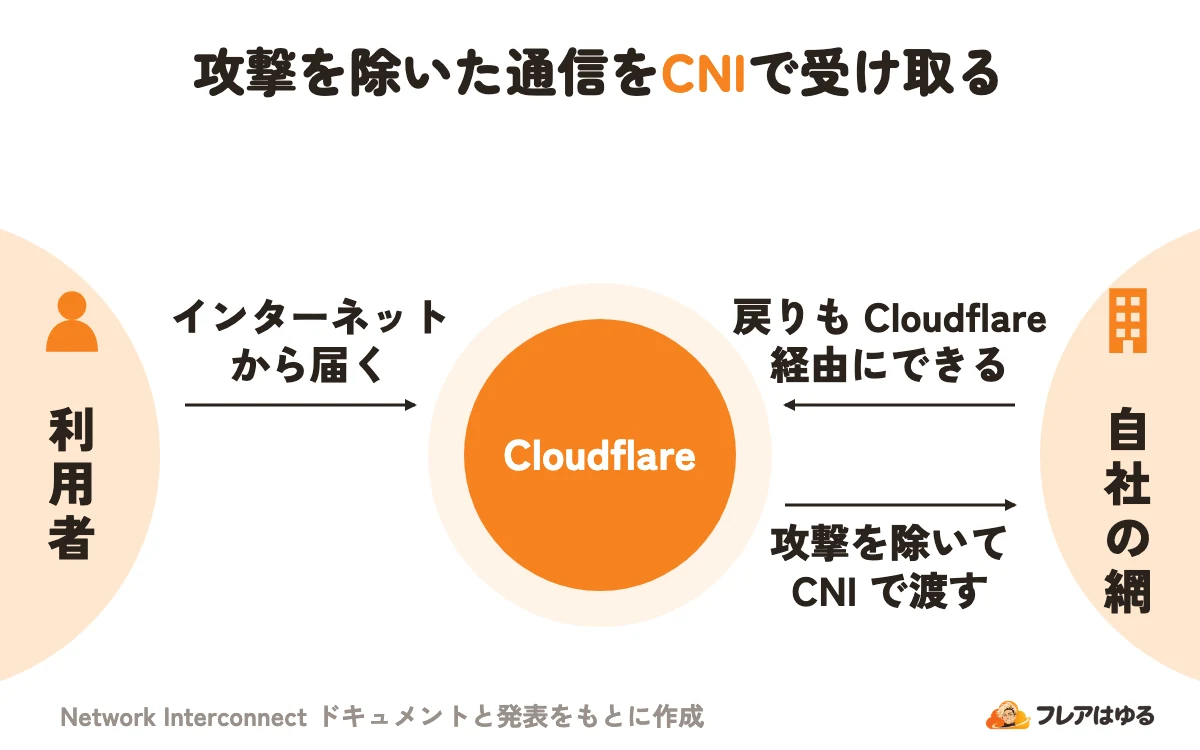
Cloudflare WAN では、遅延を下げたい・性能を安定させたいときに、IPsec や GRE のトンネルの代わりに CNI を使います。Web アプリでは、v1 のピアリング経由で、網の中の速い道を選ぶ Argo Smart Routing がオリジンへの通信を CNI に流せます。v2 では、Magic Transit の後ろのオリジンなら WAF やキャッシュも CNI の上で動きます。
使える契約と費用
CNI を使えるのは Enterprise の顧客で、2026年11月時点の公式ページでは、ポートは無料です。ただし回線にかかる費用は別です。
- 使えるか、ポートが空いているかはアカウントチームが決める
- ポートは Enterprise の顧客に無料。2024年の公式ブログも、ポートと地域の間の帯域に料金をかけないと書く
- Direct の構内の接続と、施設やほかの事業者との契約は顧客の責任
- Google Cloud は、選んだ速さに応じて GCP が料金をかける
無料なのは Cloudflare 側の CNI のポートで、構内の接続やパートナーの回線の費用は別です。
Enterprise でなくても、ネットワークの事業者なら IX(事業者どうしが通信を交換する場)で Cloudflare とピアリングできます。ただし個人や小さなサイト向けの話ではありません。規約では、相互接続の性能や信頼性に Cloudflare は責任を負わない、と書かれています。
申し込みから開通までの流れ
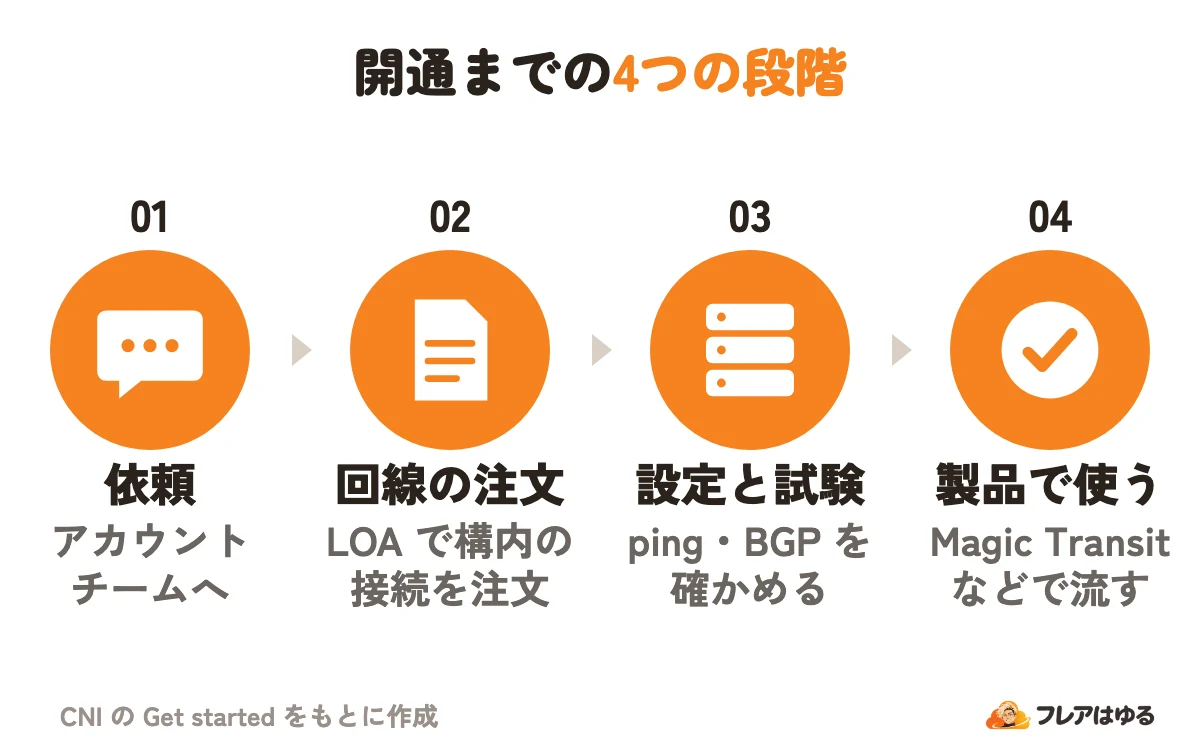
申し込みはアカウントチームへの依頼から始まり、開通までは通常2〜4週間です。公式の8段を4つに分けると、次のとおりです。
- 依頼:チケットで種類・拠点・用途を伝え、導入の担当が付く。v1 は設定書を承認する
- 回線の注文:Direct は LOA を受け取って構内の接続を注文し、Partner はパートナーの画面から依頼する
- 設定と試験:機器を設定して ping で疎通を見る。必要なら BGP(経路を教え合う仕組み)も確かめる
- 製品で使う:Magic Transit・WAN の通信を CNI に流し、保守の通知を設定する
LOA(Letter of Authorization)は、Cloudflare の機器の特定のポートと結ぶ構内の接続を注文してよい、という許可の書類です。Direct の最初の打ち合わせでは、施設、ポートの速さ(10G か 100G)、BGP の AS 番号を伝えます。
遅れやすいのは、構内の接続など物理的な段階です。 構内の接続だけで、注文から1〜2週間かそれ以上かかることがあります。ダッシュボードの Interconnects は、2026年3月から Connectors の下に移りました。
使う前の注意点:SLAと予備回線
CNI は今は無料で提供され、正式な SLA(品質の保証の約束)はありません。止まる前提で、予備の回線と自動の切り替えを用意します。
- Cloudflare 側の問題でも、施設によっては復旧に数日かかることがある
- すべての CNI で予備のインターネットの接続が求められる。規約も CNI に頼らない複数の接続を求める
- 1本が止まっても自動で切り替わる設計と、容量の計画は顧客の責任
- Cloudflare 側の経路表との BGP は限定ベータで、新しい顧客は使えない
CNI には正式な SLA が無く、予備のインターネット回線は必須です。
保守にも備えます。1拠点に1本だと、保守のあいだその接続は止まりえます。冗長がある拠点で別々の機器に2本つなげば、定例の保守のあいだも1本は残ります。v2 の、機器が複数ある拠点では、定例の保守は顧客の都合で日を変えず、少なくとも1週間前に予告されます。
速さの上限にも注意します。顧客から Cloudflare への Magic Transit・WAN の通信は、v1 は GRE トンネル1本、v2 は接続1本あたり最大 1 Gbps です。
よくある質問
Enterprise以外のプランでは使えませんか?
CNI は Enterprise の顧客だけが使えます。ネットワークの事業者なら、IX で Cloudflare とピアリングする道があります。Web サイトの守りなら、全プランの DDoS Protection が受け持ちます。
AzureやOracle Cloudともつなげますか?
今の手順にあるのは AWS(ベータ)と Google Cloud です。2023年の公式ブログは Azure・Oracle Cloud・IBM Cloud も挙げていたので、今使えるかはアカウントチームに確かめてください。
CNIがあればインターネット回線は不要ですか?
不要にはなりません。すべての CNI で予備のインターネットの接続が求められます。v1 で Argo Smart Routing を使うときも、一部の通信と障害時はインターネットを通ります。
ダッシュボードから申し込めますか?
Direct と Partner は、アカウントチームへの依頼から始まります。Google Cloud Interconnect は、ダッシュボードの Connectors > Interconnects から注文できます。
Cloudflare Tunnelとは何が違いますか?
Cloudflare Tunnel は、自社の設備から Cloudflare へ外向きだけの接続を作り、受け付けのポートを開けずに済む仕組みです。CNI は、インターネットを通らない私的な専用の接続です。
この記事のポイント
- 自社の網とCloudflareを直接つなぐEnterprise向けの接続
- つなぎ方は直結・パートナー経由・クラウドからの3つ
- 日本では東京・大阪・福岡・那覇の施設で直接つなげる
- ポートは無料だが正式なSLAは無く、予備のインターネット回線が必須
まとめ
CNI は、自社のネットワークをインターネットを通さずに Cloudflare へつなぐ、Enterprise 向けの接続です。つなぎ方は3つで、日本では東京・大阪・福岡・那覇の施設で Direct が使えます。
検討するなら、まず自社の機器がある施設と、用途に合うデータプレーンを公式の一覧で確かめます。ポートは無料でも SLA は無いので、予備のインターネット回線を前提に、アカウントチームに相談しましょう。