 フレアはゆる
・Magic Firewallの今の名前を知りたい
・拠点のファイアウォール機器を減らしたい
・WAFやGatewayとの違いで迷っている
Cloudflare Network Firewall(旧 Magic Firewall)は、Cloudflare のネットワークでパケットを決まりに沿って止める、クラウド型のファイアウォール(FWaaS)です。第3・4層の要らない通信を、自社のネットワークに届く前に落とします。Enterprise 向けで、Magic Transit か Cloudflare WAN の契約で使います。
この記事では、仕組み、止められる通信、使える契約、Gateway・WAF との違い、作り方と注意点を、Network Firewall の公式ドキュメントに沿って整理します。拠点や IP の範囲のつなぎ方は、Magic Transit と Cloudflare WAN の記事に任せます。
この記事のゴール(読了目安 約8分)
Network Firewallで止められる通信と使える契約を知り、自社の構成に合うか判断できるようになる
Network Firewallとは
Network Firewall は、Cloudflare の世界中のネットワークから提供するファイアウォールのサービスで、会社のネットワークやクラウドの設備を守ります。
- 何をするか:第3・4層のパケットを決まりで止める
- どこで動くか:自社の機器ではなく Cloudflare のネットワーク
- 誰が使えるか:Magic Transit か Cloudflare WAN を契約した Enterprise の利用者
機器に通信を集めずに済み、機器の管理も、更新のための停止もありません。
今の名前になったのは2026年2月17日です。製品が何をするかが分かる名前への改名で、同じ日に Magic WAN も Cloudflare WAN になりました。機能・今の設定・請求はそのままで、利用者がすることはありません。名前が変わっただけで、今の設定はそのまま使えます。 Cloudflare One のドキュメントでは「Packet filtering」の名前でも載っています。
パケットを決まりで絞る仕組み
Network Firewall は Cloudflare のネットワークのすべての場所で動き、決まりの変更は1分未満で広がります。届いた通信は次の順に処理されます。
- Cloudflare の DDoS の緩和を通る
- 自分で作る決まり(Custom。動作は Block か Skip)を当てる
- Cloudflare が保つ決まり(Managed)を当てる
Network Firewall の決まりは、DDoS の緩和が済んだあとに当てられます。2つは別の仕組みなので、Network Firewall で通す決まりを作っても、DDoS の緩和の側で通したことにはなりません。
DDoS 攻撃を自動で見つけて止める仕組みは、Cloudflare DDoS Protectionとはで解説しています。
既定では、決まりで明示的に止めるまで、すべての通信を通します。決まりを1つも作らなければ、DDoS の緩和のあとの通信はすべて通ります。 決まりは並んだ順に当て、有効な決まりに一致したら後ろは見ません。公式の例では、4番目で TCP をすべて通すと、5番目の「IP アドレス x.x.x.x を止める」は確かめられません。
決まりは、パケット解析の道具 Wireshark の書き方をもとにした Cloudflare Rules language で書きます。送信元 IP に一致させる式の例です。
ip.src == 192.0.2.0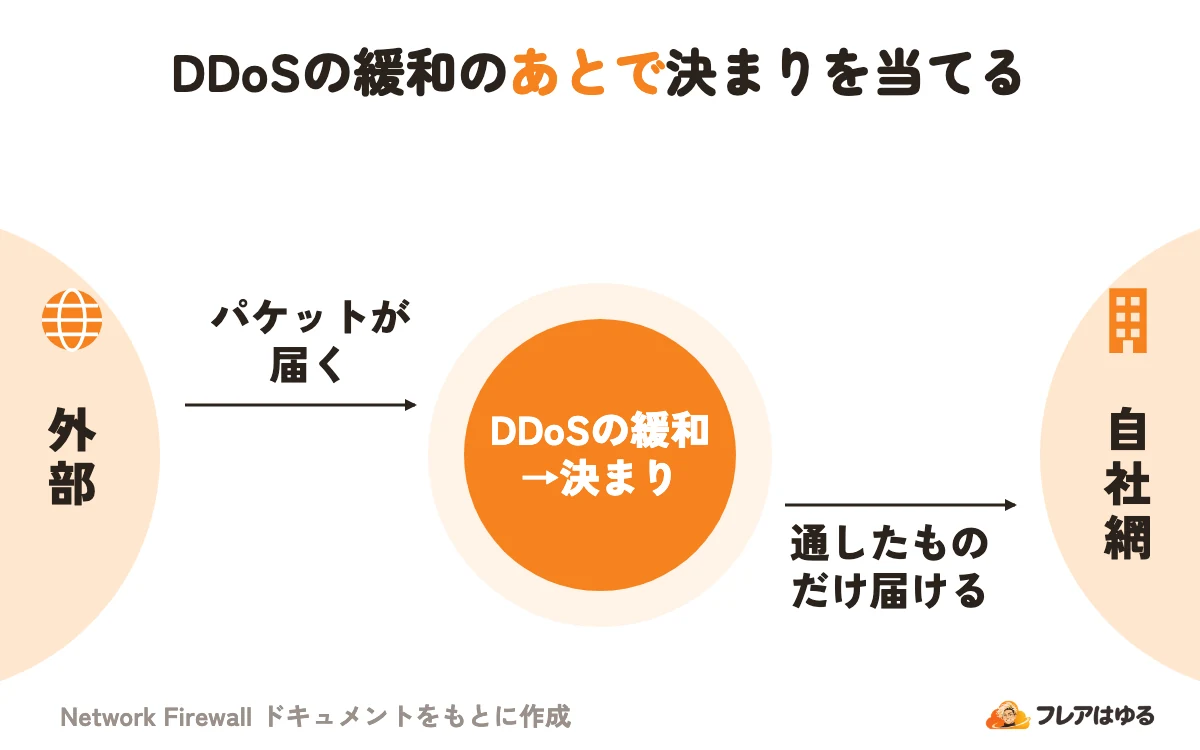
決まりで止められる通信
標準で使える条件は、送信元・宛先の IP とポート、プロトコル、パケットの長さ、ヘッダーのフラグです。TCP・UDP・ICMP に限らず、第3・4層のどのプロトコルにも書けます。
8080 番の例では、Skip を Block より前に置きます。UDP の行は公式の最小の決まりの1番目で、網羅ではないため環境に合わせて足します。
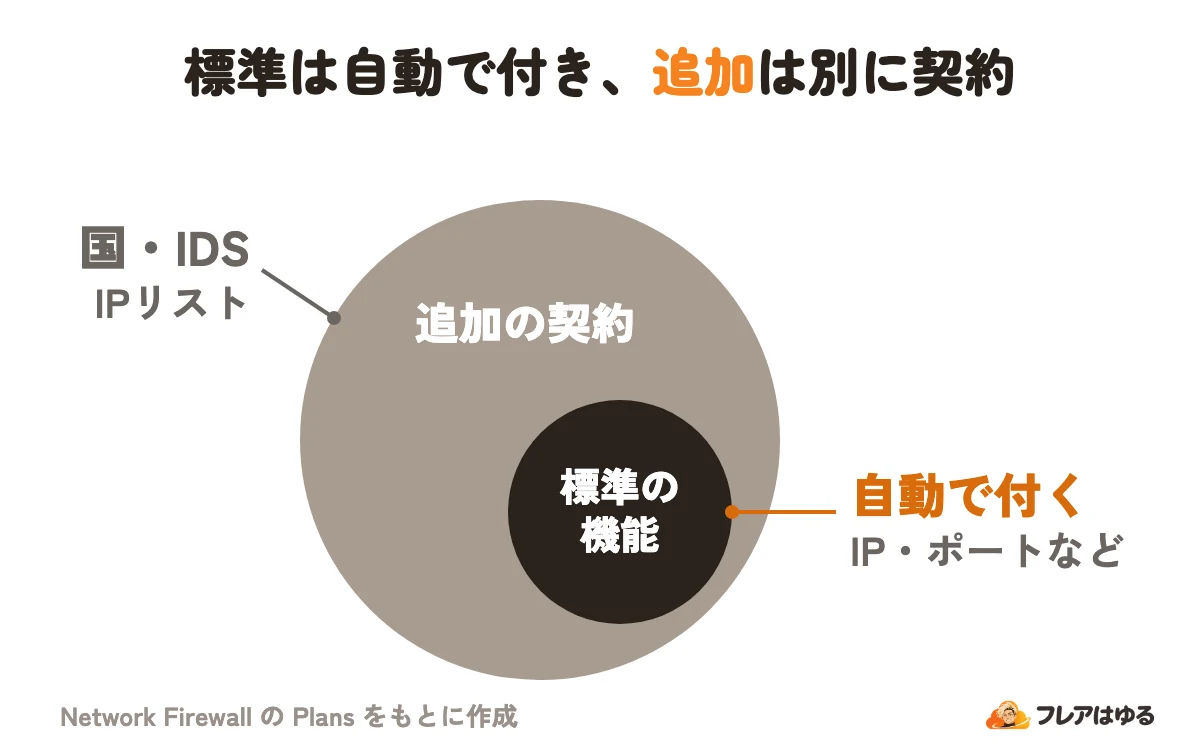
国や IP リストなどの条件は、追加の機能です(次の章)。一方、次のものは決まりの対象になりません。
- Web の URL や中身:WAF や Gateway の HTTP の決まりの範囲
- 細切れ(フラグメント)のパケット:組み立て直してから調べるので、フラグメント向けの決まりは作れない
- IPv6 の細かい条件:Magic Transit の IPv6(ベータ版)のドキュメントでは、使える項目は送信元と宛先の IP の2つ(ページで書き方が違う)
見るのはパケットの IP・ポート・プロトコルなどまでで、Web の中身は見ません。
使える契約と標準・追加の機能
Network Firewall は Enterprise 向けで、Magic Transit か Cloudflare WAN を買うと使えます。その利用者には標準の機能が自動で付き、ほかの機能は追加で買います。単体で契約できるかは、公式ページに書かれていません。
- Magic Transit:Cloudflare が自社の IP の範囲を BGP で広告し、ネットワークの玄関になる。守る範囲へ入る通信をすべて絞れる
- Cloudflare WAN:拠点やクラウドを Cloudflare の網でつなぐ。入る・出る・拠点どうしの通信に決まりを当てられる
自社の IP の範囲を Cloudflare につなぐ流れは、Cloudflare Magic Transitとはで扱います。
拠点を Cloudflare のネットワークでつなぐ方法は、Cloudflare WANとはで解説しています。
表は2026年11月時点の公式ページ(Plans)の内容です。追加は「Cloudflare Advanced Network Firewall」の契約で、料金は標準・追加とも公開されていません(問い合わせ)。標準の機能は、Magic Transit か Cloudflare WAN の契約に含まれています。
DDoS対策・Gateway・WAFとの違い
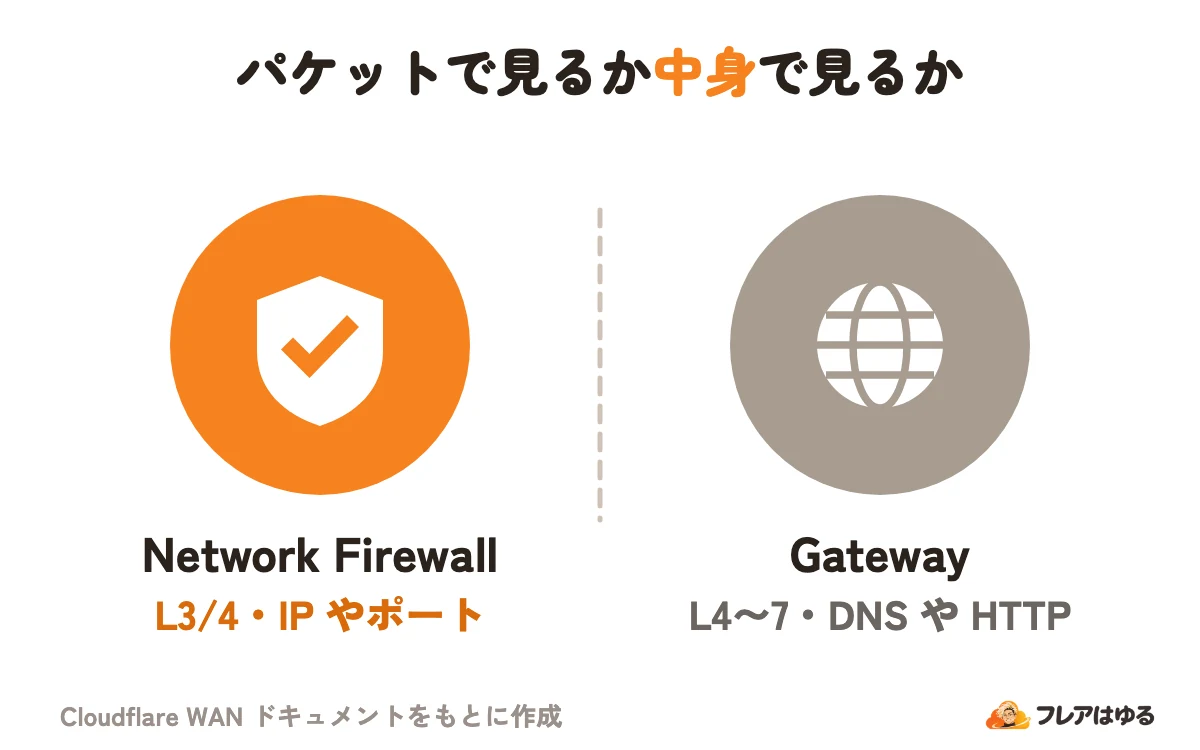
違うのは、見る層と、何を見て止めるかです。Network Firewall は、利用者が誰かを知らなくても、パケットの項目で止められます。
Gateway との順番では、まず Network Firewall がパケットの決まりを評価し、通った通信を Gateway が調べます。Gateway のネットワークや HTTP の Block の決まりでは、最初の TCP SYN(接続を始める合図のパケット)が宛先のサーバーに届くのは止められません。特定の宛先 IP への TCP SYN を止めるなら、Network Firewall で止めます。
DNS や HTTP の決まりで社員の通信を守る方法は、Cloudflare Gateway の記事にまとめています。Web サイトへのリクエストを調べる WAF のルールは、Cloudflare WAF の記事で解説しています。
IP やポートで止めるのが Network Firewall、Web の中身まで見るのが Gateway の HTTP の決まりと WAF です。
決まりを作る手順
契約が済んだら、まず方針を2つから選びます。
- 必要な通信だけを通し、残りを止める(正の守り)
- 最小の決まりで特定の通信を止め、残りは通す
初めてなら最小の決まりから始め、今のファイアウォールの決まりがあれば写すのが一番よいと公式はしています。
- ダッシュボードで Networking > Firewall policies へ進む
- Add a policy を選ぶ
- 決まりの内容を入れる(Value には Managed IP List も使える)
- Add new policy を選ぶ
画面の場所はページによって書き方が違い、変わることがあります。Enabled を切って作れば、有効にするまで動きません。
Cloudflare が保つ決まり(Managed)は、アカウントチームに頼んで使えるようにします。今は既定ですべて無効で、まず動作を Log(記録だけ)にして影響を見るよう勧められています。Cloudflare の決まりは、まず Log で動かし、影響を見てから動作を決めます。
使う前の注意点
つまずきやすい点を、大事な順に並べます。
- ICMP(ping などの診断の通信)をすべて止めると、Cloudflare の死活監視も止まる。先に Cloudflare の公開 IP からの ICMP を通す決まりを置く
- Magic Transit の出ていく通信では、決まりは状態を持たない(行きと帰りを結び付けない)。入る通信を最後に全部落とすなら、自社の範囲から出る通信を通す決まりを前に足す
- CDN や Spectrum など通信を中継するサービスと一緒だと、送信元 IP の決まりが思いどおりに動かないことがある。Cloudflare の IP は通す
- API の
/rulesetsで作ると、既存の決まりがすべて置き換わる。足すなら/rulesets/{ruleset_id}/rulesを使う - 既定の上限は、決まりが200個、IP のリストに入れる IP が全リストの合計で10,000個(2026年11月時点の公式ページ)
よくある質問
Magic Firewallとは別の製品ですか?
同じ製品で、2026年2月17日に名前が変わりました。設定し直す必要はなく、ダッシュボードでは Firewall Policies の画面を開きます。
無料プランやProプランで使えますか?
使えません。Enterprise 向けで、Magic Transit か Cloudflare WAN を買うと使えます。Web サイトの守りなら、全プランで使える DDoS Protection と WAF があります。
CDNを通すWebサイトにも使えますか?
一緒に使えますが、Cloudflare が TCP の接続を終えてから決まりを当てるので、送信元 IP の決まりは思いどおりに動かないことがあります。Web の中身で絞るなら WAF です。
通信を止めずに決まりを試せますか?
試せます。Enabled を切って作った決まりは動作せず、分析の画面に「Log (rule disabled)」と出ます。
止められた通信の原因はどう調べますか?
Insights > Network analytics で Action を Drop に絞り、Mitigation system でどの仕組みが止めたかを見ます。Firewall Policy と出たら、Firewall タブで決まりの順番や式を確かめます。
この記事のポイント
- 旧Magic Firewall。2026年2月に改名し、機能と設定はそのまま
- L3/4のパケットを、IP・ポート・プロトコルなどの決まりで止める
- Magic TransitかCloudflare WANの契約に含まれる
- 決まりが無ければすべて通し、上から順に最初の一致で決まる
まとめ
Cloudflare Network Firewall は、DDoS の緩和のあとに、第3・4層のパケットを IP やポートなどの決まりで止めるクラウド型のファイアウォールです。Enterprise 向けで、Magic Transit か Cloudflare WAN の契約で使います。
次は、外から入る通信を守るなら Magic Transit、拠点どうしをつなぐなら Cloudflare WAN の記事で、自社に合うほうを確かめてください。契約したら最小の決まりから始め、Cloudflare の決まりは Log で試します。