 フレアはゆる
・自社のネットワーク全体をDDoSから守りたい
・DDoS Protectionとの違いが分からない
・導入に何が要るのかを先に知りたい
Cloudflare Magic Transit は、自社の IP アドレスの範囲を Cloudflare がインターネットに広告し、届いた通信を近い拠点で調べてから自社のネットワークへ届けるサービスです。オンプレミスやクラウドのネットワークを DDoS 攻撃(大量の通信でサービスを止める攻撃)から守る、Enterprise 向けの製品です。
この記事では、仕組み、守りの層、常時と攻撃のときだけの使い方、DDoS Protection との違い、導入の流れを、Magic Transit の公式ドキュメントに沿って整理します。
この記事のゴール(読了目安 約8分)
Magic Transitの仕組みと使い方の型を知り、自社に合うかと導入に要るものを判断できるようになる
Magic Transitとは:IPの範囲ごと守る
Magic Transit は、自社の IP ネットワークの「玄関」を Cloudflare に任せるサービスです。自社宛ての IP パケットを Cloudflare が受け取り、処理してから自社の設備へ送ります。
大量の通信を送る攻撃は、自社の機器や細い回線を簡単にあふれさせます。少数の洗浄拠点(スクラビングセンター)へ通信を回す対策では、通信が遅くなります。Magic Transit は発生源に近い拠点で攻撃を止め、止めるまでは世界平均で3秒未満です。
- 守る単位:IP アドレスの範囲
- 通信の受け方:Cloudflare が BGP(ネットワークどうしが経路を知らせ合う仕組み)で広告する
- 使える契約:Enterprise
Magic Transit は、ドメインではなく IP アドレスの範囲を単位に、ネットワークの入口ごと任せる仕組みです。 製品ページは「機器なし(hardware-free)」の L3/4 の DDoS 対策とうたいますが、自社側にもトンネルを張るルーターは要ります。
通信が届くまでの仕組み
通信は「取り込む・調べる・届ける」の3段で流れます。
- 自社の IP の範囲を BGP で広告し、anycast(複数の拠点が同じ IP を受け持つ仕組み)で発生源に近い拠点に取り込む
- すべての通信を調べ、攻撃はその場で止める
- きれいな通信を、トンネルで自社の網へ渡す
攻撃は近い拠点で止まり、自社の網に届くのは調べ終えた通信だけです。
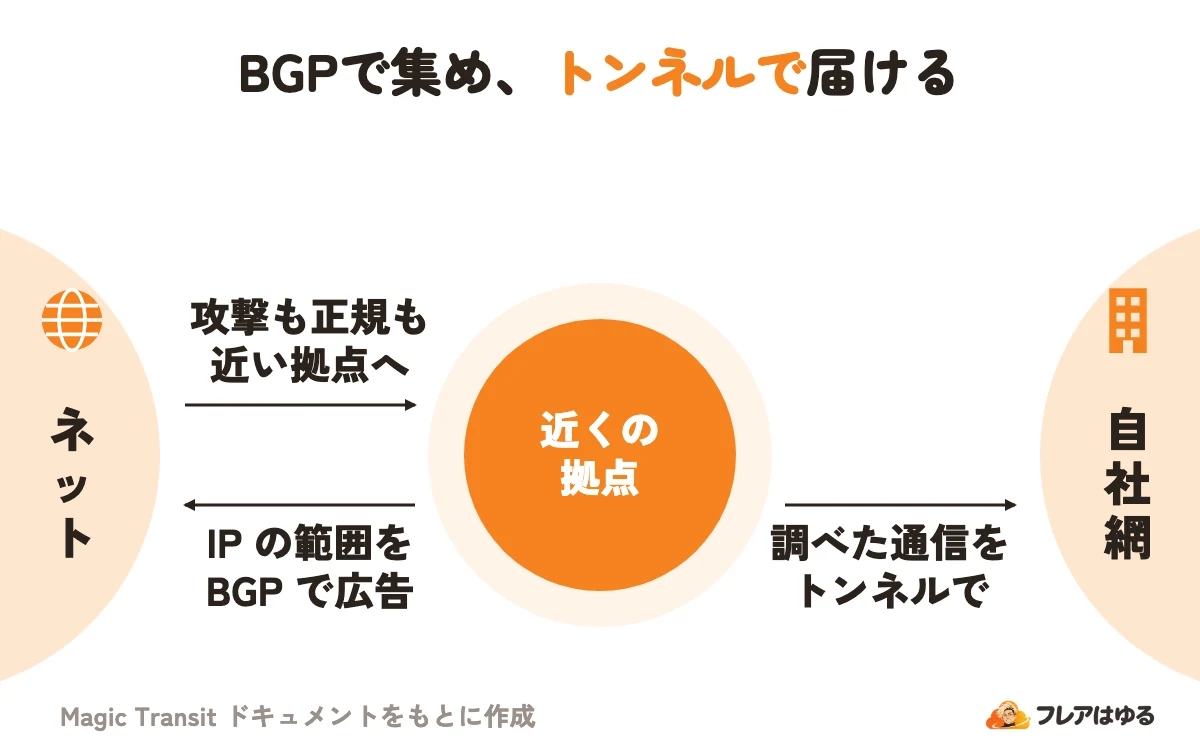
トンネルは、元のパケットを外側のパケットで包んで運ぶ仕組みです。自社へは、インターネット越しの GRE か IPsec のトンネル、または Network Interconnect(CNI)の専用の接続で渡します。
Cloudflare 側のトンネルの端は anycast の IP なので、1本のトンネルが全拠点につながります。自社側の障害に備えるなら、別々のルーターから2本張ります。
戻りの通信は、既定ではサーバーから ISP 経由で直接返ります(Direct Server Return)。egress(出ていく通信)も扱う構成では行きも返りも Cloudflare を通り、自社側で PBR(決まりに沿って経路を選ぶ設定)を組むか、既定の経路でトンネルへ流します。
インターネットを通らずに Cloudflare とつなぐ方法は、Cloudflare Network Interconnectとはにまとめています。
守りの層とNetwork Firewall
攻撃を自動で見つけて止める仕組みは、DDoS Protection と同じ Autonomous Edge です。Magic Transit では、通信が次の順で守りの層を通ります。
- DDoS マネージドルールセット:常に有効。ルールごとに動作と感度を変えられる
- Advanced TCP Protection:普段の TCP の流れを学び、SYN flood などを止める
- Advanced DNS Protection:UDP で届く DNS への攻撃を止める
- Network Firewall(旧 Magic Firewall):プロトコル・ポート・IP などでふるい分ける。Magic Transit に含まれる
独自の UDP(ゲームや VoIP など)の中身は、追加契約の Programmable Flow Protection を使うと、自作のプログラムで調べられます。
新しい利用者では、Advanced TCP・DNS Protection が Monitor(見るだけ)の動作で自動で有効になります。見守りの期間のあと、Network Analytics で止めるはずだった通信を確かめてから、止める動作に切り替えます。
パケットをふるい分けるルールの作り方は、Cloudflare Network Firewallとはで解説しています。
常時か、攻撃のときだけか
クラウドの DDoS 対策には、いつも通信を通して調べる「常時」と、攻撃のときだけ通信を回す「on-demand」の2つの型があります。Magic Transit では、契約しだいで on-demand も選べます。
常時の型は攻撃のときに何もしなくてよく、参照アーキテクチャは最も包括的な守りとしています。
Magic Transit on-demand は、普段は Magic Transit を止めておき、攻撃の最中に範囲の広告を始め、収まったら止める使い方です。
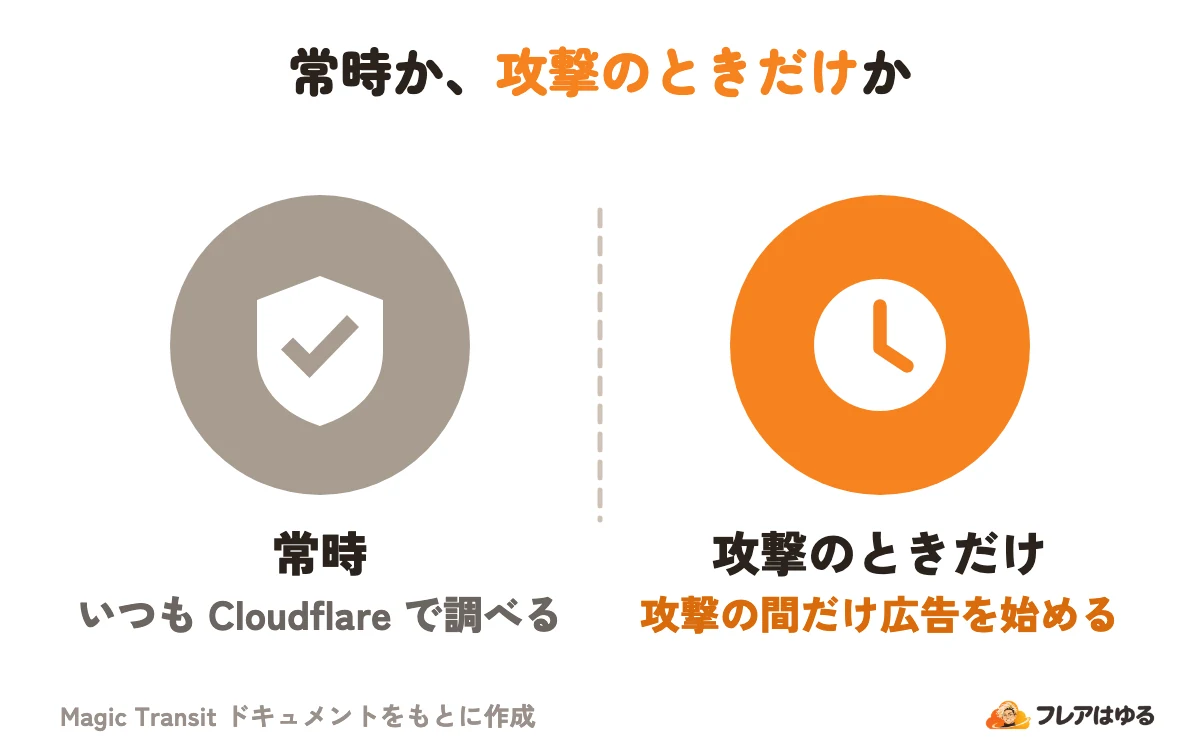
on-demand には次の注意があります。
- 広告はダッシュボードの IP Prefixes ページか API で切り替えられる。ただし BGP で広告を管理する範囲には使えず、方法は範囲の登録時に決める
- 広告の変更は Cloudflare の網には数分以内に広がるが、ISP の経路の更新の速さは決められない。取りやめは約15分(2026年11月時点の公式ページ)
- Cloudflare から借りた IP では使えない
攻撃のときだけの使い方では、広告を始めても、通信が Cloudflare を通るまでに時間差があります。
止めている間は、Network Flow(旧 Magic Network Monitoring)が通信を見て攻撃を見つけ、自動広告を有効にしたルールなら Magic Transit を自動で始めます。
フローのデータで通信を見える化する仕組みは、Cloudflare Network Flowとはで紹介しています。
DDoS Protectionとの違い
DDoS Protection は、全プラン・全サービスに量の制限なく付く守りです。Magic Transit との違いは次のとおりです。
DDoS Protection はサイトやアプリを、Magic Transit は IP の範囲ごとネットワークを守ります。 2つは組み合わせられ、Magic Transit で守った範囲のサーバーを CDN のオリジンにする例も公式にあります。
製品ページは、L3 を Magic Transit、L4 を Spectrum、L7 を DDoS Protection の受け持ちと整理しています。社内の拠点どうしの通信は、Cloudflare WAN(旧 Magic WAN)の役目です。
Cloudflare に載せたサイトの守り方と誤検知の直し方は、Cloudflare DDoS Protectionとはで解説しています。
使える契約と導入の流れ
Magic Transit は Enterprise 向けで、セルフサービスではありません。まず Cloudflare のチームに相談し、範囲の数などを確かめて日程を見積もります。課金は設定した BGP の範囲ごとで、重なる範囲も別々に数えます。
自分の IP を使うには、公開の IP の範囲を /24(256個)以上持っている必要があります。多くの ISP が受け付ける最小の範囲が /24 だからです。持っていなければ、Cloudflare の IP を使う方法もあります。ルーターには次の対応が要ります。
- GRE のトンネル(無ければ IPsec)
- ISP ごとに1本以上のトンネル
- MSS クランプ(トンネルで増える分だけ、TCP で1回に送るデータの上限を下げる設定)
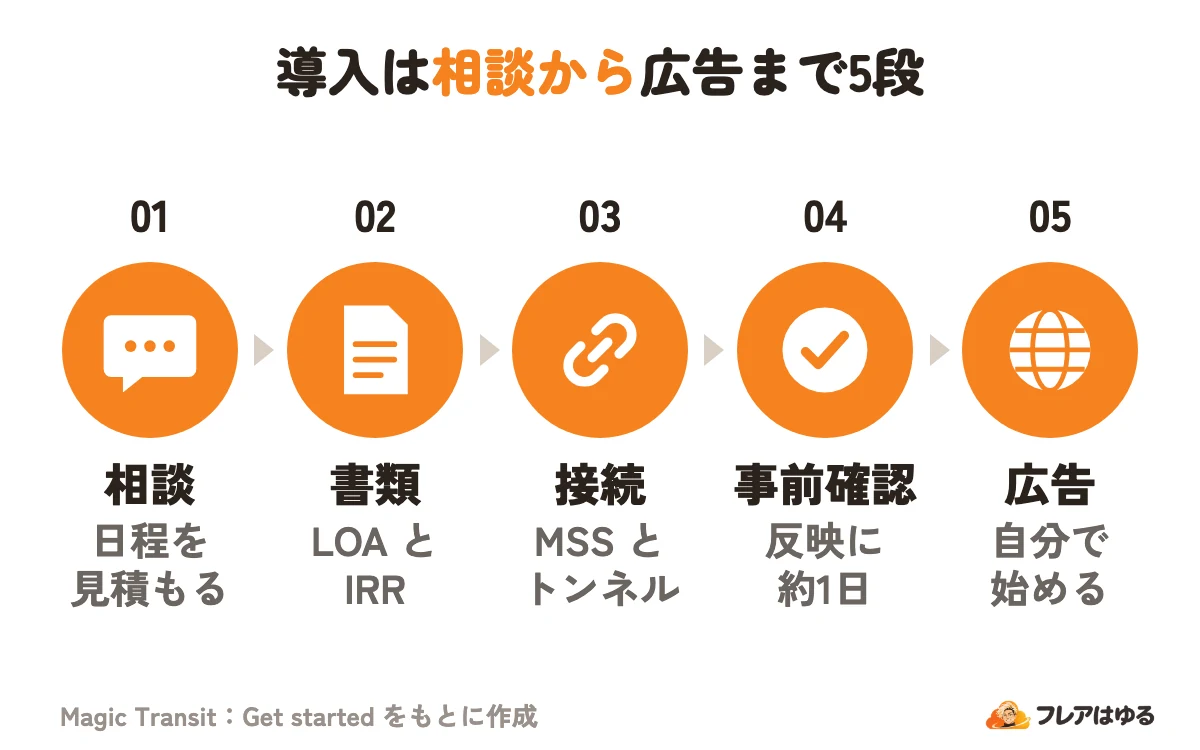
公式の Get started の順に沿って、導入を5段に分けると次のとおりです。
- 相談:必要なことと日程を見積もる
- 書類:LOA(広告を任せる委任状)を PDF で出し、IRR(経路の登録簿)の登録を確かめる
- 接続:MSS を下げ、トンネルと経路を設定する
- 事前確認:Cloudflare が設定を確かめ、約1日で網に反映する
- 広告:好きなときにダッシュボード・API・BGP で始める
2026年11月時点の公式ページでは料金の額は公開されておらず、導入は相談から始まります。 攻撃を受けている最中なら、Cloudflare はこの日程を大きく早められます。
使う前の注意点
つまずきやすい点は、次の5つです。
- MSS クランプは経路を変える前に入れる。忘れるとパケットが落ち、原因を探しにくい。目安は GRE で入りだけなら最大 1,436 バイト、IPsec で入りと出なら最大 1,360 バイト
- Cloudflare から広告を始めたら、自社のデータセンターからの広告は取り下げる。残すと一部の通信が守られない
- やめるときは、自社の網から同じ長さの範囲を広告し、5〜10分ほど待ってから Cloudflare 側を取り下げる
- トンネルの健康チェックは切らない(切ると落ちても検知されない)。Network Firewall では Cloudflare からの ICMP を通す
- Cloudflare の China Network は、まだ Magic Transit に対応していない
経路を変える前に MSS を下げ、広告の出し入れは段階を踏んで進めます。
よくある質問
/24を持っていなくても使えますか?
使えます。担当者に頼んで Cloudflare の IP を使えば、LOA・IRR の確認・広告は要りません。代わりに egress が自動で有効になり、攻撃のときだけの使い方は選べません。
料金はいくらですか?
2026年11月時点で、額は公開されていません。製品ページの「Talk to an expert」などから相談して見積もります。
クラウドに置いたサーバーも守れますか?
守れます。参照アーキテクチャには、クラウドの VPC(クラウドに区切った自社用の網)と Cloudflare をトンネルでつなぐ例があります。/24 以上の範囲を /26 などに分け、VPC ごとに割り当てます。
Webサイトを守るのにも必要ですか?
Cloudflare でプロキシ(オレンジ雲)にしたサイトは、全プランの DDoS Protection で L7 から L3/4 まで守られます。Magic Transit は、サイトに限らず IP の範囲ごと守りたいときの製品です。
IPv6にも対応していますか?
ベータとして使え、担当チームに有効化を頼みます。広告できる範囲は /48〜/32 で、CNI を設定したアカウントでは使えません。
この記事のポイント
- 自社のIPの範囲をBGPで広告し、ネットワークごとDDoSから守る
- 調べた通信はGRE・IPsecのトンネルや専用の接続で自社へ届く
- 常時のほか、契約によっては攻撃のときだけ広告する使い方もある
- Enterprise向けで相談から。/24未満はCloudflareのIPを使う
まとめ
Cloudflare Magic Transit は、自社の IP の範囲を BGP で広告し、近い拠点で攻撃を止め、調べた通信をトンネルで届ける Enterprise 向けのサービスです。いつも通す使い方のほか、契約によっては攻撃のときだけ使う形もあります。
相談の前に、/24 以上の範囲を持っているか、常時か攻撃のときだけか、ルーターが GRE・IPsec と MSS クランプに対応しているかを整理します。サイトだけを守りたいなら、まず DDoS Protection の記事で全プランの守りを確かめてください。