 フレアはゆる
・社内ネットワークの通信量を見える化したい
・NetFlowやsFlowを無料で試したい
・攻撃に早く気付く仕組みを作りたい
Cloudflare Network Flow は、ルーターやクラウドが送る通信の記録(フローデータ)を分析し、ネットワークの通信を見えるようにする機能です。しきい値を超えたら知らせるルールを作れるので、DDoS 攻撃に気付く手がかりになります。Cloudflare のアカウントがあれば無料版を使えます。
この記事では、送る仕組み、ルールと通知、Magic Transit との関係、無料版の上限、始め方を、Network Flow の公式ドキュメントに沿って整理します。ルーターごとのコマンドと、Magic Transit そのものの仕組みは扱いません。
この記事のゴール(読了目安 約8分)
Network Flowの仕組みと無料版の範囲を知り、自分のルーターで試せるようになる
Network Flowとは:通信を見える化
Network Flow は、ルーターやクラウド環境が送るフローデータを分析し、ネットワークの通信を見えるようにする機能です。公開 IP を持つ利用者は、DDoS 攻撃を見つけることもできます。
公式ドキュメントは、性能の問題の切り分け、脅威の発見、容量の計画に役立つとしています。強みは、元の通信が Cloudflare を通っていなくても、記録を送るだけで見られることです。通信を写し取るネットワーク TAP のような機器も要りません。公式ブログは、工場の社内ネットワークの中だけで流れる IoT 機器の通信を見る例を挙げています。Network Flow が見るのは、自分のルーターやクラウドが送ってくる通信の記録です。
名前は 2026年2月17日に Magic Network Monitoring から変わり、機能・設定・請求はそのままです。同じ回に Magic WAN は Cloudflare WAN に、Magic Firewall は Cloudflare Network Firewall になりました。
- 2022年9月:無料版の早期提供を発表
- 2023年10月:Enterprise の顧客向けに正式提供
- 2024年9月:アカウントを持つ全員が無料版を使えるように
Web サイトのアクセス解析とは別の道具です。訪れた人の数や表示の速さを測りたいときは、Cloudflare Web Analyticsとはで解説しています。
フローデータを送る仕組み
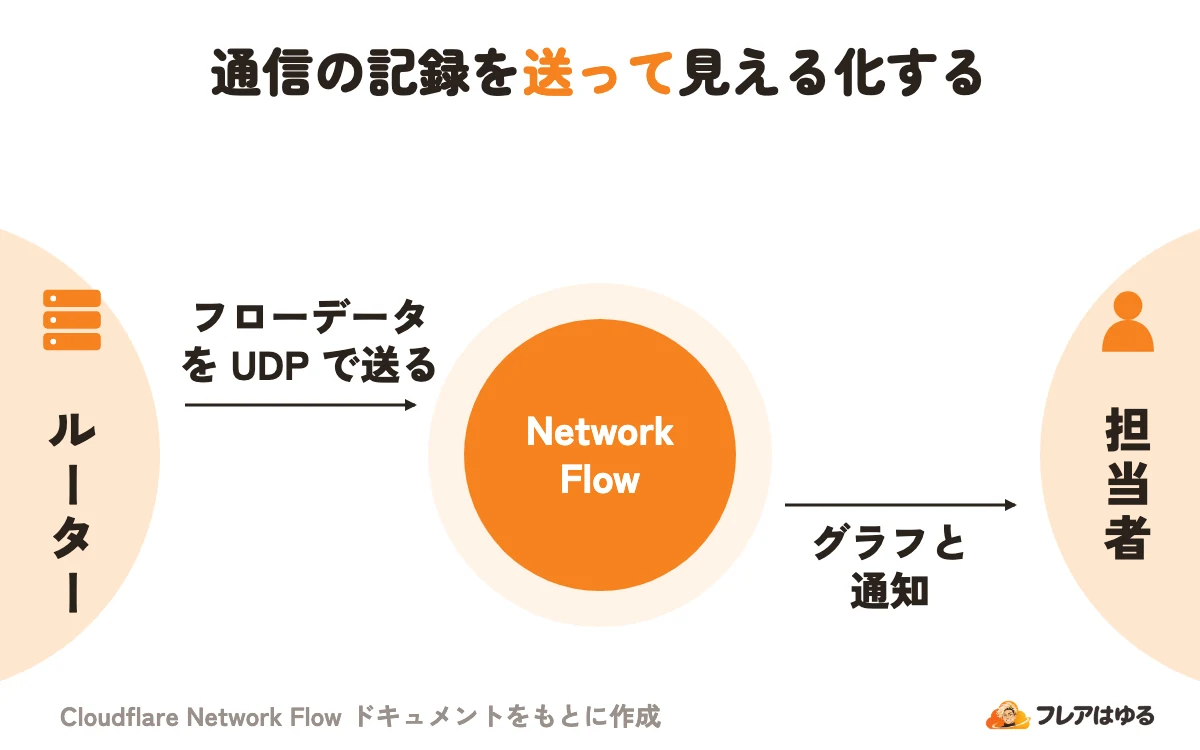
ルーターが通信の見本から記録を作り、Cloudflare の受け口へ送ります。
フローデータは、機器どうしの通信の記録です。ルーターは通るパケットから見本を取り(サンプリング)、「100分の1」なら100個のうち1個を使います。多く取るほど正確ですが、ルーターの負荷は増えます。
送り先はどれも 162.159.65.1 で、UDP で送ります。Network Flow の側でもさらに見本を取るため、画面に出る量は推定値です。送るのは通信そのものではなく、ルーターが見本から作った記録です。 クラウドでは、AWS の VPC フローログも送れます(ベータ版)。
見える情報とルール・通知
記録は分析の画面で見られ、ルールを作るとしきい値を超えたときに知らせます。
公式ブログによると、見えるのは時間ごとの通信量、送信元と宛先の IP、ポート、プロトコル、ルーターの IP などです。GraphQL Analytics API でも取り出せます。
ルールは、IP アドレスやプレフィックス(IP アドレスの範囲)への通信が、しきい値を超えるか、既知の DDoS 攻撃の指紋に一致すると知らせます。
ダッシュボードで作れるのは、固定のしきい値のルールだけです。 量は毎秒のビット数かパケット数で決め、続く時間を1〜60分の8段階から選びます。FAQ の例では、50 Mbps を超える通信が60秒続くと知らせます。
sFlow DDoS attack のルールは、Cloudflare のネットワークを守るのと同じ検出ルールを使います。その検出ルールの感度の調整は、Cloudflare DDoS Protectionとはにまとめています。
通知はメール・Webhook・PagerDuty で受け取り、Notifications で「Network Flow: Volumetric Attack」などを選んで作ります。2026年11月時点の公式ページでは、PagerDuty は Business 以上です。
Magic Transitとの関係
Network Flow は攻撃を見つけて知らせる役で、止めるのは Enterprise 向けの Magic Transit です。Network Flow だけでは攻撃は止まりません。止めるには Magic Transit が要ります。
組み合わせ方は Magic Transit on-demand です。ふだんは Magic Transit を切っておき、その間は Network Flow が見張ります。
- Network Flow のルールが攻撃を見つけて知らせる
- 自動か手動で Magic Transit を有効にする
- 悪い通信は Cloudflare で止まり、きれいな通信だけがトンネルで届く
自動で有効にする機能が Auto-Advertisement(自動の広告)で、前もって対象のプレフィックスで IP の広告を使えるようにしておきます。注意点は次の3つです。
- 攻撃が終わっても広告は続くので、手動で取り下げる
- API で制御する広告だけに対応し、BGP で制御する広告では使えない
- Cloudflare から借りた IP では、on-demand を使えない
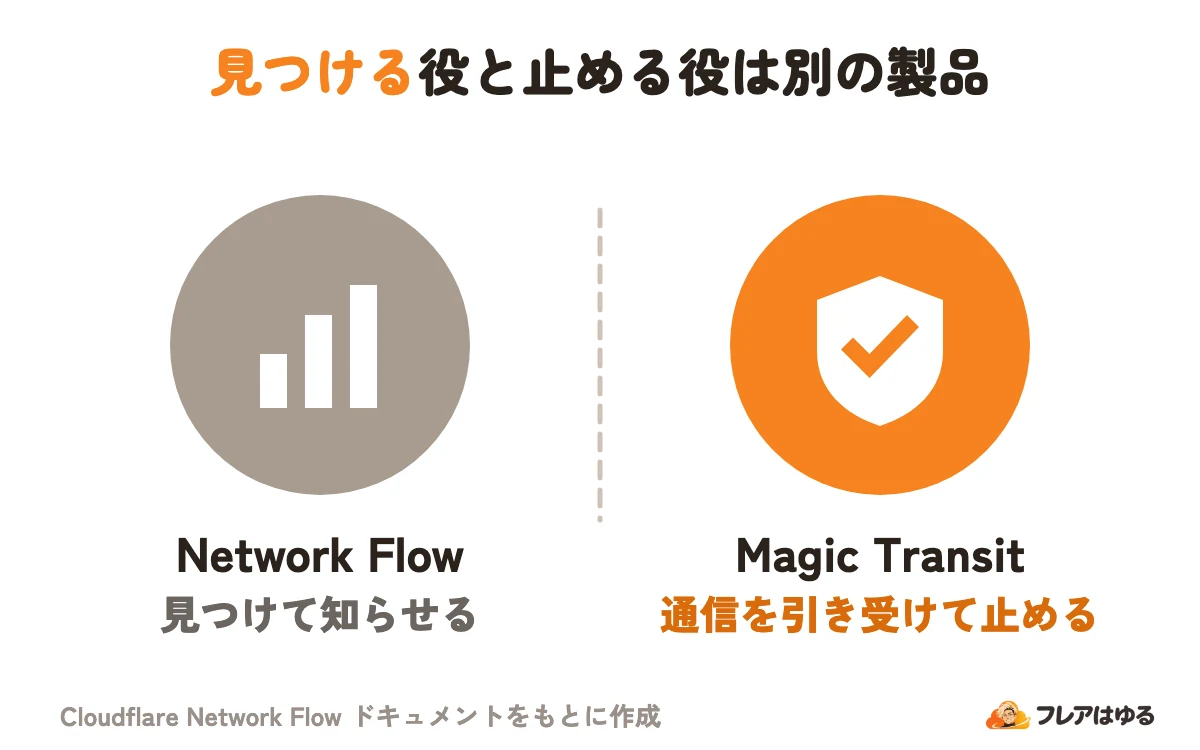
通信を Cloudflare に引き込んで守る仕組みは、Cloudflare Magic Transitとはで解説しています。
料金と無料版で使える範囲
Network Flow は全プランで使え、無料版は Enterprise 版の全機能を含みます。そのうえで、量と設定に上限があります。2026年11月時点の公式ページでは、次のとおりです。
無料版でも機能は同じで、違うのはフローの量と設定の数の上限です。 上限を超えて使う契約と料金は公開されておらず、問い合わせが必要です。公式は、Enterprise を検討する企業に、無料版での試験導入を勧めています。
Cloudflare One の料金ページでも、Network Flow Monitoring は3つのプランすべてに含まれています。製品群とプランの全体は、Cloudflare Oneとはで整理しています。
Network Flowの始め方
始める前に、ルーターが NetFlow・IPFIX か sFlow を送れることと、設定を変える権限があることを確かめます。
家庭向けのルーターで送れるものは少なめです。公式の一覧には、pfSense や OpenWrt(softflowd を入れる)のほか、NEC や日立の機種も載っています。一覧はすべてではないので、仕様書でも確かめます。
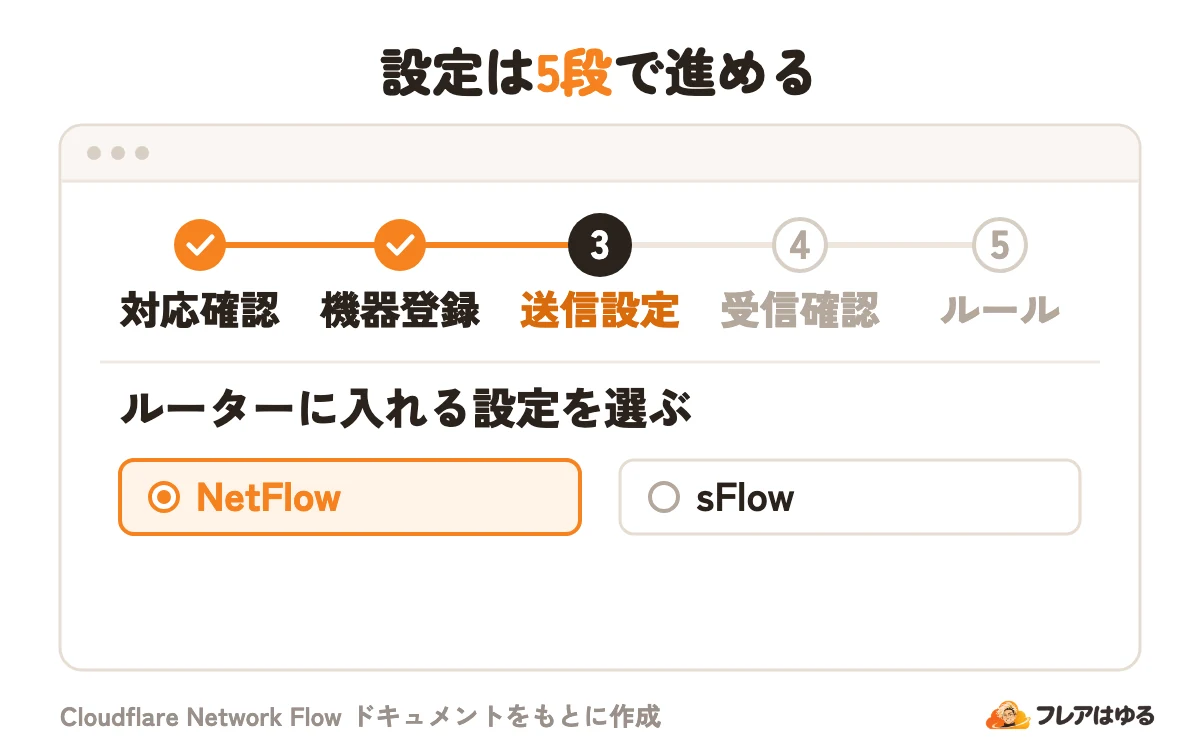
設定は次の5段で進めます。2〜4段目はダッシュボードの「Insights > Network flow」の案内に沿って行い、途中でやめても、あとで再開できます。
- ルーターが Cloudflare へ送れるか確かめる
- Configure routers で、ルーターの公開 IP とサンプリングレートを登録する
- NetFlow か sFlow の設定を選び、画面に出る値をルーターに入れる
- Check routers で状態を確かめる(ふつう5〜10分で出る)
- ルールを作る
ダッシュボードに登録するサンプリングレートは、ルーターの設定と同じ値にします。 公式の推奨は、通信量が少なければ100〜500、中くらいなら1,000〜2,000、多ければ2,000〜4,000パケットに1つです。5,000に1つより粗いと、正確さが落ちることがあります。
しきい値は、公式の推奨に沿って次の順に決めます。
- 公開している
/24ごとに、ルールを1つ作る - 最初は 10 Gbps か 10 Mpps にして、データを貯める
- 14〜30日分を見て、攻撃でない通信の1分あたりの最大値の2倍にする
- 継続時間は長めにし、届く通知を見て合わせていく
使う前の注意点
使い始める前に、次の点を確かめておきます。欧州のデータ主権の設定を使っているアカウントでは、Network Flow は使えません。
- 処理の場所:フローデータはすべて米国のサーバーで処理される
- 暗号化:Magic Transit か Cloudflare WAN の利用者は IPsec のトンネルで、無料の利用者は Cloudflare One Client を入れた機器を経由して送れる
- 届かないとき:ルーターの公開 IP が、登録した IP と同じかを確かめる。登録していない IP からは受け付けない
- アカウント名:
&<>などの記号があると、ルールを作るときにエラーになる - ベータ版:動くしきい値、sFlow DDoS attack、AWS の VPC フローログ(設定は API だけ)
- 模擬攻撃:対象が Cloudflare に載っているか、通信が Cloudflare を通るなら、事前に許可が要る
よくある質問
Magic Network Monitoringとの違いは?
同じ製品で、2026年2月17日に名前が変わりました。利用者がやることはありません。API の資源名やトークンの権限には、今も旧名が残っています。
家庭用のルーターでも使えますか?
使えます。公式も、家庭のネットワークや検証環境での利用を挙げています。ただし送れる家庭向けの機種は少ないので、仕様書で確かめてください。
Network Flowだけで攻撃を止められますか?
止められません。役目は、攻撃を見つけて知らせるところまでです。止めるには、Enterprise 向けの Magic Transit を on-demand で組み合わせます。
通信のデータは何日分見られますか?
分析データは、Enterprise 以外が7日、Enterprise が90日です。しきい値の判定に使うフローデータは、6時間保存されます。
AWSの通信も見られますか?
AWS の VPC フローログを、AWS Firehose で送れます。ベータ版で、設定は API からだけです。対応しているクラウドは、今は AWS だけです。
この記事のポイント
- フローデータを送れば、Cloudflareを通らない通信も見える化できる
- 無料版はルーター10台・ルール25個・毎秒250フローまで
- 攻撃を止めるのはMagic Transit、Network Flowは知らせる役
- ルーターを登録して送り先を設定すると、ふつう5〜10分で画面に出る
まとめ
Cloudflare Network Flow は、ルーターやクラウドが送るフローデータで、Cloudflare を通らない通信も見えるようにする機能です。量の急な増加はルールで知らせますが、攻撃を止めるのは Enterprise 向けの Magic Transit です。2026年11月時点の無料版の上限は、ルーター10台・ルール25個・毎秒250フローです。
まずは手元のルーターが NetFlow か sFlow を送れるかを確かめ、高めのしきい値でデータを貯めるところから始めてください。攻撃を止める仕組みまで要るなら、Magic Transit の記事で確かめます。