 フレアはゆる
・秘密鍵を社外に預けられない決まりがある
・Cloudflareを使いたいが鍵の扱いで迷う
・鍵サーバーの置き方とTunnelの関係を知りたい
Cloudflare Keyless SSL は、TLS の秘密鍵を Cloudflare に渡さず、自社で動かす鍵サーバーに置いたまま HTTPS を受ける仕組みです。自分の証明書を使うときはふつう秘密鍵も一緒に上げますが、Keyless SSL では秘密鍵を使う処理だけを鍵サーバーに頼みます。使えるのは Enterprise の有料の追加契約です。
この記事では、仕組み、ほかの証明書との違い、契約の条件、鍵サーバーの置き方と導入、止めないための注意を、Keyless SSL の公式ドキュメントに沿って整理します。オリジンとの暗号化の設定(暗号化モード)は扱いません。
この記事のゴール(読了目安 約8分)
Keyless SSLの仕組みと条件を知り、自社で使えるかと鍵サーバーの置き方を判断できるようになる
Keyless SSLとは:鍵を預けないHTTPS
Keyless SSL は、自分の証明書を Cloudflare で使いながら、秘密鍵だけを自社に残す仕組みです。何をどこに置くかは、次のように分かれます。
- 自社に残す:秘密鍵と鍵サーバー
- Cloudflare に上げる:証明書だけ
Cloudflare に渡すのは証明書だけで、秘密鍵は鍵サーバーの外に出ません。 以前は HTTP の層(L7)の機能を使うには秘密鍵を上げる必要がありましたが、Keyless SSL なら上げずにプロキシの機能を使えます。
向いているのは、鍵を預ける場所を社内の決まりで定めている会社です。公式は、秘密鍵の共有を禁じる決まりがある金融や医療を例に挙げています。発表は2014年9月18日で、DDoS 攻撃を受けた大手銀行の「鍵は渡せない」という要望がきっかけでした。鍵サーバーのソフト(gokeyless)は GitHub で公開されています。
Keyless SSLの仕組み
Keyless SSL は、TLS のハンドシェイク(暗号化の通信を始めるやり取り)を、拠点と鍵サーバーで分け合います。秘密鍵を使うのはその中の1回だけなので、そこだけを外に出せます。
- ブラウザが Cloudflare の拠点に HTTPS でつなぐ
- 拠点が証明書を見せる
- 拠点が鍵サーバーに、TCP の 2407 番(既定)で署名や復号を頼む
- 鍵サーバーが結果だけを返し、拠点がハンドシェイクを終える
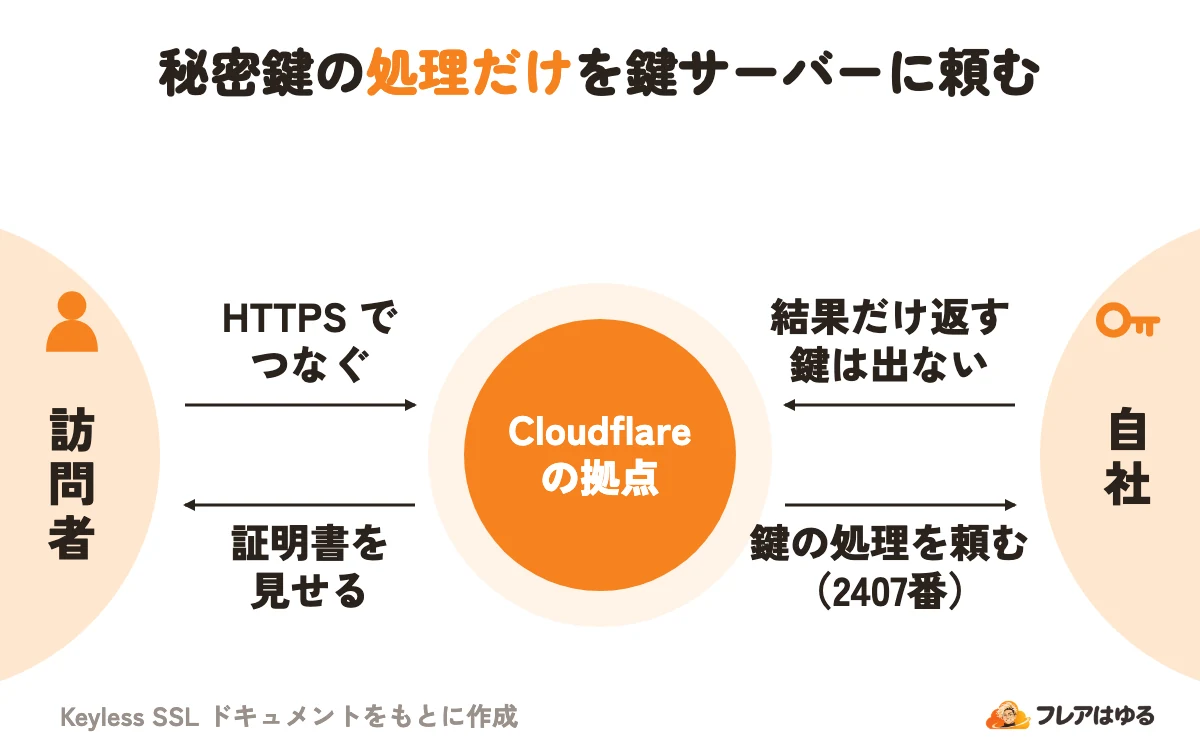
鍵サーバーが受け持つのは、秘密鍵を使う処理だけです。 期限内のセッションチケットで再開する接続では、鍵サーバーに問い合わせません。
両者の間の接続には mTLS(双方が証明書で相手を確かめる TLS)を使います。鍵サーバーは頼んできた相手が誰でも処理しうるため、Cloudflare のクライアント証明書を見せた接続だけを受けます。
代わりに、接続の始めには鍵サーバーとの往復の遅れが足されます。これを減らすのが Keyless Delegation(委任された資格情報、RFC 9345)で、対応するクライアントとは鍵サーバーに戻らずに済みます。ただし専用の拡張の入った証明書が要り、対応するクライアントもまだ少なく、公式は Firefox 77 以降を挙げています。
また、TLS 1.3 は ECDSA の証明書だけで使え、RSA の証明書は TLS 1.2 までです。
ほかの証明書の持ち方との違い
違いは「秘密鍵がどこにあるか」と「誰が証明書を用意するか」です。2026年11月時点の公式ページをもとに並べます。
表の5つのうち、秘密鍵を Cloudflare に置かないのは Keyless SSL だけです。 カスタム証明書は Business でも使えますが、Keyless SSL は使えません。
Geo Key Manager は、預けた秘密鍵を置く地域を限る機能で、Data Localization Suiteとはで扱います。発行と更新を Cloudflare に任せたまま認証局などを選ぶ方法は、Advanced Certificate Managerとはで解説しています。
使える契約と条件
Keyless SSL を使うには、契約と証明書に条件があります。2026年11月時点の公式ページでは次のとおりです。
- 契約:Free・Pro・Business では使えず、Enterprise の有料の追加。料金は公開されておらず、営業の担当に問い合わせる
- 証明書:正規の認証局から自分で買う(Cloudflare は出さない)。1枚ずつ上げ、SAN(載せるホスト名)は Keyless SSL で使うものだけ
- ホスト名:すべてプロキシ(オレンジ雲)にする
- 鍵サーバー:Ubuntu・Debian・RHEL・CentOS・Amazon Linux の対応版。amd64 と arm で試験済みで、仮想環境やコンテナでも動く
Keyless SSL は Enterprise の追加契約で、証明書は自分で認証局から買います。 鍵サーバーは秘密鍵に触れるため、公式はセキュリティ更新が続く OS を強く勧めています。
鍵サーバーの置き方:Tunnelか公開DNS
置き方は2つです。公式は Cloudflare Tunnel を先に案内し、公開 DNS は Tunnel を使えないときの方法としています。
Tunnel では、鍵サーバーに cloudflared(Tunnel の常駐プログラム)を入れ、インターネットに公開せずにつなぎます。その上でさらに mTLS を使います。連携は2023年3月16日の発表で、以前は誰でも引ける DNS のレコードで鍵サーバーの場所を示す必要がありました。公開しないのは、mTLS で不正な接続を落とせても、公開された鍵サーバーは攻撃を受けうるからです。
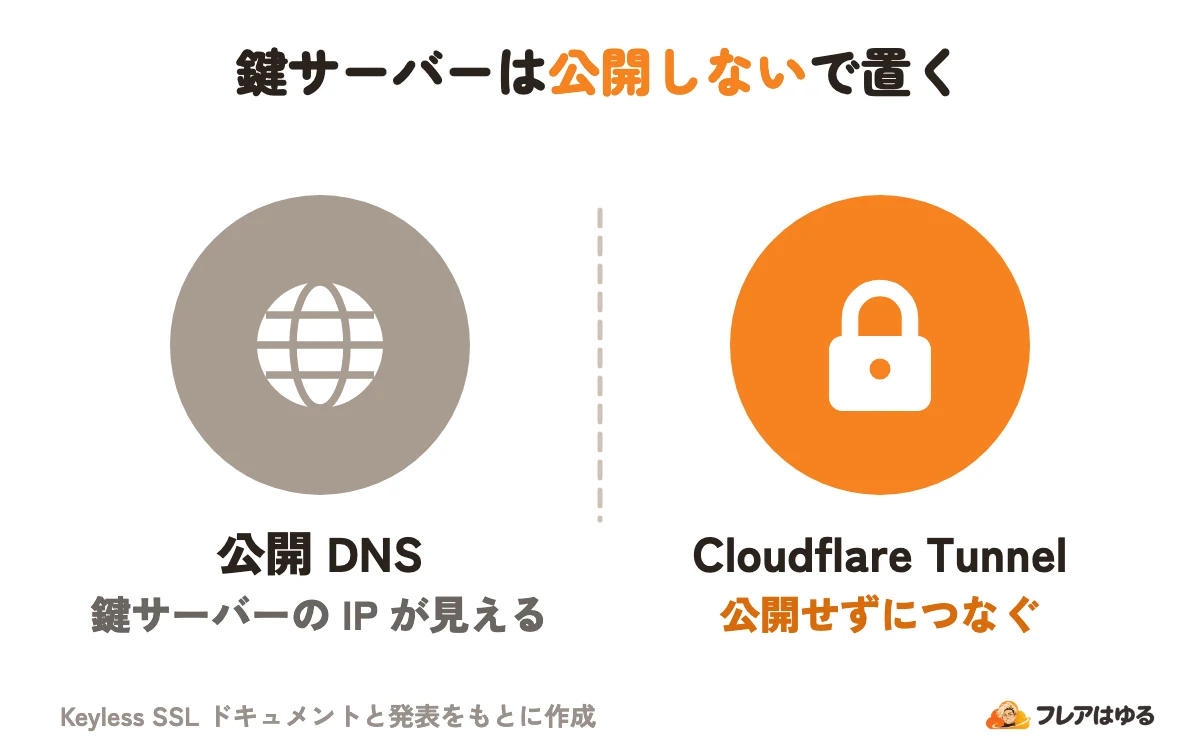
鍵サーバーは、Tunnel でつないで公開しないのが基本です。 場所を知るのは Cloudflare だけにする、というのが公式の考えです。
cloudflared の入れ方とトンネルの作り方は、Cloudflare Tunnelとは?ポートを開けずに公開する仕組みと始め方で解説しています。
公開 DNS なら、openssl rand -hex 24 で長いでたらめなホスト名を作り、A か AAAA のレコードで鍵サーバーに向け、名前は隠しておきます。Cloudflare のゾーンに置くなら DNS のみ(グレー雲)にします。プロキシにすると鍵サーバーに届きません。オレンジ雲とグレー雲の違いは Cloudflare DNS の記事にまとめています。あわせて、ファイアウォールなどで Cloudflare の IP の範囲からの接続だけを通します。
秘密鍵はディスクのほか、PKCS#11 で HSM(鍵を守る専用の機器)にも置けます。AWS・Azure・Google Cloud などのクラウドの HSM も使えます。
Tunnelで置くときの導入の流れ
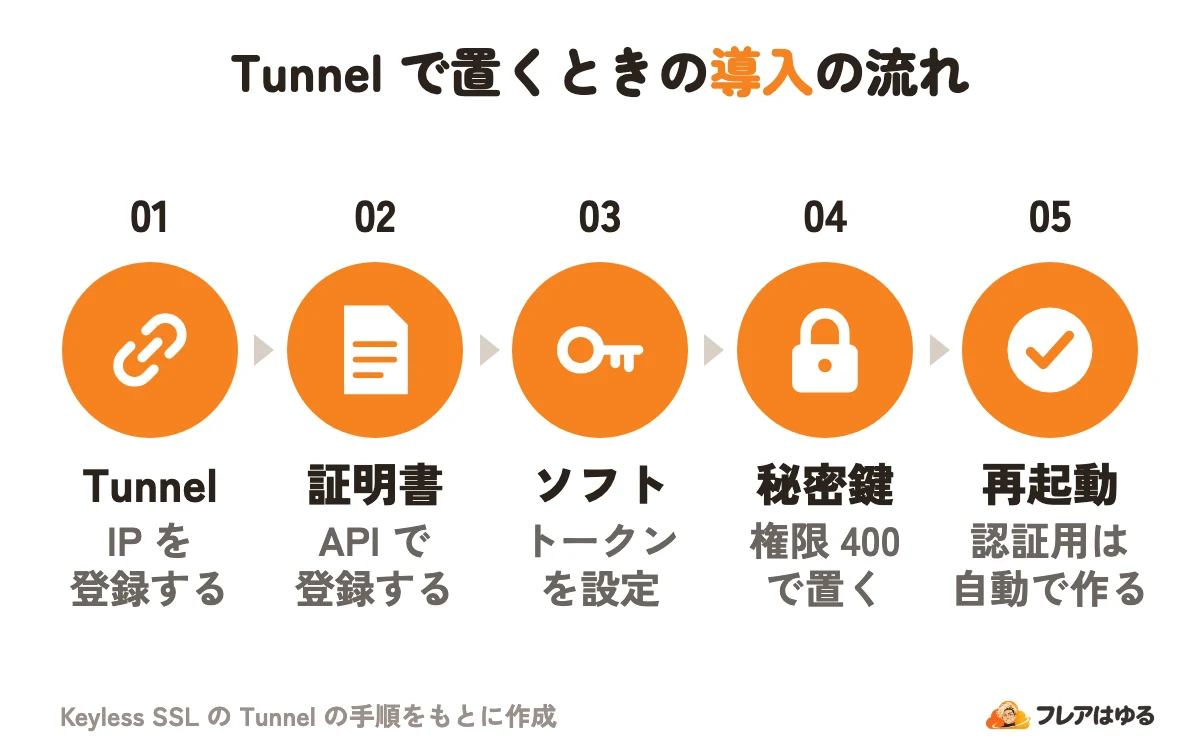
Tunnel で置くときの導入を、公式の手順から5段にまとめます。
- cloudflared を入れてトンネルを作り、鍵サーバーのプライベート IP を経路に入れる。API で
virtual_network_idとnetworkを控える - 証明書を API の
POST /zones/{zone_id}/keyless_certificatesで上げ、tunnelにvnet_idとprivate_ip(/32などは外す)を入れる - ソフトを入れ、
/etc/keyless/gokeyless.yamlにホスト名・ゾーン ID・API トークンを書く - 秘密鍵を
/etc/keyless/keys/に置く(所有者 keyless・権限 400・拡張子.key) - 再起動して有効にする。mTLS 用の認証の証明書は自動で用意される
Debian・Ubuntu では、Cloudflare のパッケージの置き場(pkg.cloudflare.com)を登録してから、次のコマンドで入れて有効にします(RHEL 系は sudo dnf install gokeyless)。
sudo apt-get update && sudo apt-get install gokeyless
sudo service gokeyless restart
API トークンの権限は Zone > SSL and Certificates > Edit で、作り方はCloudflare APIとはで解説しています。動かないときは sudo journalctl -f -u gokeyless でログを見ます。
証明書は2枚あり、公式はその取り違えをいちばん多い設定ミスとしています。
鍵サーバーのホスト名は、公開の証明書に入れません。 社内の名前が Certificate Transparency のログ(証明書の公開記録)に漏れるためです。
止めないための運用と注意点
鍵サーバーが止まると、新しい TLS 接続が失敗します。Cloudflare との間のネットワークが切れても同じです。公式が勧める運用は次のとおりです。
- 台数:少なくとも2台をロードバランサーの後ろに置き、2407 番でヘルスチェック(動いているかの確認)をする
- 余裕:予想の2倍の処理量をさばける台数にし、置く各データセンターで全量をさばけるようにする
- 鍵の種類:RSA の署名は ECDSA より1桁重い。台数は1秒あたりの新しい接続の最大数で決める
- 配布と更新:複数台ならすべての秘密鍵を各台に配り、更新は
/etc/keylessを控えて1台ずつ行う
公式の計測例(当時の AWS c5.xlarge)では、1コアで ECDSA の署名が毎秒10,000回超、RSA は毎秒約200回でした。性能の保証ではありませんが、鍵の種類で台数が大きく変わる目安になります。
鍵サーバーは「止まると新しい接続が止まる」設備として、2台以上で動かします。
よくある質問
Cloudflareに通信の中身は見えますか?
見えます。手元に残るのは秘密鍵で、TLS を終えて暗号を解くのは Cloudflare の拠点です。だからプロキシの機能が使えます。
鍵サーバーが止まるとどうなりますか?
新しい TLS 接続が失敗します。セッションチケットで再開する接続は影響を受けません。そのため2台以上で動かし、更新も1台ずつ行います。
鍵サーバー1台で複数のドメインを扱えますか?
扱えます。各証明書の秘密鍵を private_key_stores に足します。hostname と zone_id は登録のときだけの値なので、変えなくて構いません。
鍵サーバーをWindowsで動かせますか?
対応していません。パッケージは対応する Linux の分だけです。ソースから自分で作ることはできても対応外の構成で、問題が起きても Cloudflare は助けられません。
Origin CAキーのままでも動きますか?
Origin CA キーは、2026年9月30日に削除すると案内されています。その日以降は、このキーだけでは鍵サーバーの登録と証明書の更新が失敗します。gokeyless を 1.18.0 以降にし、API トークンを設定します。
この記事のポイント
- 秘密鍵は自社の鍵サーバーに残り、Cloudflareは鍵の処理だけを頼む
- 使えるのはEnterpriseの有料の追加契約。証明書は自分で用意する
- 鍵サーバーはTunnelでつなぐと、インターネットに公開せずに済む
- 鍵サーバーが止まると新しい接続が失敗する。2台以上で動かす
まとめ
Cloudflare Keyless SSL は、秘密鍵を自社に残したまま、Cloudflare の拠点で HTTPS を受ける仕組みです。頼むのは秘密鍵を使う処理だけで、プロキシの機能はそのまま使えます。使えるのは Enterprise の有料の追加契約で、証明書は自分で用意します。
まずは秘密鍵を社外に預けられない決まりがあるかを確かめ、営業の担当に相談します。導入するなら、鍵サーバーは Tunnel で公開せずにつなぎ、2台以上で動かします。