 フレアはゆる
・どのモードを選べばよいか知りたい
・リダイレクトのループや526で困っている
・オリジンまで暗号化して安全にしたい
Cloudflare の暗号化モード(SSL/TLS Encryption Mode)は、訪問者側とオリジン(元のサーバー)側の2つの接続の扱いを決める、ゾーンの設定です。公式は、できる限り Full (strict) を選ぶよう勧めています。
この記事では、モードの違いと選び方、既定の Automatic SSL/TLS、Full (strict) にする手順、ループと 525・526 の直し方を、公式ページに沿って整理します。SSL/TLS の仕組みと、訪問者に見せる証明書の種類は扱いません。
この記事のゴール(読了目安 約8分)
オリジンに合う暗号化モードを選び、無料のOrigin CAでFull (strict)に上げられるようになる
暗号化モードとは:オリジンとのつなぎ方
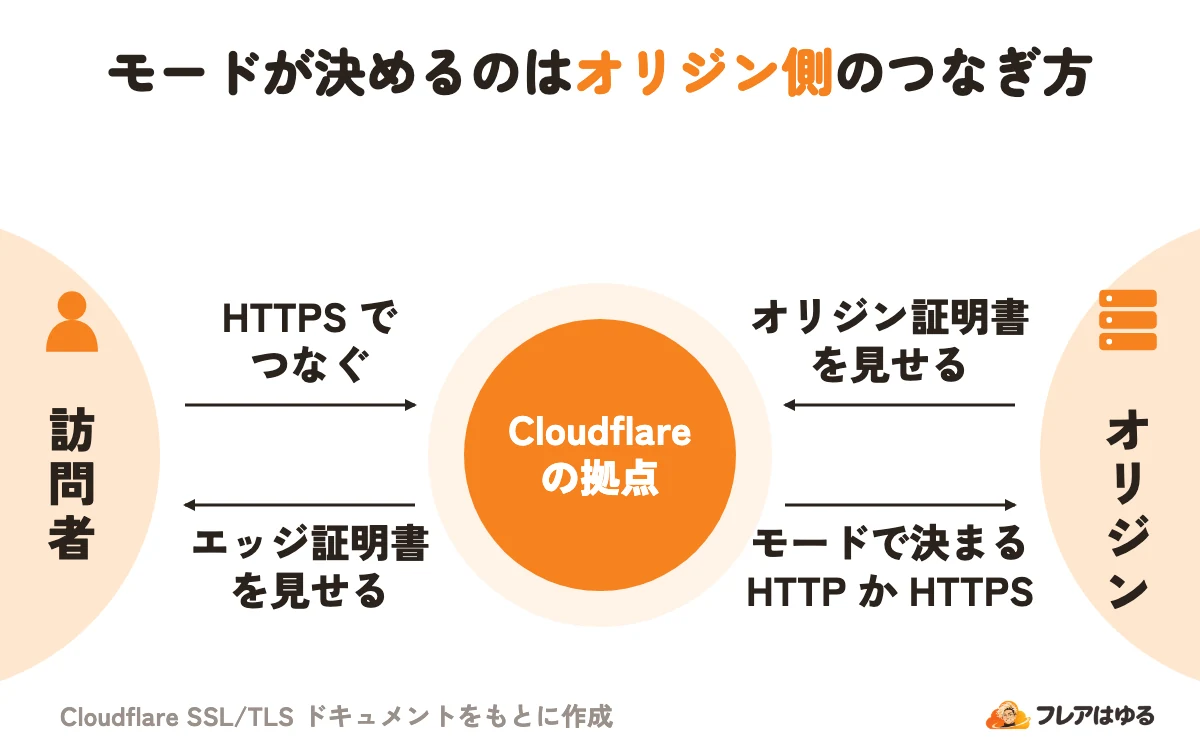
暗号化モードは、Cloudflare を通る通信の2つの区間のうち、主にオリジン側の扱いを決めます。Cloudflare が訪問者とオリジンの間に立つので、TLS の接続は2本でき、証明書も区間ごとに別です。
- 区間1(訪問者と Cloudflare):Cloudflare が訪問者に見せる「エッジ証明書」で守る
- 区間2(Cloudflare とオリジン):オリジンが見せる「オリジン証明書」を、モードに応じて使う
区間2では Cloudflare がつなぎに行く側になり、オリジンの安全の機能は Cloudflare が直接は管理できません。モードは SSL/TLS の Overview のページで選びます。
エッジ証明書は、Cloudflare が Universal SSL として無料で発行・更新します。種類と選び方はAdvanced Certificate Managerとはで解説しています。DNS only のレコードへの通信は Cloudflare を通らないので、Cloudflare の設定はかかりません。オレンジ雲とグレー雲の違いはCloudflare DNSとはにまとめています。
暗号化モードで変わるのは、主に Cloudflare とオリジンの間のつなぎ方です。
5つのモードの違い
違いは、オリジンへ HTTPS でつなぐかと、オリジンの証明書を確かめるかの2点です。表は、オリジンへのつなぎ方です。
- Off:どちらの区間も暗号化せず、HTTPS も HTTP へ転送する
- Flexible:オリジンへは常に HTTP で、証明書は要らない。公式は「部分的に安全」とする。使えるのは 443 番の HTTPS だけで、ほかのポートの HTTPS は Full になる
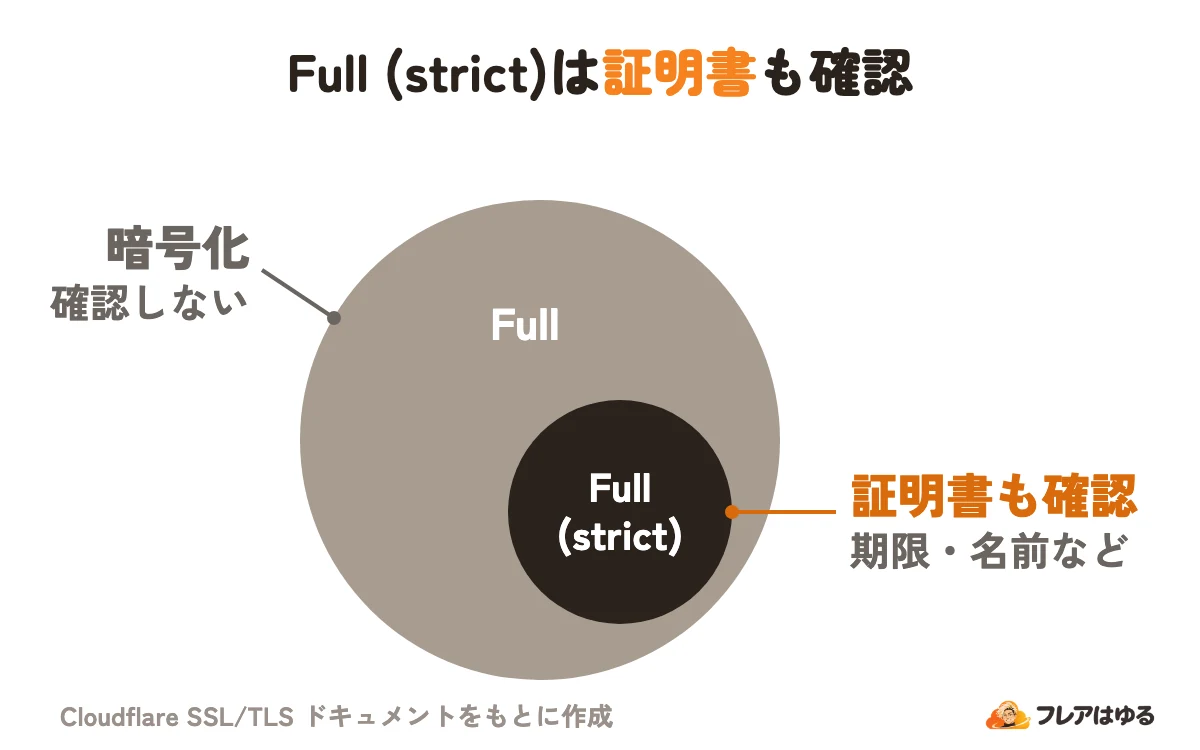
- Full:証明書を一切確かめず、期限切れ・自己署名・名前違いでも通る
- Full (strict):Full に加え、証明書の期限・発行元(公的な認証局か Origin CA)・名前を確かめる
- Strict (SSL-Only Origin Pull):Enterprise のゾーンだけ
Full と Full (strict) でも、訪問者が HTTP ならオリジンへも HTTP です。訪問者の側は Always Use HTTPS でそろえます。
Full と Full (strict) の差は、オリジンの証明書を確かめるかどうかだけです。
どれを選ぶか:オリジンの証明書で決まる
公式は、オリジンへの悪意のある接続を防ぐため Full か Full (strict) を強く勧めています。どれにするかは、オリジンの証明書の状態で決まります。
Flexible は、2021年の公式ブログで「最後の手段」とされています。Off は勧められておらず、Chrome などで「保護されていない」と表示されます。
証明書が無いだけなら、Flexible で止めずに無料の Origin CA で Full (strict) にできます。
既定のAutomatic SSL/TLSの動き
モードは、Cloudflare に任せる Automatic SSL/TLS か、自分で選ぶ Custom SSL/TLS で決めます。公式は Automatic を既定としていますが、提供は段階的で、移っていないゾーンのダッシュボードには Custom しか出ません。
Automatic の動きは次のとおりです。
Cloudflare-SSLDetectorというユーザーエージェントで巡回し、HTTP と HTTPS の中身や 5XX のエラーを確かめる- 通信の1%で試し、10%ずつ100%まで広げる。つながらなくなればすぐ戻す
- 調べるのはおよそ月1回。最も安全なモードになるか、Custom に替えると止まる
- 上げたことは週ごとのメールで知らせる(今は Super Admin だけ)
Flexible から Full 以上へは、キャッシュキーが変わるので、さらにゆっくり進むことがあります。弱いモードには下げず、証明書が切れても Full (strict) のままです。
自分で選ぶなら、Overview で Custom SSL/TLS にします。Configuration Rule にモードの設定があれば、そちらが優先されます。前身の SSL/TLS Recommender は廃止の予定です。
Automatic は上げるだけなので、オリジンの証明書の期限は自分で守ります。
Full (strict)にする手順
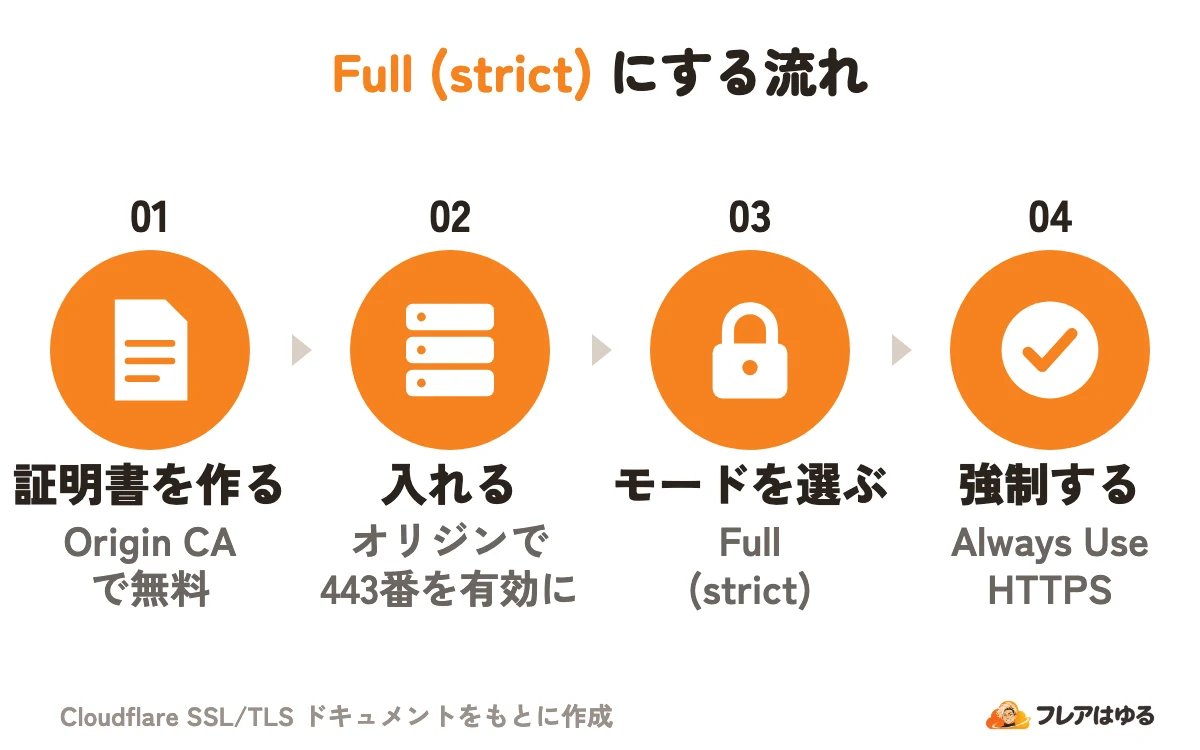
公的な証明書が無ければ、Cloudflare の Origin CA で無料の証明書を作れます。プロキシした通信だけを受けるオリジン向けで、入れると Full (strict) の条件を満たします。
- Origin Server のページの Origin Certificates タブで Create Certificate を選び、ホスト名と有効期間を決めて作る
- 形式(Apache・NGINX は PEM、Windows・Tomcat は PKCS#7)を選び、証明書と秘密鍵を別々のファイルに保存する
- オリジンの Web サーバーに入れ、SSL と 443 番を有効にする(サーバーによっては Origin CA のルート証明書も)
- SSL/TLS の Overview で Full (strict) を選ぶ。証明書が一部のホストだけなら、Configuration Rule でホスト名ごとに当てる
- Edge Certificates のページで Always Use HTTPS を On にし、訪問者の側も HTTPS にそろえる
秘密鍵は作った画面を閉じると二度と見られないので、その場で保存します。
なお、ダッシュボードで作る人には API Access(API を使う権限)が要ります。
リダイレクトのループと525・526
切り替えの前後に出やすいエラーは3つで、どれもモードとオリジンの設定の食い違いで起きます。
Flexible のループは、証明書を入れて Full 以上にしても直ります。526 には、とりあえず Full にする手当ても公式が挙げています。
ループは、Always Use HTTPS や HSTS とオリジンの HTTP への転送、転送ルールどうしの食い違いでも起きます。公式は、オリジンでの転送を避け、Cloudflare で転送するよう勧めています。
525 はハンドシェイクが失敗したとき、526 は証明書を確かめられないときに出ます。
切り替える前の注意点
モードを上げる前に、次の5点を確かめておきます。
- キャッシュ:既定のキャッシュキーにはオリジンへつなぐ方式(HTTP か HTTPS)が入るので、Off・Flexible から Full 以上に変えると取り直しになる(Custom Cache Key なら原則として影響しない)
- Origin CA は Cloudflare 経由だけ:Cloudflare の一時停止や DNS only にすると、訪問者に
NET::ERR_CERT_AUTHORITY_INVALIDが出ることがある - 期限:Origin CA は期限切れの通知が来ない。切れると Full (strict) の条件から外れるので、自分で追う
- HSTS:有効なら、DNS only・一時停止・ネームサーバーの付け替え・HTTP への転送を避ける。HTTPS を外すと Max Age の間入れなくなる
- オリジンの守り:Authenticated Origin Pulls で、Cloudflare からのリクエストかを確かめられる(Off・Flexible では効かない)
キャッシュの仕組みは、Cloudflare CDNとはで説明しています。
Flexible から上げるときは、キャッシュが取り直しになることを見込んでおきます。
よくある質問
無料プランでもOrigin CAを使えますか?
使えます。2026年11月時点の公式ページでは、Origin CA は Free を含む全プランで無料です。Enterprise だけと明記されたモードは、Strict (SSL-Only Origin Pull) です。
サブドメインごとにモードを変えられますか?
変えられます。Configuration Rule で、ホスト名ごとにモードを当てます。ルールの数は2026年11月時点で Free 10・Pro 25・Business 50・Enterprise 300 です。
Origin CAの有効期間は何年にできますか?
API の選択肢では、7日から15年(5475日)までです。期限切れの通知は来ないので、長い期間にするなら期限を自分で追います。
Full (strict)で自己署名の証明書は使えますか?
そのままでは使えません。自己署名の証明書を Custom Origin Trust Store に足す方法もありますが、Advanced Certificate Manager を有効にしたゾーンが対象です。無料で済ませるなら Origin CA に替えます。
この記事のポイント
- 暗号化モードはCloudflareとオリジンの間のつなぎ方を決める
- 公式が勧めるのはFull (strict)。証明書の期限・発行元・名前を確かめる
- 無料のOrigin CA証明書でFull (strict)にできる
- FlexibleとオリジンのHTTPS転送でループ、526は証明書の不備
まとめ
暗号化モードは、Cloudflare とオリジンの間を HTTPS でつなぐか、証明書を確かめるかを決める設定です。条件を満たす証明書がオリジンにあれば、公式が勧める Full (strict) を選びます。
まずは SSL/TLS の Overview で今のモードを確かめてください。Flexible や Full なら、Origin CA の証明書を入れて Full (strict) に上げ、Always Use HTTPS も On にします。証明書の期限は、Automatic SSL/TLS に任せず自分で追います。