 フレアはゆる
・フィッシングや詐欺のメールを防ぎたい
・Microsoft 365やGmailを守りたい
・旧Area 1との関係や導入方法を知りたい
Cloudflare Email Security は、会社に届くメールを1通ずつ調べ、フィッシングやマルウェア、ビジネスメール詐欺(BEC)を止める製品です。今使っている Microsoft 365 や Google Workspace はそのままで、組み合わせて使います。旧名は Area 1 です。
この記事では、判定のしかた、導入の型、見つけたメールへの対処、契約、無料の Retro Scan、注意点を、Email security の公式ドキュメントに沿って整理します。細かい画面の操作は、公式の手順への入口までにとどめます。
この記事のゴール(読了目安 約8分)
Email Securityの入れ方と契約を知り、自社のメール環境に合う導入の型を選べるようになる
Email Securityとは:受信メールの守り
Email Security は、AI・攻撃の情報・ルールで受信メールをすべて調べ、組織を守る製品です。相手にするのは、フィッシング、マルウェア、BEC(役員などになりすまして送金などをさせる詐欺)、取引先を装った詐欺、スパムです。管理画面は Cloudflare One(旧 Zero Trust)の中の Email security にあります。
元の技術は、Cloudflare が2022年に買収した Area 1 Security のものです。2024年8月から Cloudflare One の中で使えるようになり、以前のデータと設定も Email Security で使えます。
名前の似たサービスとは、受け持つことが違います。
Email Security が受け持つのは、届くメールが安全かどうかの判定です。 転送ならCloudflare Email Routingとは、送信ならCloudflare Email Serviceとはの記事が向いています。
メールを5つに判定する仕組み
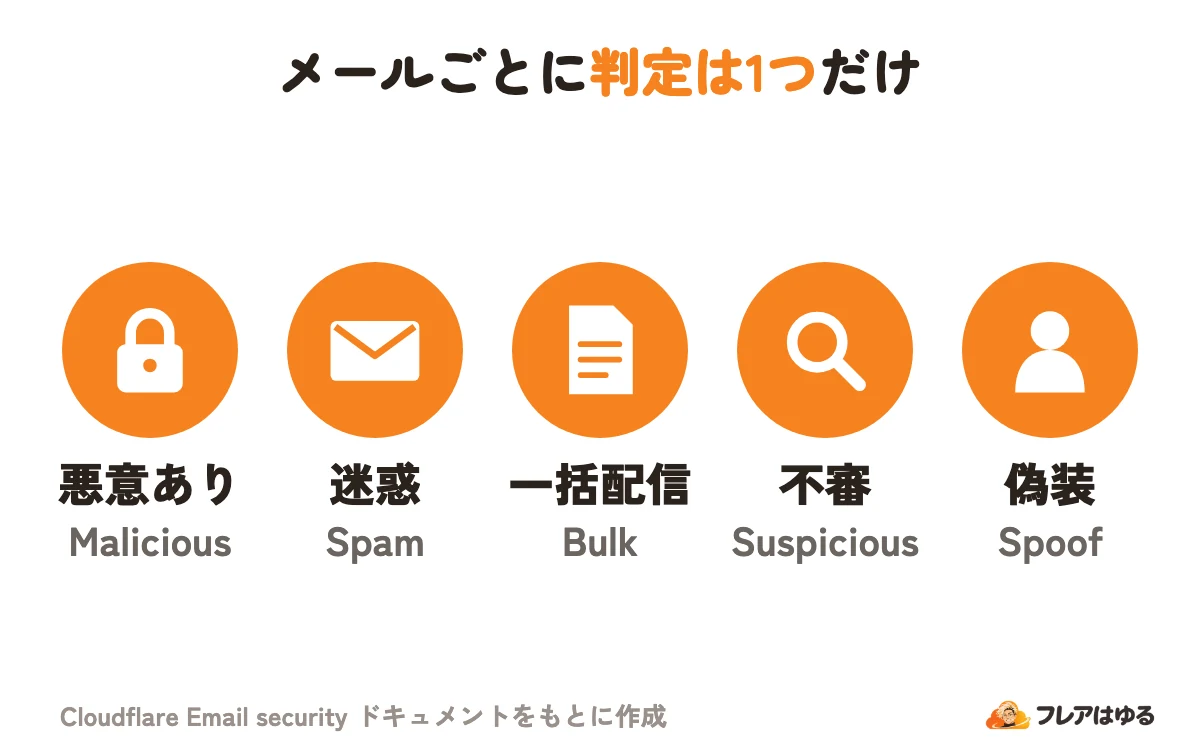
検出がいくつ重なっても、1通のメールに最後に付く判定(Disposition)は1つだけです。 判定は悪質な順に5つあります。
判定はメールのヘッダー X-CFEmailSecurity-Disposition に書き込まれます。
判定の材料には、次のようなものがあります。
- 添付ファイルは、必要ならサンドボックス(隔離した環境)で動かして見る。パスワード付きなら本文や画像からパスワードを読む
- 短縮 URL は届いた時点で行き先までたどり、QR コードの画像も URL に読み替えて調べる
- 表示名を役員の名前と比べ、知らないドメインからなら印を付ける
- リンクも添付も無い「送金して」型の BEC は、本文や件名で見る
届いて3〜4時間後に悪いリンクへ変わる攻撃には、URL の書き換えや DNS での遮断で対処します。登録したてのドメインや HTML の添付を見る追加の検出も設定できます。
導入の3つの型と対応サービス
入れ方は、受信箱に届く前に調べる MX/インライン型と、届いた後に調べる API 型・BCC/ジャーナル型に分かれます。MX は、メールの届け先を決める DNS レコードです。
届いた後の型は MX を変えないので早く入れられ、メールの流れも止めません。ただし、脅威は受信箱に届いてから取り除かれます。API 型は Microsoft 365 なら端末に何も入れずに使えますが、メールボックスの読み書きの権限が要り、メールの書き換えや隔離はできません。BCC/ジャーナル型は、届くたびにメールのサービスがコピーを Cloudflare に送ります。
届く前の型は、MX を Cloudflare に向け、Email Security をメールの中継の1段にします。受信箱の前で止めて隔離でき、件名や本文に注記も足せます。公式はこの型をいちばん強い守りとしています。手間は、MX の変更と、受け側で Cloudflare の送信元 IP を許可することです。
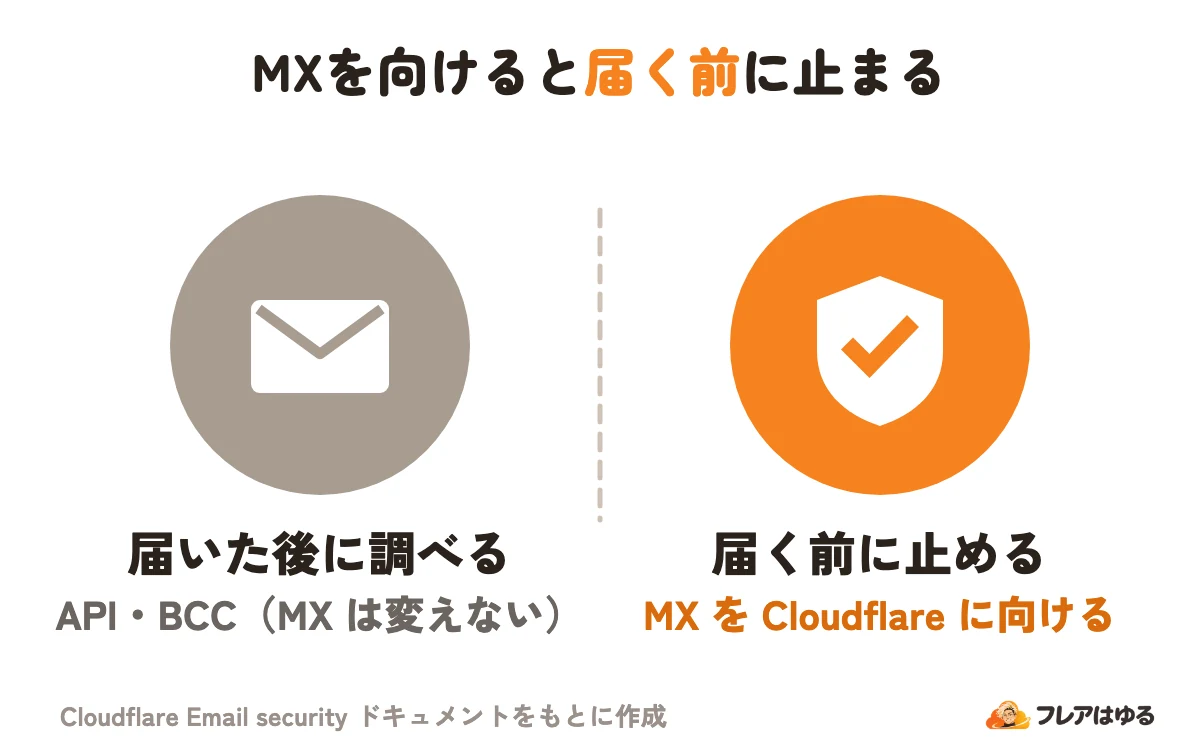
届く前に止めたいなら MX 型、メールの流れを変えたくないなら API・BCC 型です。 MX 型でも、Microsoft や Google との連携をつなぐのが公式の勧めです。
見つけたメールへの対処
判定ごとに、届いたメールを受信箱から動かす「自動移動(Auto-moves)」を決められます。動作は、削除・ごみ箱へ(Google Workspace だけ)・迷惑メールフォルダへ・何もしない、から選びます。削除には、利用者が戻せる形(Microsoft 365 だけ)と、管理者だけが戻せる形があります。
MX 型では、怪しいリンクを Cloudflare 側のブラウザ(リモートブラウザ)で開かせる設定が既定で有効です。開いた先では、コピーや入力、ダウンロードなどができません。仕組みはCloudflare Browser Isolationとはで扱います。
判定が違えば、Investigation から正しい判定を選んで申請します。申請はセキュリティ担当も利用者もでき、検出の精度を上げるのに使われます。役員・経理・人事など、なりすまされやすい人のアドレスは登録簿(Impersonation registry)に入れておきます。
申請は毎週、なりすまし対象の登録簿は四半期ごとに見直すのが公式の勧めです。
送るメールの持ち出しを防ぐ Outbound DLP は Microsoft 365(E3・E5)だけで使えます。人の分析担当が見張る PhishGuard は、届いた後のメールだけが対象です。
料金と使える契約
2026年11月時点の公式ページでは、使うには購入が要り、価格は公開されていません。設定の手順にも「購入していなければ Contact sales(営業に連絡)」とあります。前提は次の3つです。
- Cloudflare のアカウント
- Zero Trust の組織(Cloudflare One で作る)
- 守るドメイン
組織の作り方と製品群の全体像は、Cloudflare Oneとはで解説しています。DNS を Cloudflare に移す必要はありません。
機能ごとの対象は、Advantage・Enterprise・Enterprise + PhishGuard の3つのパッケージ名で示されます。Enterprise の2つでは、CASB(SaaS の設定の見張り)の連携が2つ無料で付きます。メールを処理する地域も US・ドイツ・インド・オーストラリアから選べ、Data Localization Suite の契約は要りません(MX 型と BCC/ジャーナル型だけ)。
価格が見えないぶん、購入前に Retro Scan で今の守りの穴を見ておくと判断しやすくなります。
始め方:Retro Scanで試す
Retro Scan は、今のメール対策製品が見逃した脅威を、購入前に無料で調べる機能です。対象は Microsoft 365 のメールボックスの最大14日分で、Microsoft 365 のアカウントだけで使えます。
- Cloudflare One の Email security > Overview で、Start a free scan > Generate report を選ぶ
- Microsoft との連携を有効にする
- 調べるドメインと、今使っている製品を選ぶ
- 届いた通知メールのリンクから View report を開く
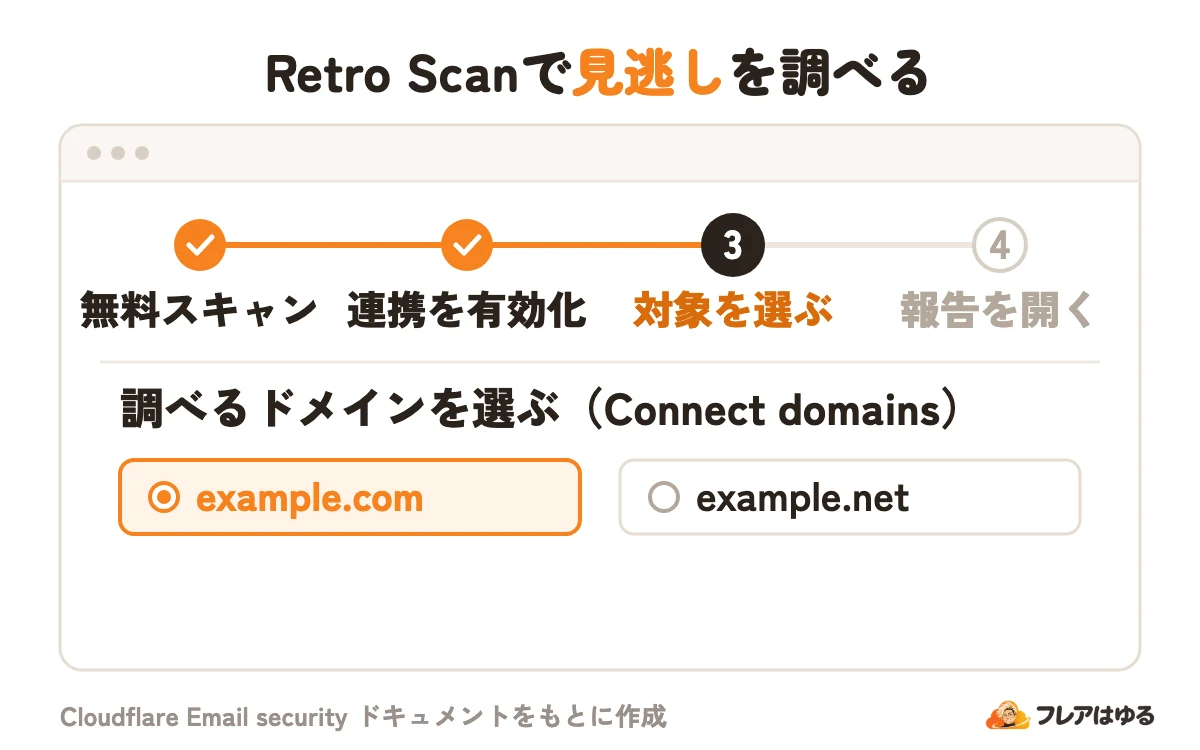
報告では、判定の内訳、脅威の種類、よく狙われた受信者、脅威の出どころが見られます。Details には、判定が付いたメールが最大1,000通並びます。
Microsoft 365 なら、買う前に今の守りの見逃しを報告で確かめられます。
購入後は型を選んでドメインをつなぎ、Domains で Status が Active になったら、テストのメールで判定を確かめます。
導入前の注意点
MX 型は、準備が足りないと正しいメールまで拒まれることがあります。切り替える前に、次を確かめます。
- MX を変える3〜5日前に、TTL を5分(Cloudflare では Auto)に下げる
- Microsoft 365・Google Workspace 側で Cloudflare の送信元 IP を許可する。Microsoft 365 は公式の一覧の /24 の範囲を使う
- MX 型の設定は1度に1ドメインずつ
- DMARC で
p=rejectかp=quarantineを宣言している送信元から来て、認証に失敗したメールは SPAM になることがある。正しい送信元は許可の一覧に入れ、許可はできるだけ狭く作る - API 型は、ほかの対策製品と重ねると検出率が下がることがある
- ほかの製品の URL の書き換えのうち、一部(例:Mimecast)は解読できない
MX を向ける前に、TTL と送信元 IP の許可を済ませておきます。
よくある質問
無料で試せますか?
使うには購入が要ります。Microsoft 365 なら Retro Scan で最大14日分を無料で調べられますが、Google Workspace では使えません。
Gmailや自社のメールサーバーでも使えますか?
Google Workspace は BCC 型か MX 型で使え、自動移動には Google との連携が要ります。自社のメールサーバーなどは、公式の表では MX 型だけです。
DNSをCloudflareに移す必要はありますか?
ありません。他社の DNS でも、MX を Cloudflare に向ければ使えます(DNS が Google の場合は公式の手順を確認)。Cloudflare に無いドメインは確認に最大24時間かかることがあり、Cloudflare でプロキシしているドメインなら MX を自動で書き換えられます。
今のメール対策製品と併用できますか?
MX 型は、ほかの製品の後ろに置く「Sit in the middle」を選べます。API 型は、重ねると検出率が下がることがあると公式は書いています。
DDoS Protectionとは何が違いますか?
Email Security は、SMTP・IMAP・POP3 などで届くメールを調べ、フィッシングや BEC、なりすまし、マルウェアを見つける製品です。DDoS 攻撃を防ぐ製品ではありません。DDoS Protection は Web やネットワークへの DDoS 攻撃を受け持つ製品で、メールのプロトコル(SMTP・IMAP・POP3)は対象にしていません。
この記事のポイント
- 受信メールを調べ、フィッシングやBECを5つの判定で分ける
- MXを向けると届く前に止め、APIやBCCは届いた後に動かす
- 購入が必要で、Microsoft 365なら無料のRetro Scanで試せる
- 受信の転送のEmail Routing・送信のEmail Serviceとは別物
まとめ
Cloudflare Email Security は、届くメールに5つの判定のどれかを付け、フィッシングやマルウェア、BEC を止める製品です。転送の Email Routing、送信の Email Service とは別物です。入れ方は、届く前に止める MX 型と、届いた後に動かす API・BCC 型があります。
次は、自社のメールのサービスで使える型を表で確かめます。Microsoft 365 なら購入前に Retro Scan で見逃しを調べ、MX 型にするなら TTL と送信元 IP の許可を先に済ませます。