 フレアはゆる
・VPNなしで管理画面を守りたい
・社外の人にも社内アプリを使わせたい
・Workersのプレビューを社内だけに見せたい
Cloudflare Access は、社内アプリや管理画面の手前に立ち、入ろうとする人をリクエストごとに確かめてから通す Cloudflare のサービスです。ゼロトラストの製品群 Cloudflare One の1つで、2026年11月時点の料金ページでは ZTNA(ゼロトラストのネットワークアクセス)として Free プランにも含まれます。
この記事では、仕組み、守れるアプリ、決まり(ポリシー)の書き方、上限、管理画面と Workers を守る始め方、注意点を、Access の公式ドキュメントに沿って整理します。ゼロトラストの考え方と料金表は、Cloudflare One の記事に任せます。
この記事のゴール(読了目安 約8分)
Access の仕組みと決まりの書き方を知り、管理画面か Worker に Access を付けて試せるようになる
Cloudflare Accessとは
Access は、ID を見て通すかを決めるプロキシ(identity-aware proxy)です。アプリの手前に立ち、届いたリクエストを1つずつ Access の決まりと照らしてから通します。
判断には、IdP(社員のアカウントを管理するサービス)の ID や、端末の状態(device posture)などを使います。
VPN は、外にいても社内のネットワークにじかにつないだように使う道具で、つなげば広い範囲に届きます。公式の用語集での Access の説明は、社内向けの VPN の置き換えです。Access は、アプリやサービスごとの決まりで、誰がどこに入れるかを細かく決めます。
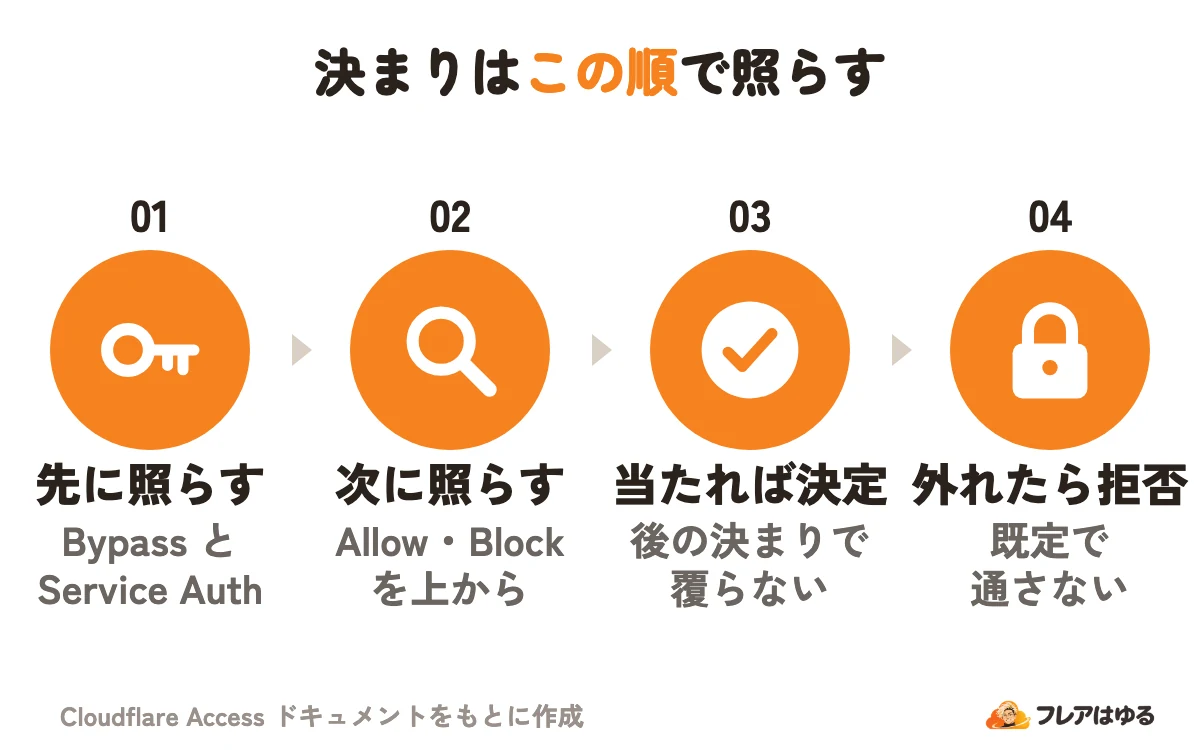
Access のアプリは既定で拒否です。Allow の決まりに当たった人だけが入れます。
発表は2018年1月17日で、Google が社員向けに作った BeyondCorp の考え方を誰でも使えるようにしたものです。発表時の例には、WordPress の wp-admin に入れる人を絞る使い方もありました。
Accessがリクエストを確かめる仕組み
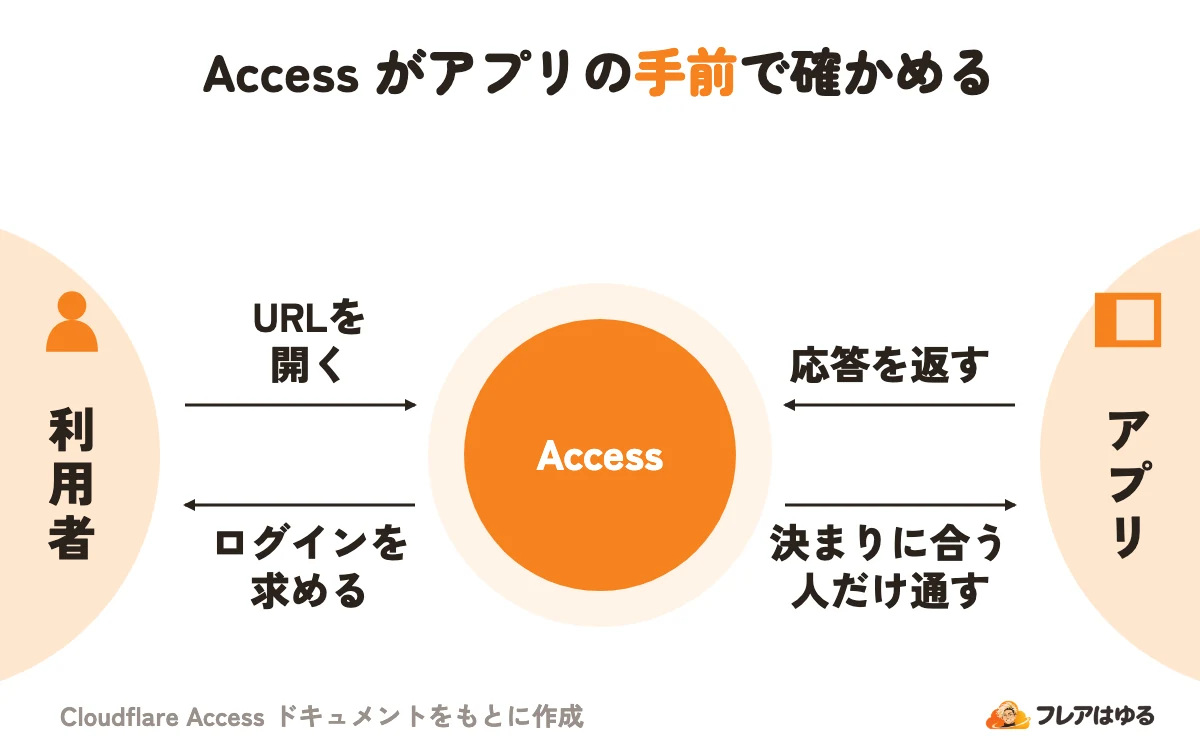
Access はログインのときに ID を決まりと照らしてトークンを渡し、以後はリクエストのたびにトークンを確かめます。
- 利用者が守られた URL を開くと、ログイン画面が出る
- IdP などでログインし、Access が ID を決まりと照らす
- 合えば、署名したトークン(JWT)が全アプリ共通とアプリごとの2つ出る
- 以後は、有効な
CF_Authorizationクッキーの無いリクエストを止める
共通のトークンは、シングルサインオンに使われます。長さの既定はどちらも24時間で、最長1か月です。アプリのトークンが切れても、共通のトークンが有効で決まりに合えば自動で出し直されます。
IP の範囲・国・端末の状態はリクエストのたびに、メールなどの ID はログインのときに見ます。ログインの方法は次の4つです。
- IdP:SAML・OIDC はすべて対応し、複数を同時に使える
- ワンタイム PIN:許可したメールにコードを送る
- Cloudflare アカウント:Cloudflare の IdP を使う
- パスキー:2026年11月6日に加わった
守れるアプリの種類
アプリの種類は4つで、多くのチームは自社のアプリ(self-hosted)から始めます。
自社のアプリは、守る先で次の3つに分かれます。
- 公開のホスト名:端末に何も入れず、ブラウザでログインする。いちばん多い始め方
- 社内のネットワーク:ふつうは端末に Client を入れ、社内は Cloudflare Tunnel か Mesh でつなぐ
- Workers:Worker を名前で守る。プレビューだけを守ることもできる
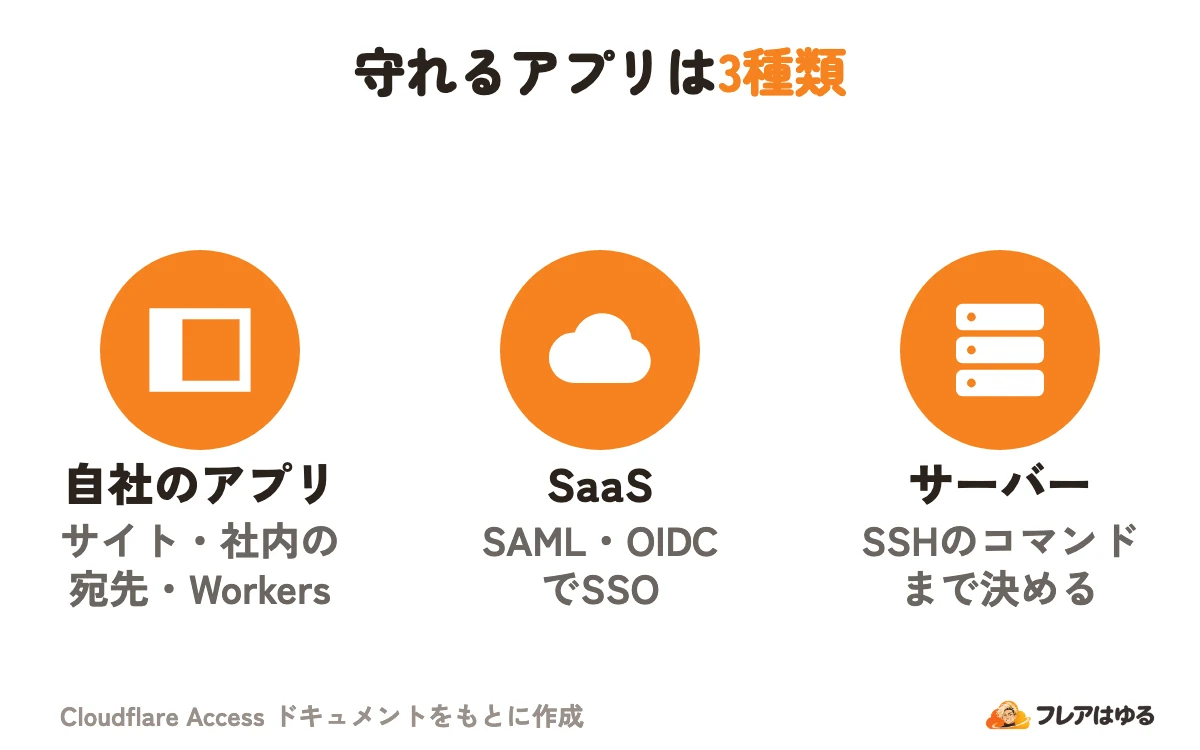
SaaS は、Access を SAML か OIDC のシングルサインオンの窓口にし、サインオンとセッションの出し直しのときだけ決まりを当てます。インフラは SSH 向けで、コマンドまで決めて記録します。
ブックマークは Access で守られません。 決まりで変わるのは、App Launcher(アプリの一覧の画面)にタイルを出すかだけです。
Windows のリモートデスクトップ(RDP)をブラウザで使う方法は、Cloudflare RDPとはの記事で解説しています。
決まり(ポリシー)の作り方
決まりは、動作・ルールの種類・セレクター(見る属性)・値の4つの部品で作ります。どの Allow にも当たらない人は入れません。
動作は1つの決まりに1つです。
- Allow:通す
- Block:Allow の中に例外を作る
- Bypass:確認も記録もせずに通す
- Service Auth:サービストークンなど、IdP のログインを使わない認証で通す
照らす順番は、先に Bypass と Service Auth、次に Allow と Block で、どちらも画面の上からです。Allow か Block に当たった時点で決まり、後の決まりでは覆りません。
セレクター(メールのドメイン・IP の範囲・国・IdP のグループ・端末の状態など)の一覧は、Access の決まりの公式ドキュメントにあります。
使える契約と上限
2026年11月時点の料金ページでは、Access は ZTNA の行にあたり、Free・Pay-as-you-go・Contract の3つのプランすべてに含まれます。Free で使えるのは50人までです。
席は、Access にログインした人が1つずつ使います。Access のアプリにいくつ入っても、1人が使う席は1つです。 席が足りなくなると、それ以上の人はログインできません。
既定の上限は次のとおりで、Enterprise では引き上げられることがあります。
User Risk Score(利用者のリスクの点数)のセレクターと、リクエストごとの詳しいログ・Logpush は Enterprise 向けです。
プランごとの料金と、Zero Trust の組織の作り方は、Cloudflare Oneとはの記事にまとめています。最新の値は料金ページで確かめてください。
始め方:公開中の管理画面を守る
前提は、Cloudflare で有効なドメインと Zero Trust の組織です。公開のホスト名を守る公式の手順は、短くすると次の5段です。
- Zero Trust > Access controls > Applications で Create new application を選ぶ
- Self-hosted and private > Add public hostname を選ぶ
- Domain で守るホスト名を決める(例
admin.example.com) - Access policies で決まりを足す(例:Emails ending in が
@example.com) - IdP と Session Duration を選んで Create を選ぶ
オリジンは、Tunnel なら Protect with Access をオンにし、使わないならオリジンに届く Cf-Access-Jwt-Assertion ヘッダーのトークンを確かめて守ります。Tunnel の経路は、Access のアプリを作った後に作ります。 先に作ると、Access のアプリが無い間は誰でも開ける状態です。ポートを開けずにオリジンをつなぐ仕組みは、Cloudflare Tunnelとはの記事で解説しています。
WorkersとPagesは画面から守れる
- Workers:Worker の Access タブで Protect this Worker behind Access を選び、Previews only か All traffic と決まりを選ぶ(2026年8月に追加)
- Pages:Settings > General の Enable access policy。守るのはプレビューだけで、
*.pages.devと独自ドメインは対象外
使う前の注意点
誰でも入れる失敗と、誰も入れない失敗を防ぐため、設定の前に次の点を確かめます。
2026年6月18日から、新しく作る組織の既定のログインは Cloudflare の IdP(Cloudflare アカウント)です。 それまではワンタイム PIN でした。この IdP は Restrict to account members がオンで、自分のアカウントのメンバーしか入れません。ワンタイム PIN は自動では入らないので、社外の人を入れるなら Integrations > Identity providers から足すか、IdP をつなぎます。既存の組織は今の方法のままで、「既定はワンタイム PIN」という説明は新しい組織には当てはまりません。
よくある質問
Gatewayとは何が違いますか?
向きが逆です。Access は自分のアプリに入ってくる人を確かめ、Gateway は社員から外へ出る通信を調べます。外へ出る通信を絞る仕組みは、Cloudflare Gatewayとはの記事で解説しています。
スクリプトなど機械からはどう通しますか?
サービストークンを作り、CF-Access-Client-Id と CF-Access-Client-Secret のヘッダーで送ります。決まりの動作は Service Auth にします。サービストークンは席を使いません。
辞めた人をすぐ締め出せますか?
Team & Resources > Users で人を選び、Action > Revoke で全アプリのセッションを取り消せます。IdP のアカウントが有効だと入り直せるので、先に IdP で止めます。Revoke では席は空きません。
Accessを付け忘れたホスト名はどうなりますか?
既定では守られず、公開されたままです。Access settings の Block traffic to all domains in this account をオンにすると、Access のアプリが無いホスト名を止められます。公開のままでよいホスト名は除外できます。
この記事のポイント
- アプリの手前で、入る人をリクエストごとに確かめる
- 守れるのは自社のアプリ・SaaS・サーバーの3種類
- 決まりは動作・ルール・条件で作り、既定は拒否
- ZTNAとしてFreeプランにも含まれ、アプリは500まで
まとめ
Cloudflare Access は、アプリの手前で入る人をリクエストごとに確かめる Cloudflare の ZTNA です。守れるのは自社のアプリ・SaaS・サーバーで、決まりは動作・ルールの種類・セレクターで組み、どの Allow にも当たらなければ入れません。
まずは公開中の管理画面か Worker に Access を付け、自分でログインを試してください。社外の人を入れるならワンタイム PIN か IdP を足し、オリジンではトークンを確かめます。